// İçindekiler
Kripto borsası Binance’te çalışan bir mühendis, popüler bir yapay zekâ kodlama asistanını internette aradı ve onu kurabilmek için Homebrew’un kurcalanmış bir kopyasını indirdi. Homebrew, Mac kullanıcılarının başka programları kurarken başvurduğu bir program. Olay Haziran 2026’da yaşandı. Binance’in güvenlik ekibi durumu fark etti, bilgisayarını değiştirdi, şifrelerini yeniledi. Sorun çözülmüş gibiydi. Dört ay sonra, 20 Ekim’de saldırganlar aynı mühendisin makinesine yeniden girdi, bu kez borsanın kendi şirket içi yapay zekâ aracı üzerinden. 29 Ekim’de Binance’in cüzdanlarından yaklaşık 6,34 milyar dolar çıktı.
Aynı ekip yalnızca 2026’da Kuzey Kore’yle ilişkilendirdiği 57 tehdidi yakalayıp durdurmuştu. Bu rakam, borsanın 3 Kasım 2026’da yayımladığı olay raporundan geliyor. Bu seferkini ise durduramadı. Paranın nasıl taşındığını daha önceki bir yazımızda anlatmıştık. Rapor ise saldırganların cüzdanlara beş ay boyunca adım adım nasıl yaklaştığını gösteriyor: bir arama motoru, var olmayan bir şirketteki iş görüşmesi ve çalışanlar için yapılmış bir yapay zekâ aracı üzerinden.
Arama çubuğundaki tuzak
Mühendis, borsanın cüzdanlarının arkasındaki sunucuları yöneten Wallet DevOps ekibinde çalışıyordu. Rapor ona Mühendis A diyor ve aradığı yapay zekâ asistanının adını vermiyor.
Homebrew, macOS için ücretsiz bir paket yöneticisi, yani geliştiricilere özel bir tür uygulama mağazası: terminale tek komut yazarsınız, ihtiyacınız olan program kurulur. Mağazanın kendisi ele geçirilirse, oradan kurulan her şey saldırganın elinden geçer.
Homebrew numarası yeni değil. Ocak 2025’te geliştirici Ryan Chenkie, ekranda gerçek adresi (brew.sh) gösteren ama ziyaretçiyi sahte brewe.sh’ye götüren bir Google reklamı fark etti. Site, ziyaretçilere terminale bir kurulum komutu yapıştırmalarını söylüyordu. Komut, şifreleri, tarayıcı verilerini ve kripto cüzdanlarını çalan Atomic adlı bir casus yazılımı çalıştırıyordu. Binance, kendi mühendisinin hangi sayfada tuzağa düştüğünü açıklamıyor.
Güvenlik ekibi hızlı davrandı: yeni bilgisayar, yeni şifreler, yeni erişim anahtarları. Mutlu son gibi görünüyordu. Neredeyse. Ama saldırganlar o zamana kadar Mühendis A’nın ne iş yaptığını ve borsanın cüzdanlarından sorumlu ekipte meslektaşlarının kim olduğunu çoktan öğrenmişti. Artık tek eksikleri, bu kişilerden biriyle sohbet açmak için bir bahaneydi.
Hayalet şirketin CEO’suyla mülakat
Eylülde başka bir çalışan, Mühendis B, tanınmış bir iş arama platformunda bir mesaj aldı. Profilinde Binance’te çalıştığı yazıyordu. Gönderen kendini, sonradan var olmadığı anlaşılan bir şirketin proje direktörü olarak tanıttı.
Sonrası sıradan bir işe alım süreci gibi ilerledi. İlk turu bir “insan kaynakları” temsilcisi yürüttü: canlı bir görüntülü görüşme, bir de güven uyandırsın diye kişisel fotoğraf ve videolarla dolu bir sosyal medya hesabı. İkinci turu “CEO” yönetti, bu kez popüler bir mesajlaşma uygulaması üzerinden. Sonunda Mühendis B’den bir kodlama ödevi, yani bir kod deposu indirmesini istedi. Mühendis B ödevi iş bilgisayarına indirdi.
Tuzak kurulum sırasında devreye girdi. Bir betik pyenv’i değiştirdi: Python programlama dilinin sürümleri arasında geçiş yapmaya yarayan küçük bir yardımcı aracı. Gerçek pyenv’i silip yerine kendi kopyasını kurdu ve bağlantıyı bu kopyaya çevirdi. Dışarıdan hiçbir şey değişmedi. İçeride ise sahte araç saldırganların sunucusundan emir alıyordu. Şirketin uç nokta koruması, yani her iş bilgisayarında kurulu güvenlik yazılımı hiçbir şey fark etmedi; betik de arkasındaki izleri sildi.
Binance bu programa “sıfırıncı gün (0-day) zararlı yazılımı” diyor. Güvenlik açığı analisti Will Dormann ise Mastodon’da kestirip attı: “Hayır” (Help Net Security’nin aktardığına göre). Kimse bir yazılım açığından içeri sızmadı. Bir insan, antivirüsün daha önce hiç görmediği yeni bir programı çalıştırdı, o kadar.
Yapay zekâ aracından maymuncuk
Yine de iki virüslü bilgisayar cüzdanları açmaya yetmiyordu. 20 Ekim’de saldırganlar bir sonraki adımı attı. Mühendis B’nin bilgisayarından, şirket içi bir yapay zekâ aracını kullanarak iki cüzdan geliştiricisinin makinesini ele geçirdiler: Mühendis C’nin ve bilgisayarı haziranda değiştirilen aynı Mühendis A’nın. Rapor, yapay zekâ aracının nasıl kötüye kullanıldığını söylemiyor; yalnızca Binance’in aracı, erişim denetimleriyle birlikte sıfırdan yeniden kurduğunu belirtiyor.
Mühendis A’nın makinesinde saldırganlar bir tür geçiş kartı buldu: bununla borsanın sunucularında bir çalışan adına kendi programlarını başlatabiliyorlardı. Teknik adıyla bu bir konteyner dağıtım belirteciydi (token).
29 Ekim’de, UTC saatiyle 17.15 ile 19.56 arasında saldırgan Mühendis C’nin bilgisayarını kullandı. Mühendis A’nın kimlik bilgileriyle oturum açtı ve borsanın bir sunucusunda kendi programını başlattı. Böylece imzalama servisine, yani borsanın cüzdanlarından çıkan her transferi dijital olarak imzalayan sisteme ulaştı. Saat 20.05’te beş sıcak cüzdan (sürekli çevrimiçi tutulan cüzdanlar) dışarıdaki bir adrese XRP göndermeye başladı. Dört dakikada 233,46 milyon coin uçup gitti. Ardından sıra üç kripto paraya daha geldi. Binance toplam kaybı yaklaşık 6,34 milyar dolar olarak hesaplıyor.
Para çekimlerini durdurmak da yetmedi. Saldırgan, borsanın sıcak Ethereum cüzdanlarından birine kendi vekil (proxy) programını yerleştirmişti ve bu program Binance çekimleri kapattıktan sonra bile çalışmaya devam etti. Bunu önceki yazımızda ayrıntılı anlattık. Cüzdanın anahtarı birkaç tarafa bölünmüş olduğundan vekil program tek bir imzayla iptal edilemiyordu; borsa bunun için ayrı bir prosedür geliştirmek zorunda kaldı. Vekil program üzerinden yapılan son transfer, 2.961,9 ETH, UTC saatiyle 23.56’da çıktı. Binance vekil programı 14 dakika sonra, 00.10’da iptal etti.
// Zaman çizelgesi
- Mühendis A bir yapay zekâ kodlama asistanı arıyor ve sahte bir Homebrew kuruyor. Bilgisayarı değiştiriliyor, ama saldırganlar ekibini çoktan tanıyor.
- Bir “proje direktörü” Mühendis B’yle iletişime geçiyor. İki mülakat turu, ardından iş bilgisayarında bir kodlama ödevi.
- Saldırganlar şirket içi bir yapay zekâ aracı üzerinden Mühendis A ve C’nin makinelerini ele geçiriyor.
- Mühendis C’nin bilgisayarından oturum açılıyor, saldırganın programı bir sunucuda başlatılıyor, imzalama servisine ulaşılıyor.
- Beş sıcak cüzdan, saldırganın adresine 233,46 milyon XRP gönderiyor.
- Borsa, sıcak Ethereum cüzdanındaki saldırganın vekil programını iptal ediyor.
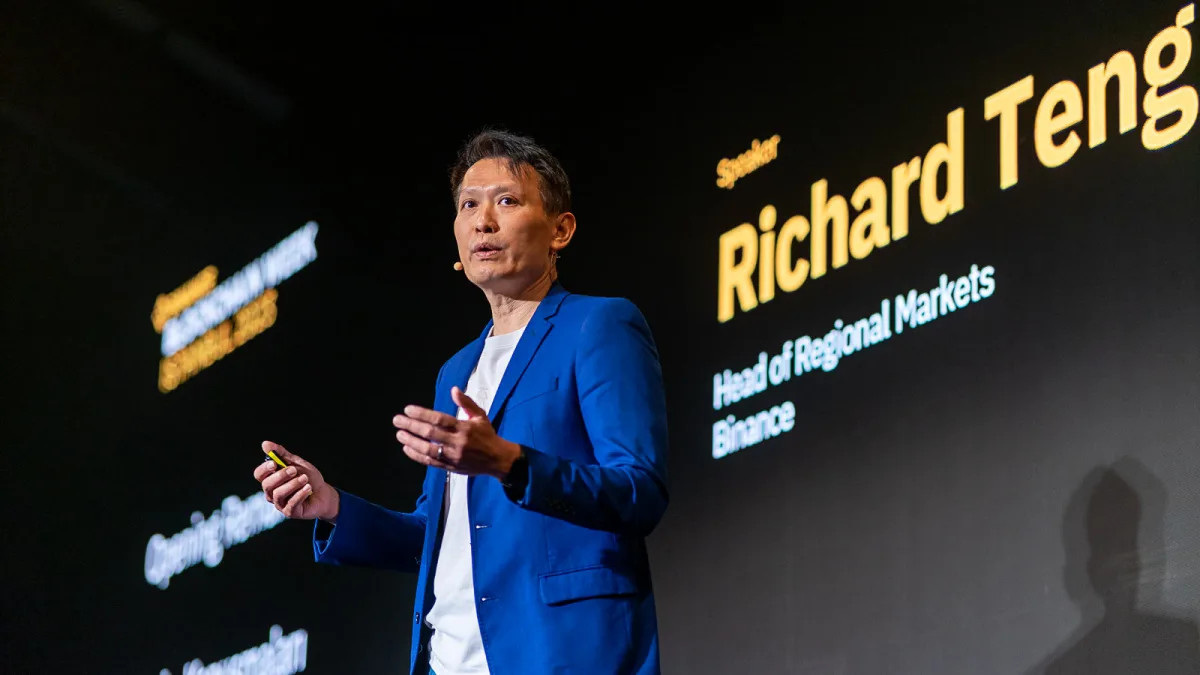
Binance’in iki eş CEO’sundan biri olan Richard Teng, saldırganların “içeriye giden yolu aylarca döşediğini” CNBC’ye söyledi. Her şeyin tek bir çalışanın dizüstü bilgisayarına bağlı olduğu fikrine katılmadı; rapor da çok aşamalı bir kampanya anlatıyor. FBI hırsızlığı, Şubat 2025’te Bybit borsasından 1,5 milyar dolar çalan grubun ta kendisine, Kuzey Koreli TraderTraitor’a bağladı. Pyongyang ise ABD’nin iddialarını “saçmalığın daniskası” olarak nitelendirdi.
Binance müşterilerinin kayıplarını kendi rezervlerinden karşıladı. Rapora göre 31 Ekim’e kadar çalınan varlıkların %98’ini yerine koymuştu; paranın yaklaşık 2,85 milyar doları da donduruldu ya da yolda yakalandı.
Binlerce kişinin girdiği mülakat
Binance kendi vakasını belirli bir kampanyaya bağlamıyor. Ama senaryo tanıdık: bir işe alımcı, iki tur, bir kodlama testi. Eylül 2026’da Japonya, ABD, Avustralya ve Almanya’nın polis ve güvenlik kurumları, WaterPlum adlı Kuzey Koreli bir grup hakkında ortak bir uyarı yayımladı. Grubun kampanyası Contagious Interview (“Bulaşıcı Mülakat”) adıyla biliniyor.
WaterPlum, Aralık 2025 ile Temmuz 2026 arasında 100’den fazla ülkede en az 30.000 cihaza zararlı yazılım bulaştırdı. 7.000’den fazla kripto cüzdanının fonlarına ya da kimlik bilgilerine ulaştı ve Kuzey Kore’ye yaklaşık 1,7 milyar yen, aşağı yukarı 10,7 milyon dolar gönderdi. Bu da virüslü bilgisayar başına yaklaşık 350 dolar ediyor. Tek bir kurbandan çıkan para devede kulak. Ama kurbanlar binlerce.
WaterPlum’un ana hedefi sıradan iş arayanlar. Dolandırıcılar kendilerini yapay zekâ, kripto ve NFT şirketleri olarak tanıtıyor ve adaylara işe alım ve serbest çalışma platformlarından ulaşıyor. Mülakat sırasında adaylardan bir proje indirmelerini, görüntülü görüşmedeki bir aksaklığı “düzeltmelerini” ya da bir kod çalıştırmalarını istiyorlar. Ardından zararlı yazılım, başka şeylerin yanında tarayıcıdaki şifreleri ve kripto cüzdan anahtarlarını ele geçiriyor.
“Görüntülü görüşmeyi düzelt” isteğine kanmak için kod yazmayı bilmeniz gerekmiyor. Gözde bir sektörde uzaktan iş arıyor olmanız yeterli. Böyle bir görüşme, iş arayana kişisel cüzdanını kaybettirebilir. Görüşmeye iş laptopundan bağlanırsanız işvereniniz de risk altına girer.
Düzen tersinden de işliyor. Kurumlara göre bazı WaterPlum üyeleri, kurbanlardan çaldıkları belgelerle bizzat uzaktan BT işlerine giriyor. Mülakatlarda yüzlerini yapay zekâyla değiştirmişler, ardından kamerayı kapatıp suçu kötü bağlantıya atmışlar.
Çalıştırmamanız gereken kodlama testi
Siber güvenlik şirketi Fortra’dan Tyler Reguly, yeni bir çalışanı işe almanın maliyetinin uzun zamandır “mevcut bir çalışanı elde tutmak için ödenenden önemli ölçüde yüksek” olduğunun söylendiğini hatırlattı. Binance için ise “bu maliyet astronomik boyutlara ulaştı,” diye ekledi. Ona göre sessiz istifanın yaygınlaştığı, pek çok kişinin işte ancak asgarisini yaptığı bir dönemde çalışanların mesai saatinde mülakata girmesine kimse şaşırmamalı. Bu yüzden şirketlerin, iş laptoplarına neyin indirilip çalıştırılabileceğini ve kullanıcıların bu cihazlarda hangi yetkilere sahip olduğunu denetlemesi gerekiyor.
Kurumların iş arayanlar için iki tavsiyesi var: tanımadığınız kodu yalnızca kum havuzu (sandbox) denen yalıtılmış bir ortamda çalıştırın ve dosyaları önceden inceleyip internetten başka bir şey indiren komut olup olmadığına bakın. Diğer uyarı işaretleri doğrudan yukarıdaki hikâyelerden çıkıyor.
Binance’in kurucu ortağı Changpeng Zhao, X’te “bazı ayrıntıların utanç verici” olduğunu yazdı. “Hacklenemeyecek platform yoktur, ama bu bir mazeret olamaz,” diye ekledi. Ona göre saldırı aylarca sürdü ve yüzlerce çalışanı ve sistemi hedef aldı, ama yalnızca birkaçı ele geçirildi. Rapor hangileri olduğunu gösteriyor. Mühendis B, var olmayan bir şirketten gelen kodlama testini doğrudan Binance’teki iş bilgisayarına indirip çalıştırdı. İçeri giden yol ise bir kez daha Mühendis A’dan geçti; oysa Binance’in güvenlik ekibi onun bilgisayarını ve şifrelerini daha haziranda değiştirmişti.