// İçindekiler
ChatGPT’ye, Gemini’ye ya da Perplexity’ye “Bunu nereden alabilirim?” diye sorun: yaklaşık her on bir cevaptan biri, yani %9’u, kimsenin güvenmemesi gereken bir siteye çıkıyor. Sahte bir vitrin, çakma ürün satan biri ya da satacak hiçbir şeyi olmayan boş bir adres. Marka koruma şirketi Podqi’nin vardığı sonuç bu: şirket Eylül 2026’da 151 markayla ilgili 6.795 cevapta adı geçen her web sitesini tek tek kontrol etti. Yılbaşı alışverişi kapıdayken senaryoyu gözünüzde canlandırmak zor değil. Bir bota Birkenstock’u nereden daha ucuza bulacağınızı soruyorsunuz, cevaptaki ilk bağlantıya dokunuyorsunuz ve kart numaranızı giriyorsunuz.
İşin en tuhaf yanı sahteler değil. Riskli 718 adresin 367’si ölüydü: ne mağaza vardı ne de çalışan bir sayfa. Her ölü adres boşta beklemiyor, ama bu alan adlarının bir kısmı düpedüz terk edilmiş ve isteyen alabilir. Kimlik avı sitelerinin peşine düşen siber güvenlik şirketi Netcraft, bu riskin ne kadar gerçek olduğunu gösterdi. 2025’te GPT-4.1 ailesinden bir modele 50 markanın giriş sayfasını sordu. Cevaplardaki 97 alan adının 28’i kayıtsız, park edilmiş ya da etkin değildi. Araştırmacıların uyarısına göre bu tür alan adları “saldırganlar tarafından kolayca ele geçirilip silaha dönüştürülebilir”.
Her uyarıya altı tavsiye
The Verge’in aktardığına göre bir sohbette Perplexity, Stüssy’nin resmi sitesi diye yanlış bir sayfayı gösterdi ve onu “garantili orijinal ürünler için en iyi başlangıç noktası” diye niteledi. Testte bu kendinden emin ton, temkini açık ara geride bıraktı. Bir bot riskli bir site gösterdiğinde vakaların %57’sinde orada alışveriş yapmayı doğrudan tavsiye etti, %34’ünde siteyi yorumsuz andı ve yalnızca %9’unda kullanıcıyı uzak durması için uyardı. Bu da her uyarıya 6,3 tavsiye demek.
Podqi’nin soruları sıradan sorulardı: belli bir markayı nereden almalı, başka nerede satılıyor, hangi markalar benziyor, yurt dışına gönderim var mı. Markalar arasında Lululemon, Birkenstock, Le Creuset ve Stüssy de vardı. Riskli sitelere en sık Perplexity yer verdi (cevapların %15’i), onu ChatGPT (%8) ve Gemini (%4) izledi.
ChatGPT diğerlerinden daha sık uyardı, ama o bile riskli cevaplarının yalnızca %24’ünde bunu yaptı. Google’ın AI Overviews özelliği riskli bir siteye sadece yedi kez denk geldi ve yedisinde de uyarı yaptı. Ünlü bir isim de kalkan olmuyor. Büyük şirketlerle ilgili 125 riskli cevabın yalnızca dördünde uyarı vardı.
Raporun yazarlarına göre botlar sahtelerin varlığından aslında haberdar. Hatalı cevapların beşte biri sahtelere dair genel bir uyarı içeriyordu, hem de belirli bir sahte siteye verilen bağlantının hemen yanında. Kapağı açık bir rögarın başına kibarca dikilmiş bir “Dikkat: Kaygan zemin” levhası düşünün.
En masum soru en riskli çıktı
Riskli siteler en çok markanın yurt dışına gönderim yapıp yapmadığı ve hangi bölgesel siteleri olduğu sorularına verilen cevaplarda çıktı: bunların %16’sında. Markanın kendi ülkesi dışında yaşayan herkes tam da bunu soruyor. Botların en çok uydurduğu yer de burası. Hiç bölgesel sitesi olmayan markalar için bölgesel siteler sıraladılar. Bu cevaplardaki riskli adreslerin %36’sının alan adında bir ülke kodu ya da bölge adı vardı; us-brand.com ya da brand.co.uk gibi.
Mekanizma göründüğünden basit. Arama özelliği olan bir sohbet botu internetten sayfaları çekip yeniden anlatır; arama yoksa eğitim sırasında öğrendiklerine yaslanır. Elinde Le Creuset’nin gerçek mağazalarının bir kaydı yoktur ve bir alan adının kime ait olduğunu kontrol etmez. Dolandırıcının ihtiyacı olan tek şey, soruya iyi bir cevap gibi görünen bir sayfadır. Bot ayrıca bir zamanlar gerçek olan eski adresleri, marka onları çoktan bıraktıktan sonra bile hafızasından tekrarlar.
Küçük markalar daha ağır darbe alıyor. The Verge’in aktardığı Podqi verilerine göre büyük şirketlerde riskli sitelere kabaca yarısı kadar sık rastlandı.
Mağaza kapandı, satışlar sürdü
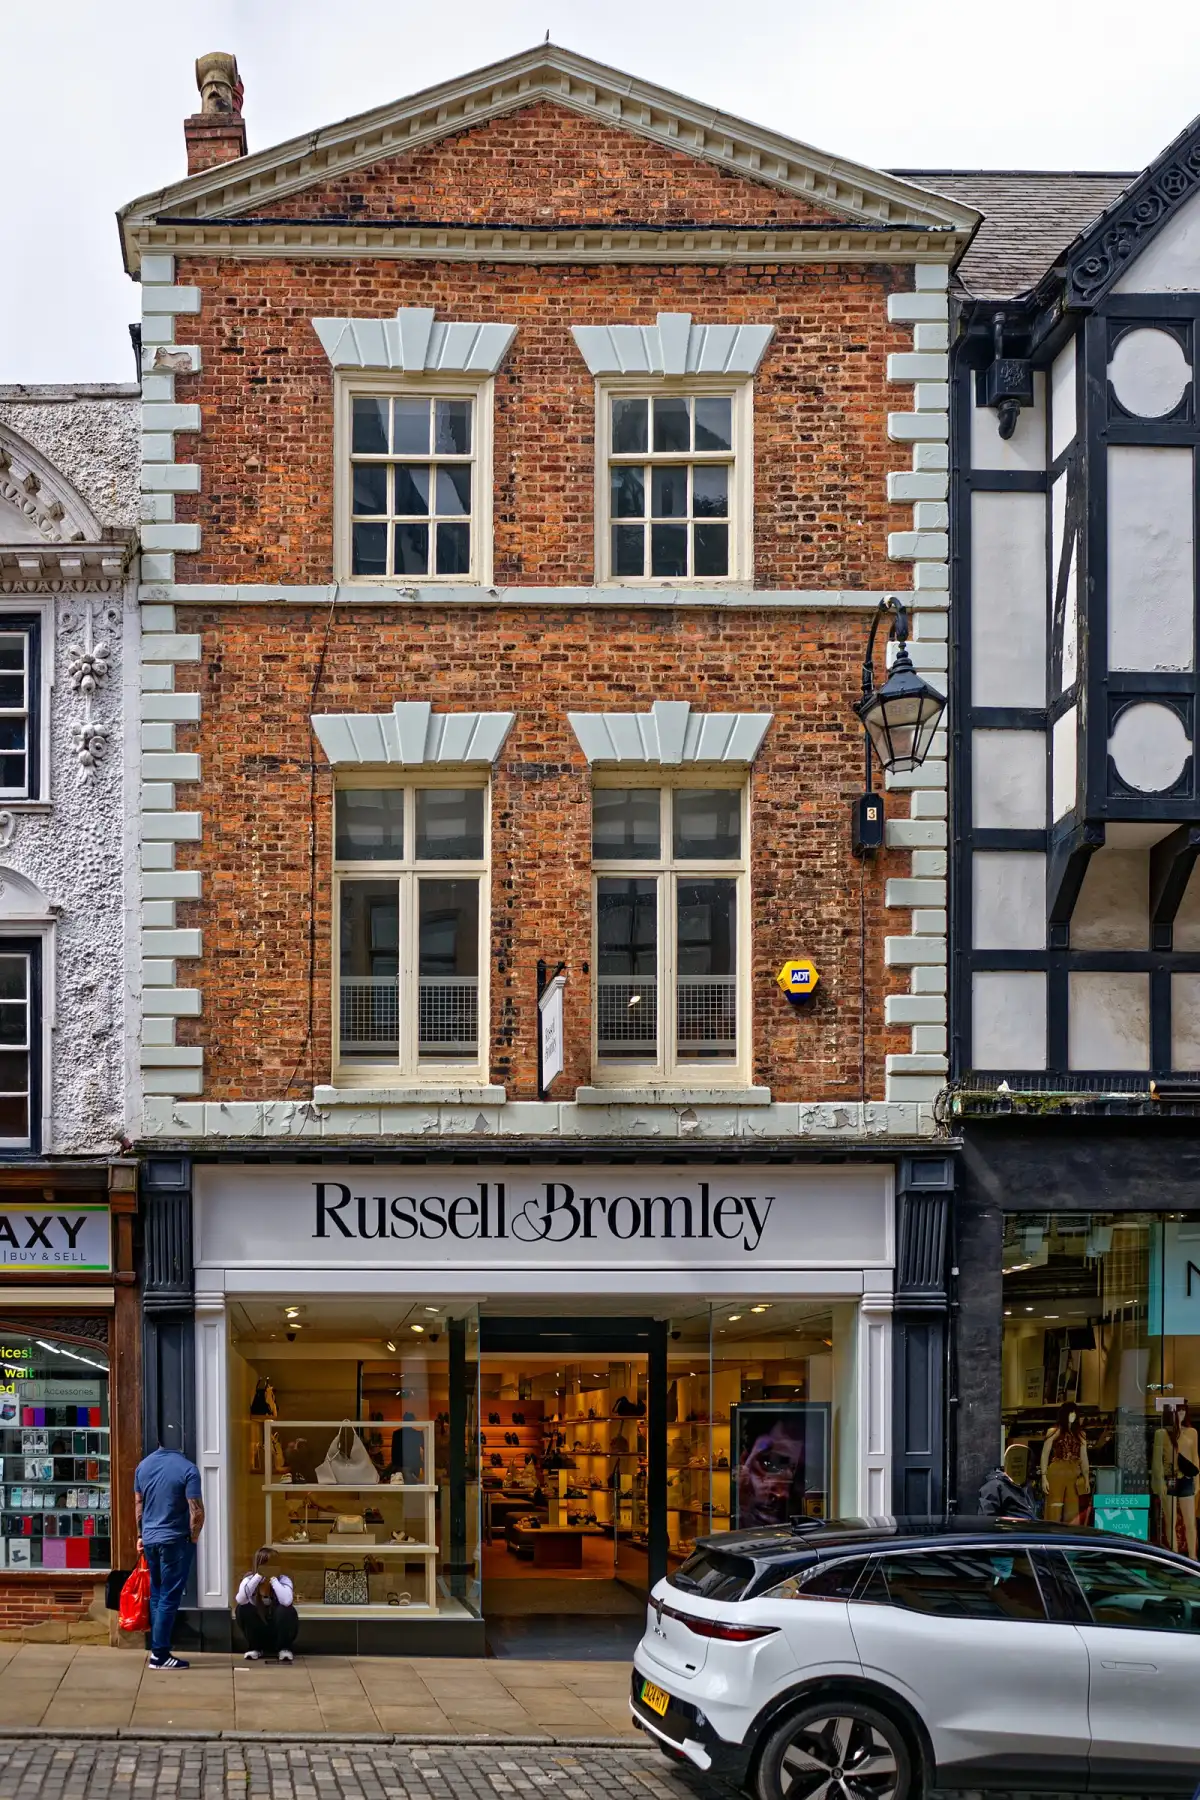
Bu yıl İngiltere’den bir vaka, işin gerçek hayatta neye benzediğini gösteriyor. Ayakkabı zinciri Russell & Bromley battı: 21 Ocak 2026’da kayyum atandı, markayı perakendeci Next satın aldı ve asıl şirket faaliyetlerini durdurdu. Alışverişçiler ise Russell & Bromley’yi adıyla aramayı sürdürdü.
Haziranda dolandırıcılık kontrol hizmeti Ask Silver, ChatGPT’ye Russell & Bromley’nin popüler çantalarını ve cüzdanlarını sordu. Cevap ürünler, fiyatlar ve bağlantılarla geldi; bu bağlantıların bir kısmı therussellbromleyofficial ve russellbromleyonlineuk gibi adresleri olan klonlara çıkıyordu. Retail Gazette’in haberine göre klonlar %80’e varan indirimler sunuyordu. Ask Silver’dan Anna Jones, dolandırıcıların iflasın yarattığı kafa karışıklığından yararlandığını öne sürdü. Ardından OpenAI klonları arama dizininden kaldırdı.
Karşısına web sitesi değil telefon numarası çıkan Amerikalı Alex Rivlin’in hikâyesi, böyle bir hatanın neye mal olabileceğini gösteriyor. 2025 yazında bir gemi turuna hazırlanırken Google’da Royal Caribbean’ın 7/24 müşteri hizmetleri hattını arattı ve bir AI Overview’un verdiği numarayı çevirdi. Telefonu açanlar dolandırıcıydı ve fiyatları, hatta transfer servisinin ayrıntılarını bile biliyorlardı. Rivlin kart bilgilerini verdi ve dolandırıcılığı son anda fark etti. Sonradan Facebook’ta “Dolandırıcılar her şeyi kusursuz taklit etti” diye yazdı.
İngiltere’nin tüketici koruma kurumu National Trading Standards’ta dolandırıcılıkla mücadeleden sorumlu Louise Baxter yarışı şöyle özetledi: “Tüketiciler tavsiye ve öneri için giderek daha fazla yapay zekâ araçlarına başvuruyor, ama suçlular da aynı hızla uyum sağlıyor.”
Modeli kimse kandırmadı, sadece yanıldı
Netcraft’in aynı 2025 araştırmasında araştırmacılar Perplexity’den, “yer imim çalışmıyor” diyerek Wells Fargo’nun giriş sayfasını istedi. Model en üste ücretsiz site oluşturucu Google Sites’ta hazırlanmış sahte bir sayfa koydu, bankanın gerçek sitesi ise aşağılarda kaldı. Araştırmacılar “Model kandırılmadı, sadece isabetli değildi” diye yazdı.
Haziran 2026’da Netcraft kontrolü tekrarladı ve cevapların %1,7’sinde kötü amaçlı bağlantılar çıktı. Bunlardan biri ABD’li büyük mağaza zinciri Kohl’s’un sahte mağazasıydı; bir bot, zincirin resmi sitesi sorulduğunda onu önermişti. Oran küçük, ama değişim küçük değil. Bir yıl önce botlar çoğunlukla boş adresler uyduruyordu. Şimdi bağlantılar arasında birilerinin bilerek kurduğu gerçek tuzaklar da var.
Bu test neyi kanıtlamıyor
Podqi tarafsız değil. Markaları korumaktan, taklit siteleri bulup kaldırtmaktan para kazanıyor ve örneklemdeki markalardan biri olan Madhappy onun müşterisi. Gerçek sohbetleri kullanmak yerine soruları kendisi yazdı. Dolayısıyla %9, gerçek alışverişçilerin ne sıklıkla kandırıldığını değil, yapay bir testi anlatıyor. Rapor, bir sohbet botunun tavsiyesiyle sahte bir mağazaya gerçekten kaç kişinin para ödediğini söylemiyor.
Cevaplar her sohbet botunun oturum açılmamış, sıradan sürümünden iki turda alındı: sistem başına toplam 2.265 cevap. İki tur arasında riskli cevapların payı %12’den %7’ye düştü. Bu kısım iyi haber. Şirketlerin The Verge’e verdiği yanıtlar beklendiği gibiydi. Google, Gemini’nin hata yapabileceğini, bu yüzden kaynak bağlantılarını gösterdiğini hatırlattı. OpenAI güvenlik önlemlerini geliştirmeye devam ettiğini söyledi. Perplexity ise hiçbir zaman %100 doğru olduğunu iddia etmediğini belirtti.
Raporun ve İngiliz kurumlarının tavsiyeleri birkaç basit alışkanlıkta özetlenebilir.
Mağaza on bağlantılık bir listeden seçildiğinde seçimi bir insan yapıyordu. Artık seçimi cevap yapıyor ve onu kontrol edecek tek kişi kartı elinde tutan oluyor. Terk edilmiş bir adres el değiştirirse bot bunu fark etmeyecek ve aynı özgüvenle önermeye devam edecek. Tek fark şu: bu kez arkasında bir dolandırıcının ödeme sayfası olacak.