// Содержание
Инженер криптобиржи Binance искал в поисковике популярного ИИ-помощника для программирования и, чтобы установить его, скачал поддельный Homebrew — программу, через которую на Mac ставят другие программы. Было это в июне 2026 года. Служба безопасности заметила неладное, инженеру выдали новый компьютер и сменили пароли. Через четыре месяца, 20 октября, злоумышленники снова вошли в машину того же инженера, на этот раз через внутренний ИИ-инструмент самой биржи. А 29 октября с кошельков Binance ушло около $6,34 млрд.
За 2026 год служба безопасности биржи заметила и предотвратила 57 угроз, связанных с Северной Кореей. Так сказано в отчёте о краже, который Binance опубликовала 3 ноября 2026 года. Эту угрозу не остановили. Как вывели деньги, мы уже разбирали. Теперь видно, как злоумышленники пять месяцев шли к кошелькам: через поисковик, собеседование в компании, которой не существует, и ИИ-инструмент для сотрудников.
Ловушка в поисковой строке
Инженер работал в команде Wallet DevOps, которая обслуживает серверы кошельков биржи. В отчёте он назван инженером А, а название ИИ-помощника биржа не раскрывает.
Homebrew — бесплатный менеджер программ для macOS, своего рода магазин приложений для разработчиков: одна команда в терминале, и нужная программа стоит. Если подменить сам магазин, через руки злоумышленника проходит всё, что через него ставят.
Ловушка с Homebrew не нова. В январе 2025 года разработчик Райан Ченки заметил в Google рекламу, которая показывала настоящий адрес brew.sh, а вела на поддельный brewe.sh. Сайт предлагал вставить в терминал команду установки, и та запускала шпионскую программу Atomic: она крадёт пароли, данные браузера и криптокошельки. Через какую страницу попался инженер Binance, биржа не пишет.
Заражение служба безопасности нашла быстро. Компьютер заменили, пароли и ключи доступа сменили. Казалось, история кончилась хорошо. Почти. Злоумышленники успели узнать, кем работает инженер А и кто его коллеги в команде, отвечающей за кошельки биржи. Дальше им был нужен повод заговорить с одним из них.
Собеседование у директора фирмы-призрака
В сентябре другому сотруднику, инженеру Б, написали на обычной площадке для поиска работы. В его профиле упоминался опыт в Binance. Собеседник представился директором проекта в компании, которой, как выяснилось потом, нет.
Дальше всё шло как при настоящем найме. Первый раунд провёл «сотрудник отдела кадров»: живой видеозвонок, а для убедительности ссылка на аккаунт в соцсети с личными фото и видео. Второй раунд вёл «генеральный директор», уже в популярном мессенджере. В конце он попросил скачать тестовое задание, репозиторий с кодом. Инженер Б скачал его на рабочий компьютер.
Задание сработало прямо при установке. Скрипт подменил pyenv, служебную программу, которая переключает версии языка Python: удалил настоящую, положил на её место свою и перенаправил на неё ссылку. Снаружи ничего не изменилось. Внутри подделка принимала команды с сервера злоумышленников. Защита рабочих компьютеров её не увидела, а сам скрипт подчищал следы.
Binance называет эту программу «вредоносом нулевого дня». Аналитик уязвимостей Уилл Дорманн ответил в Mastodon коротко: «Нет» (по Help Net Security). Никакой дыры в программах тут не вскрывали: человек сам запустил новую программу, которую антивирус раньше не встречал.
ИИ-инструмент как отмычка
Два заражённых компьютера ещё не дают доступа к кошелькам. Следующий шаг злоумышленники сделали 20 октября. С компьютера инженера Б через внутренний ИИ-инструмент биржи они захватили машины двух разработчиков кошельков: того самого инженера А, которому в июне меняли компьютер, и инженера В. Как именно использовали ИИ-инструмент, в отчёте не сказано. Известно только, что после атаки биржа пересобрала его вместе с правами доступа.
На машине инженера А нашёлся пропуск, с которым можно запускать свои программы на серверах биржи от имени сотрудника. Технически это токен развёртывания контейнеров.
29 октября с 17:15 до 19:56 по Гринвичу злоумышленник работал с компьютера инженера В. Он вошёл под учётной записью инженера А и запустил на сервере биржи свою программу. Через неё он добрался до службы подписи — системы, которая ставит цифровую подпись под каждым переводом из кошельков биржи. В 20:05 пять горячих, то есть постоянно подключённых к сети, кошельков начали слать XRP на чужой адрес. За четыре минуты ушло 233,46 млн монет. Следом ушли ещё три криптовалюты; всего биржа оценила ущерб примерно в $6,34 млрд.
Остановить вывод оказалось мало. Злоумышленник прописал в одном горячем кошельке Ethereum свою программу-доверенность, и она продолжала работать, даже когда биржа закрыла вывод средств. Подробно мы писали о ней в прошлый раз. Ключ у кошелька разделён между несколькими участниками, поэтому отозвать доверенность одной подписью было нельзя. Бирже пришлось придумать для этого отдельную процедуру. Последний перевод через доверенность прошёл в 23:56 по Гринвичу, а сняли её только в 00:10, уже 30 октября.
// Хроника
- Инженер А ищет ИИ-помощника для программирования и ставит поддельный Homebrew. Компьютер меняют, но злоумышленники уже знают его команду.
- Инженеру Б пишет «директор проекта». Два раунда собеседования, тестовое задание на рабочем компьютере.
- Через внутренний ИИ-инструмент злоумышленники берут под контроль машины инженеров А и В.
- Вход с компьютера инженера В, запуск своей программы на сервере, доступ к службе подписи.
- Пять горячих кошельков отправляют 233,46 млн XRP на адрес злоумышленника.
- Биржа отзывает программу-доверенность злоумышленника в горячем кошельке Ethereum. За 14 минут до этого через неё ушёл последний перевод — 2961,9 ETH.
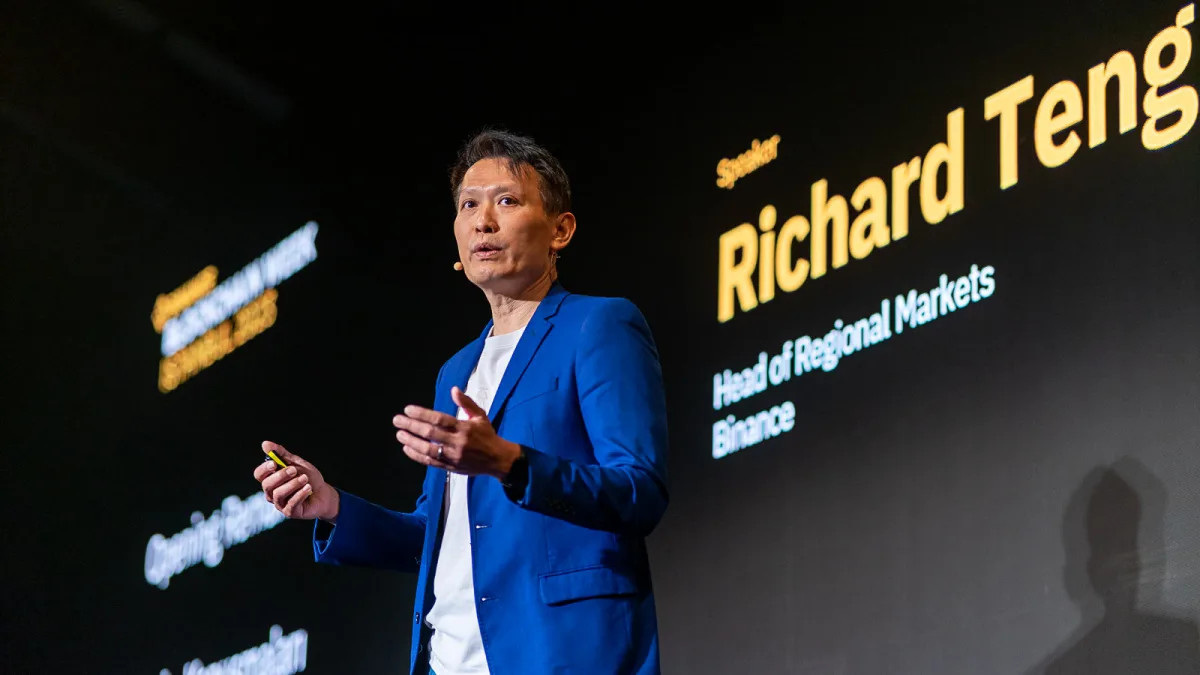
«Они месяцами прокладывали себе путь внутрь», — сказал CNBC Ричард Тэн, один из двух гендиректоров Binance. Версию о том, что всё решил ноутбук одного сотрудника, он отверг. В отчёте атака тоже названа многоступенчатой кампанией. ФБР приписало кражу северокорейской группе TraderTraitor, той же, что в феврале 2025 года увела $1,5 млрд у биржи Bybit. Пхеньян обвинения США назвал «вздорной чепухой».
Потери клиентов Binance покрыла из своих резервов. По её отчёту, к 31 октября биржа восполнила 98% украденных активов, а около $2,85 млрд удалось заморозить или перехватить.
Собеседование, которое проходят тысячи
Binance не связывает свою историю с конкретной кампанией. Но сценарий с вербовщиком, двумя раундами и тестовым заданием хорошо известен. В сентябре 2026 года полиция и спецслужбы Японии, США, Австралии и Германии выпустили совместное предупреждение о северокорейской группе WaterPlum. Её кампанию называют Contagious Interview, «Заразное собеседование».
С декабря 2025 по июль 2026 года WaterPlum заразила не меньше 30 000 устройств в более чем 100 странах. Она добралась до 7000 с лишним криптокошельков: где-то до денег, где-то до доступа. В Северную Корею ушло около 1,7 млрд иен, примерно $10,7 млн. В среднем выходит около $350 с заражённого компьютера. Для группы каждая отдельная жертва — мелочь, зато их тысячи.
Главная цель WaterPlum — обычные соискатели. Мошенники представляются компаниями из мира ИИ, криптовалют и NFT, пишут через рекрутинговые и фриланс-площадки. На собеседовании просят скачать проект, «починить» сбой видеосвязи или запустить код. Среди прочего вредонос забирает пароли из браузера и ключи от криптокошельков.
Чтобы попасться на просьбу «починить видеосвязь», не нужно уметь программировать. Достаточно искать удалённую работу в модной отрасли. Соискателю такой звонок может стоить личного кошелька, а если он созванивается с рабочего ноутбука, под ударом окажется и работодатель.
Та же сеть работает и в обратную сторону. Часть участников WaterPlum, как пишут ведомства, сама устраивается на удалённую работу айтишниками по документам, украденным у жертв. На собеседованиях они подменяют лицо с помощью ИИ, а потом выключают камеру и ссылаются на плохую связь.
Тестовое задание, которое не стоит запускать
«Давно говорят, что нанять нового сотрудника гораздо дороже, чем удержать старого. Похоже, для Binance эта цена оказалась астрономической», — заметил Тайлер Регули из компании Fortra, которая занимается кибербезопасностью. Многие сейчас работают вполсилы (это называют «тихим увольнением») и ходят на собеседования прямо в рабочее время. Поэтому, считает Регули, компаниям стоит ограничить, что сотрудник может скачивать и запускать на рабочем ноутбуке и какие права у него там есть.
Соискателям ведомства дают два совета: запускать чужой код только в изолированной среде, «песочнице», и до запуска проверять файлы на команды, которые докачивают что-то из интернета. Остальные признаки подсказывают сами истории.
Сооснователь биржи Чанпэн Чжао написал в X, что «некоторые детали неловкие». «Неуязвимых платформ нет, но это не может быть оправданием», — добавил он. Атака, по его словам, длилась месяцами и шла на сотни сотрудников и систем, а взломать удалось лишь несколько. Из отчёта видно, какие именно. Тестовое задание от фирмы, которой не существует, инженер Б скачал и запустил прямо на своём рабочем компьютере в Binance. А входом снова стала машина инженера А — того, кому служба безопасности ещё в июне меняла компьютер и пароли.