// Содержание
В 9% случаев, то есть примерно в каждом одиннадцатом ответе, ChatGPT, Gemini и Perplexity на вопрос «где купить» показывали сайт, которому нельзя доверять: двойника магазина, лавку с подделками или пустой адрес, где ничего не продаётся. Это показало исследование компании Podqi: в сентябре 2026 года она проверила каждый сайт из 6795 ответов о 151 бренде. Перед праздниками сценарий знаком многим. Спрашиваешь у бота, где купить Birkenstock подешевле, жмёшь первую ссылку из ответа и вводишь номер карты.
Самая странная находка касается не подделок. Из 718 сомнительных адресов 367 оказались мёртвыми: магазина там нет, и страница не открывается. Мёртвый адрес не всегда свободен, но часть таких доменов просто брошена, и занять их может кто угодно. Чем это грозит, проверила компания Netcraft, которая выслеживает фишинговые сайты. В 2025 году она спросила модель семейства GPT-4.1, где войти в аккаунт 50 брендов, и из 97 доменов в ответах 28 оказались незарегистрированными, припаркованными или пустыми. Такие адреса злоумышленники могут легко занять и пустить в дело, предупредили исследователи.
Шесть советов на одно предупреждение
В одном разговоре, пишет The Verge, Perplexity назвал официальным сайтом Stüssy чужую страницу и добавил, что это «лучшее место для гарантированно оригинальных вещей». Такой тон в тесте звучал чаще осторожного. Если бот показывал сомнительный сайт, в 57% случаев он прямо советовал там покупать, в 34% упоминал его без оценки и лишь в 9% предупреждал. Выходит 6,3 совета на одно предупреждение.
Вопросы Podqi задавала обычные: где купить такой-то бренд, где ещё он продаётся, какие марки на него похожи, доставляет ли он за границу. Среди брендов были Lululemon, Birkenstock, Le Creuset и Stüssy. Чаще всех на сомнительные сайты выходил Perplexity (15% ответов), реже ChatGPT (8%) и Gemini (4%).
Лучше других предупреждал ChatGPT, но и он только в 24% рискованных ответов. ИИ-обзоры в поиске Google наткнулись на сомнительный сайт всего семь раз и все семь раз предупредили. Громкое имя бренда не спасает: из 125 рискованных ответов о крупных компаниях предупреждение нашлось лишь в четырёх.
Авторы отчёта замечают: о подделках боты знают. В каждом пятом неудачном ответе было общее предупреждение о контрафакте, только стояло оно рядом со ссылкой на конкретную подделку. Получается табличка «Осторожно, скользко» над открытым люком.
Самый невинный вопрос оказался самым опасным
Чаще всего на сомнительный сайт натыкались те, кто спрашивал о доставке за границу и региональных сайтах бренда: 16% ответов. Такой вопрос задаст любой, кто живёт не в стране бренда. Здесь же боты больше всего и сочиняли. Иногда они перечисляли региональные сайты брендов, у которых таких сайтов нет вовсе. В 36% сомнительных адресов из этих ответов стоял код страны или название региона, что-то вроде us-бренд.com или бренд.co.uk.
Механизм проще, чем кажется. Чат-бот с поиском находит страницы в интернете и пересказывает их, а без поиска опирается на то, что запомнил при обучении. Реестра настоящих магазинов Le Creuset у него нет, и кому принадлежит домен, он не проверяет. Мошеннику достаточно страницы, похожей на правильный ответ. Старые адреса, когда-то настоящие, бот повторяет по памяти, хотя бренд давно от них отказался.
Маленьким брендам достаётся сильнее. Podqi подсчитала, а The Verge пересказала: о крупных компаниях сомнительные сайты всплывали примерно вдвое реже.
Магазин закрылся, а продажи продолжились
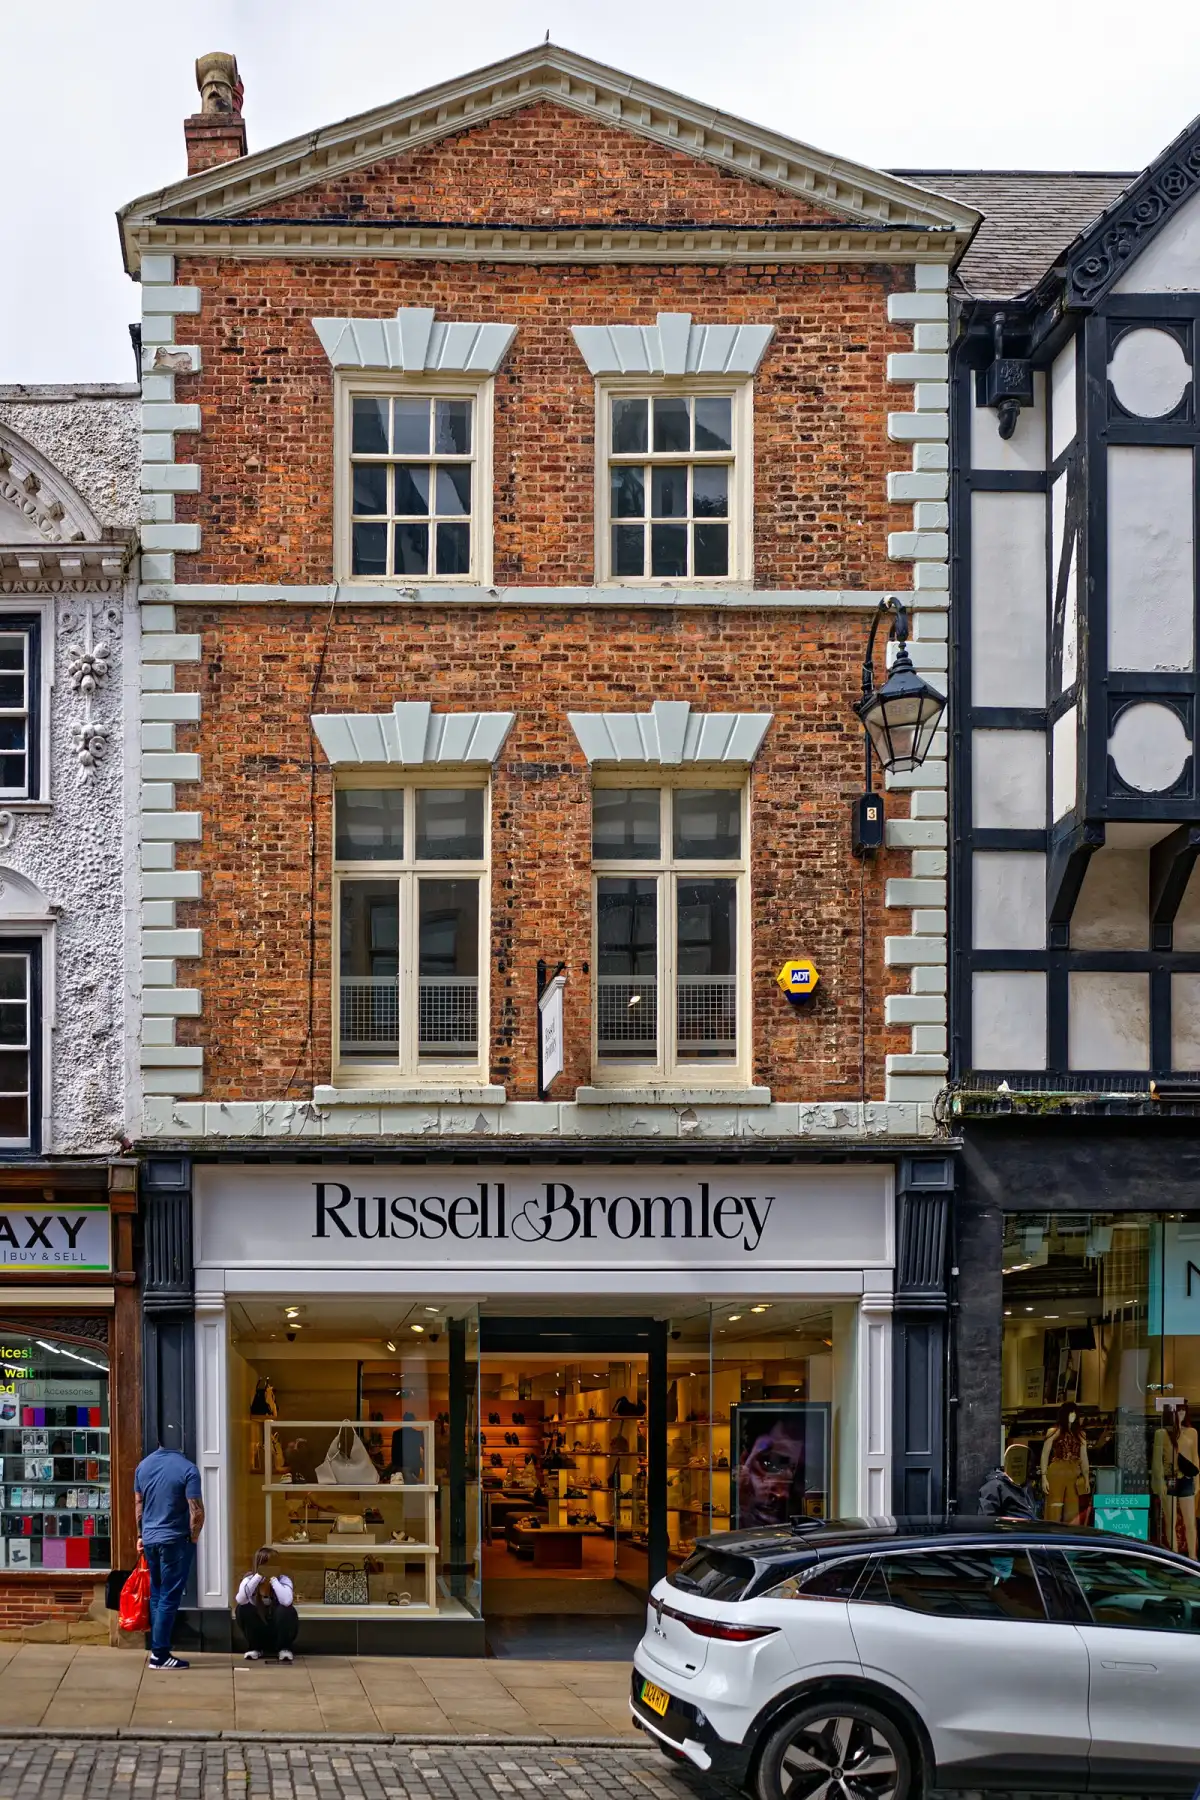
Как это выглядит в жизни, показала британская история этого года. Обувная сеть Russell & Bromley разорилась: 21 января 2026 года ей назначили внешних управляющих, марку купила сеть Next, а прежний бизнес перестал торговать. А покупатели по-прежнему искали Russell & Bromley по названию.
В июне сервис проверки мошенничества Ask Silver спросил ChatGPT о популярных сумках и кошельках Russell & Bromley. В ответе были товары с ценами и ссылками, и часть ссылок вела на клоны с адресами вроде therussellbromleyofficial и russellbromleyonlineuk. Клоны обещали скидки до 80%, рассказывает Retail Gazette. Анна Джонс из Ask Silver предположила, что мошенники пользуются неразберихой вокруг банкротства. OpenAI после этого убрала клоны из своего поискового индекса.
Чем кончается такая ошибка, показывает история американца Алекса Ривлина. Правда, в ней вместо сайта был телефон. Летом 2025 года он готовился к круизу, искал в Google круглосуточный номер поддержки Royal Caribbean и позвонил по номеру из ИИ-обзора. Ему ответили мошенники, которые знали цены и даже детали трансфера. Ривлин продиктовал им реквизиты карты и заметил обман в последний момент. «Мошенники скопировали всё идеально», — написал он потом в Facebook.
Луиза Бакстер отвечает за борьбу с мошенничеством в британской службе National Trading Standards. Эту гонку она описала так: «Потребители всё чаще обращаются к ИИ за советом, но преступники приспосабливаются так же быстро».
Модель не обманули, она ошиблась
В том же исследовании 2025 года Netcraft попросила Perplexity дать адрес входа в Wells Fargo: мол, «закладка не работает». Первой ссылкой он выдал поддельную страницу на бесплатном конструкторе Google Sites, а настоящий сайт банка оказался ниже. «Модель не обманули. Она просто ошиблась», — написали тогда исследователи.
В июне 2026 года Netcraft повторила проверку, и вредоносные ссылки нашлись в 1,7% ответов. Среди них нашёлся поддельный магазин Kohl’s: его бот назвал, когда спросили об официальном сайте сети. Доля небольшая, но картина другая. Год назад боты в основном выдумывали пустые адреса. Теперь среди ссылок попадаются настоящие ловушки, и кто-то построил их нарочно.
Чего этот тест не доказывает
Podqi не независимая лаборатория. Компания зарабатывает на защите брендов: находит сайты-двойники и добивается их удаления, а один из брендов выборки, Madhappy, её клиент. Вопросы она составила сама, а не взяла из настоящих переписок. Значит, 9% — доля в искусственном тесте, а не частота, с которой обманывают живых покупателей. Сколько людей заплатили поддельным магазинам по совету чат-бота, отчёт не говорит.
Ответы собирали с обычных версий чат-ботов без входа в аккаунт, в два захода, по 2265 ответов от каждой системы. Между заходами доля рискованных ответов упала с 12% до 7%, и это хорошая новость. Компании ответили The Verge ожидаемо. Google напомнил, что Gemini может ошибаться и потому показывает ссылки на источники. OpenAI обещает и дальше улучшать защиту. В Perplexity заявили, что никогда не обещали стопроцентной точности.
Советы из отчёта и от британских служб сводятся к нескольким привычкам.
Когда магазин искали по списку из десяти ссылок, выбирал человек. Теперь выбирает ответ, и проверять его некому, кроме того, кто держит в руке карту. Если у брошенного адреса сменится хозяин, бот этого не заметит и посоветует его с прежней уверенностью. Только за адресом уже будет касса мошенника.