// Sumário
Por volta das 23h30 de 17 de abril de 2024, dois homens de roupa escura e rosto coberto tocaram a campainha de uma casa em Midlothian, nos arredores de Edimburgo. O marido os viu pela câmera e disse à esposa que não abrisse, segundo o Bitcoin.com. Ela falou com eles pelo aplicativo da campainha, e a porta continuou fechada. Um dos homens olhou direto para a lente e perguntou se havia uma câmera ali na frente dele, de acordo com a BBC, citada pelo Decrypt. Depois, os dois foram embora.
Era a segunda visita. Em janeiro daquele ano, a casa tinha sido arrombada e a carteira cripto física do marido, levada. As moedas nem se mexeram: sem o PIN e a frase de recuperação, o aparelho roubado não servia para nada. Então a quadrilha decidiu voltar, desta vez para pegar o dono. Quem dava as ordens estava, naquele momento, numa cela de prisão em Edimburgo.
Em 10 de novembro de 2026, a Suprema Corte da Escócia condenou três dos homens. O cabeça do grupo, Robert Barr, de 29 anos, pegou oito anos.
A carteira que não abria
Uma carteira física (hardware wallet) parece um pen drive com uma telinha. As moedas em si ficam na blockchain; o aparelho guarda a chave que assina as transferências, e essa chave nunca sai dele. Para enviar dinheiro, é preciso digitar um PIN no próprio aparelho e confirmar apertando um botão. Chutar não adianta. Uma carteira Ledger, por exemplo, se apaga sozinha depois de três PINs errados; a partir daí, só a frase de recuperação, uma lista de palavras que o dono guarda em outro lugar, consegue trazer os fundos de volta.
O dono era um empresário local, cofundador de uma startup de cripto; a esposa é enfermeira. O promotor David Dickson disse ao tribunal que o marido investia em cripto desde 2014 e que seu patrimônio valia cerca de 2 milhões de libras (uns 2,6 milhões de dólares), informou o Bitcoin.com. Mais ou menos metade disso estava numa moeda criada por ele mesmo.
Em janeiro de 2024, os ladrões levaram a carteira junto com joias e eletrônicos, noticiou a STV. Não tinham nem o PIN nem a frase de recuperação, e as criptomoedas ficaram onde estavam. O aparelho fez exatamente o trabalho para o qual as pessoas o compram.
Só que essa proteção tem um lado B. Se a chave não pode ser roubada, o único alvo que sobra é a pessoa que sabe o PIN.
Acesso remoto direto da cela
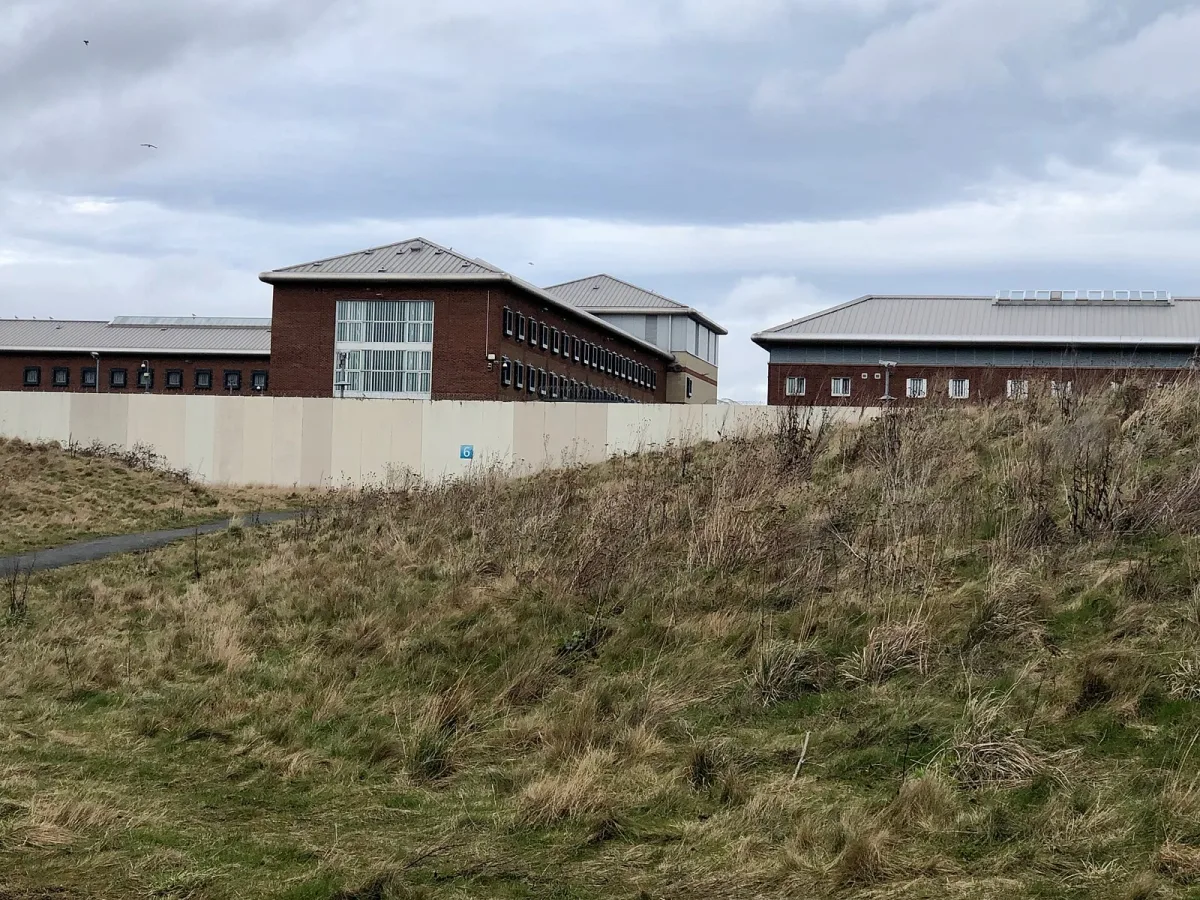
Barr era velho conhecido da polícia. No início de 2024, cumpria pena na HMP Edinburgh por fraude e por ter um celular atrás das grades, segundo o Bitcoin.com. Em maio, um caso antigo o alcançou: em 2022 ele tinha aplicado um golpe e levado de alguém uma grande quantia em criptomoedas, e um tribunal o condenou a 21 meses de prisão por isso. A segunda investida contra a casa de Midlothian, disse o juiz, foi “concebida e dirigida de uma cela de prisão”. Barr se comunicava por um celular que nenhum preso pode ter. Em 25 de junho de 2024, o aparelho foi apreendido, e as mensagens viraram o centro do processo.
A sentença descreve o plano sem rodeios. Dois cúmplices, Sean Favier e Iain Doyle, entrariam na casa, fariam o marido sentar diante do computador e baixar o AnyDesk. É um programa comum de acesso remoto, do tipo que um técnico de informática usa para consertar seu notebook do outro lado da cidade. Com o AnyDesk rodando, Barr transferiria as criptomoedas do casal para contas sob seu controle, tudo de dentro da cela. O tribunal citou as mensagens dele, todas em maiúsculas: “VAI TER QUE BOTAR ELE NO PC RÁPIDO E BAIXAR O ANYDESK JÁ”. Outra dizia: “VOU TE MANDAR UM SITE PROS CARAS FAZEREM ELE ENTRAR”. Ninguém pretendia pedir por favor.
Ferramentas de acesso remoto são as queridinhas de quem aplica golpes por telefone. Alguém liga se passando pelo banco ou pelo suporte técnico e pede à vítima que instale um aplicativo “para uma verificação de segurança”. O próprio AnyDesk avisa os usuários de que nenhuma instituição legítima vai pedir, do nada, acesso remoto a um aparelho. A versão de Barr dispensava o telefonema: em vez de uma voz educada na linha, haveria dois homens de pé ao lado do computador.
A noite em que ninguém abriu a porta
O planejamento levou meses. A sentença menciona vigilância, reconhecimento do local e a decisão de se aproximar da casa no escuro. As mensagens de Barr, observou o juiz, “claramente previam ameaças e/ou violência”. O tribunal não diz como a quadrilha escolheu essa família, apenas que o grupo sabia que o casal tinha criptomoedas.
O que barrou o plano não foi uma viatura nem um alarme. A tentativa fracassou, diz a sentença, só porque as vítimas “tiveram o bom senso de não abrir a porta da frente às 23h30 para homens desconhecidos” de roupa escura e rosto coberto. Nem uma única moeda sumiu naquela noite.
O juiz, Lord Cubie, dirigiu-se diretamente a Barr: “Se o dano não foi maior, não foi por nada que o senhor disse ou fez”, e sim porque Doyle e Favier não conseguiram entrar na casa. Ou seja, o prejuízo só ficou nisso porque os próprios comparsas dele falharam.
Oito anos por uma tentativa
O contraste mais gritante da sentença envolve Doyle. Segundo seu advogado, Doyle estava sem teto e sem dinheiro, topou o serviço por 100 libras e conhecia só uma pessoa do grupo. Barr esperava embolsar até 2 milhões de libras. O juiz considerou o papel de Favier o mais periférico de todos, mas disse que ele estava lá para ajudar na parte do AnyDesk e para dobrar qualquer resistência das vítimas.
A sentença aponta Barr como chefe do grupo. Lord Cubie apontou dois agravantes: a condenação anterior de Barr por uma fraude parecida com cripto e o fato de ele ter organizado este crime de dentro da prisão. Num relatório preparado para o tribunal, Barr disse se preocupar com o fato de a mulher visada ser enfermeira. O juiz rebateu que essa preocupação “soa vazia”: Barr sabia muito bem o que estava fazendo.
Os três se declararam culpados de envolvimento com crime organizado grave. A pena máxima para esse crime é de dez anos.
// Linha do tempo
- Barr se declara culpado quatro meses antes do julgamento; Doyle e Favier, na véspera.
- Penas: Barr, 8 anos; Doyle, 5; Favier, 4.
- O tribunal decide se impõe a Barr uma ordem de prevenção de crimes graves, uma medida judicial que continua valendo mesmo depois que ele sair da prisão.
Talvez essa não seja a história toda. Em outubro de 2025, a promotoria acusou Barr e outro homem de conspirar para assaltar várias casas na Escócia e na Inglaterra. Segundo a acusação, os donos tinham grandes quantias em cripto, mais de 17 milhões de libras no total. A STV informou que a suposta conspiração teria durado de março a junho de 2024, ao mesmo tempo que o plano de Midlothian. Parte dela teria sido planejada na HMP Edinburgh, onde Barr supostamente tinha celulares ilegais. A casa de Midlothian pode ter sido só um dos alvos. Essa acusação não aparece na sentença publicada, e os registros públicos não mostram como ela terminou.
A última linha de defesa
O caso escocês se encaixa num padrão mais amplo. No primeiro semestre de 2026, segundo a Chainalysis, invasões de domicílio responderam por 37% dos ataques físicos documentados contra donos de cripto, contra 26% em 2023. Uma reportagem de outubro aqui no site mostra por que os assaltantes preferem a França e como descobrem o endereço das vítimas.
Neste caso, a carteira fez tudo o que se esperava dela. Os pontos fracos estavam onde nenhum aparelho protege. O marido nunca falava das suas moedas, mas, como a BBC observou, a maioria das contas que ele seguia nas redes sociais era sobre cripto. Isso bastou para que estranhos soubessem quem procurar. A partir daí, tudo dependia da porta da frente.
Lord Cubie resumiu o crime numa única frase: ele “casou a sofisticação informática do século 21 com o arrombamento à moda antiga”.