// Sumário
Um engenheiro da corretora de criptomoedas Binance procurou na internet um assistente de programação com IA bem popular e, para instalá-lo, baixou uma cópia adulterada do Homebrew, o programa de que os usuários de Mac dependem para instalar outros programas. Isso foi em junho de 2026. A equipe de segurança da Binance percebeu, trocou o computador dele e redefiniu as senhas. Problema resolvido, ao que parecia. Quatro meses depois, em 20 de outubro, os invasores voltaram à máquina do mesmo engenheiro, desta vez por uma ferramenta de IA interna da própria corretora. Em 29 de outubro, cerca de US$ 6,34 bilhões saíram das carteiras da Binance.
Só em 2026, essa mesma equipe detectou e barrou 57 ameaças que associou à Coreia do Norte. O número está no relatório do incidente que a corretora publicou em 3 de novembro de 2026. Esta furou o bloqueio. Um artigo anterior mostrou como o dinheiro foi movimentado. Agora o relatório revela como os invasores passaram cinco meses abrindo caminho até as carteiras: por um buscador, por uma entrevista de emprego numa empresa que não existe e por uma ferramenta de IA feita para funcionários.
Uma armadilha na barra de busca
O engenheiro trabalhava na equipe de Wallet DevOps, o pessoal que cuida dos servidores por trás das carteiras da corretora. O relatório o chama de Engenheiro A e não diz qual assistente de IA ele procurava.
O Homebrew é um gerenciador de pacotes gratuito para macOS, uma espécie de loja de aplicativos para desenvolvedores: basta digitar um comando no terminal e o programa desejado é instalado. Se a própria loja for comprometida, tudo o que se instala por ela passa pelas mãos do invasor.
O truque do Homebrew não é novo. Em janeiro de 2025, o desenvolvedor Ryan Chenkie flagrou um anúncio no Google que exibia o endereço verdadeiro, brew.sh, mas levava a um falso, brewe.sh. O site mandava o visitante colar um comando de instalação no terminal. O comando rodava o Atomic, um programa espião que rouba senhas, dados do navegador e carteiras de criptomoedas. A Binance não diz qual página fisgou seu engenheiro.
A equipe de segurança agiu rápido: computador novo, senhas novas, chaves de acesso novas. Parecia final feliz. Quase. Àquela altura, os invasores já sabiam o que o Engenheiro A fazia e quem eram seus colegas na equipe responsável pelas carteiras da corretora. Só faltava um pretexto para puxar conversa com um deles.
Entrevista com o CEO de uma empresa fantasma
Em setembro, outro funcionário, o Engenheiro B, recebeu uma mensagem numa plataforma de vagas bem conhecida. O perfil dele mencionava o trabalho na Binance. O remetente se apresentou como diretor de projetos de uma empresa que, como se descobriu depois, não existia.
Dali em diante, tudo parecia um processo seletivo comum. Uma pessoa do “RH” conduziu a primeira etapa: uma videochamada ao vivo, além de um perfil em rede social cheio de fotos e vídeos pessoais para ganhar confiança. O “CEO” comandou a segunda etapa, desta vez por um aplicativo de mensagens popular. No fim, pediu ao Engenheiro B que baixasse um teste de programação, um repositório de código. O Engenheiro B colocou o teste no computador do trabalho.
A armadilha disparou durante a instalação. Um script trocou o pyenv, um pequeno utilitário que alterna entre versões da linguagem de programação Python. Apagou o original, instalou uma cópia própria e redirecionou o link para a cópia. Por fora, nada mudou. Por dentro, a cópia falsa recebia ordens do servidor dos invasores. A proteção de endpoint da empresa, o software de segurança instalado em cada máquina de trabalho, não percebeu nada, e o script ainda apagou os próprios rastros.
A Binance chama o programa de “malware 0-day”. O analista de vulnerabilidades Will Dormann respondeu no Mastodon com um seco “Não” (segundo a Help Net Security). Ninguém entrou por uma falha em software nenhum. Uma pessoa rodou um programa novo que o antivírus simplesmente nunca tinha visto.
Uma ferramenta de IA como chave-mestra
Dois computadores infectados ainda não bastam para abrir as carteiras. Em 20 de outubro, os invasores deram o passo seguinte. A partir do computador do Engenheiro B, por meio de uma ferramenta de IA interna, tomaram as máquinas de dois desenvolvedores de carteiras: o Engenheiro C e o mesmo Engenheiro A, cujo computador tinha sido trocado em junho. O relatório não explica como a ferramenta de IA foi explorada, só diz que a Binance a reconstruiu do zero desde então, incluindo os controles de acesso.
Na máquina do Engenheiro A, os invasores encontraram um passe que permitia rodar programas próprios nos servidores da corretora em nome de um funcionário. Tecnicamente, era um token de implantação de contêineres.
Em 29 de outubro, das 17h15 às 19h56 UTC, o invasor trabalhou a partir do computador do Engenheiro C. Entrou com as credenciais do Engenheiro A e rodou seu próprio programa num servidor da corretora. Com isso chegou ao serviço de assinatura, o sistema que põe uma assinatura digital em cada transferência que sai das carteiras da corretora. Às 20h05, cinco carteiras quentes, aquelas que ficam permanentemente online, começaram a enviar XRP para um endereço externo. Em quatro minutos, 233,46 milhões de moedas tinham ido embora. Outras três criptomoedas vieram em seguida. A Binance calcula o prejuízo total em cerca de US$ 6,34 bilhões.
Suspender os saques não bastou. O invasor tinha plantado seu próprio programa proxy numa das carteiras quentes de Ethereum da corretora, e ele continuou funcionando mesmo depois que a Binance travou os saques. Aquele artigo anterior trata disso em detalhe. Como a chave da carteira é dividida entre várias partes, nenhuma assinatura isolada conseguia revogar o proxy, e a corretora teve de criar um procedimento à parte. A última transferência pelo proxy, de 2.961,9 ETH, saiu às 23h56 UTC. A Binance o revogou às 00h10, 14 minutos depois.
// Linha do tempo
- O Engenheiro A procura um assistente de programação com IA e instala um Homebrew falso. O computador dele é trocado, mas os invasores já conhecem sua equipe.
- Um “diretor de projetos” procura o Engenheiro B. Duas etapas de entrevista e, depois, um teste de programação no computador do trabalho.
- Por uma ferramenta de IA interna, os invasores tomam as máquinas dos Engenheiros A e C.
- Login a partir do computador do Engenheiro C, programa do invasor rodando num servidor, acesso ao serviço de assinatura.
- Cinco carteiras quentes enviam 233,46 milhões de XRP para o endereço do invasor.
- A corretora revoga o programa proxy do invasor em sua carteira quente de Ethereum.
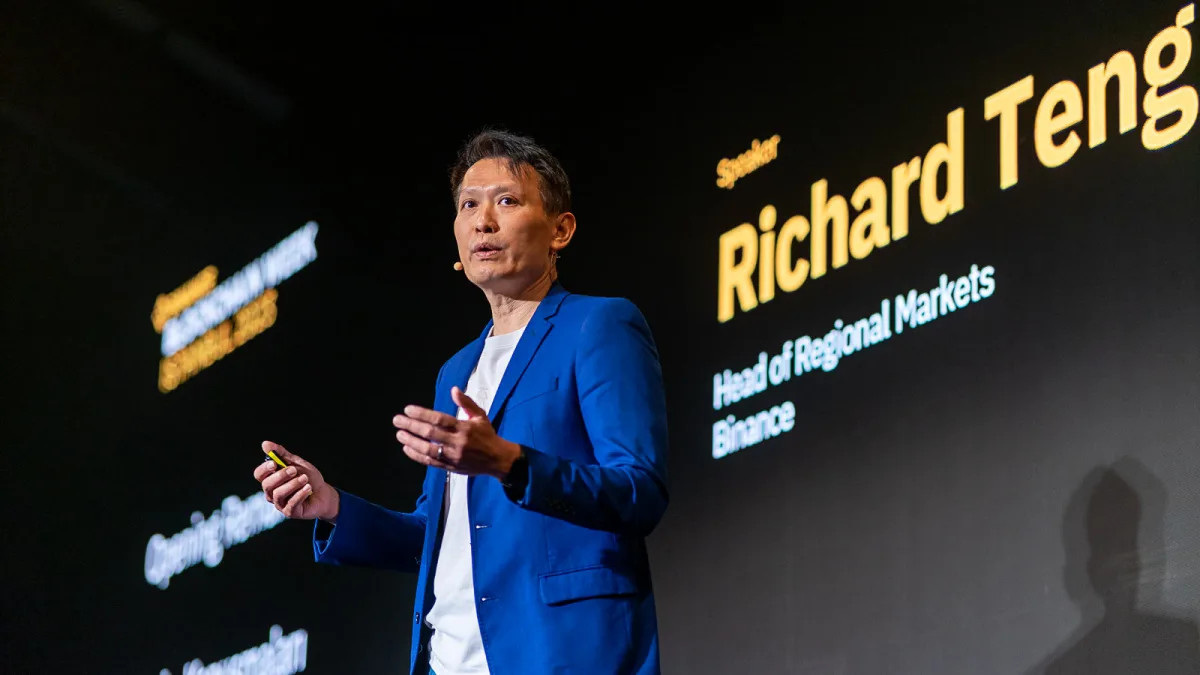
Os invasores “passaram meses construindo o caminho para entrar”, disse à CNBC Richard Teng, um dos dois co-CEOs da Binance. Ele descartou a ideia de que o notebook de um único funcionário tenha decidido tudo, e o relatório também descreve uma campanha em várias etapas. O FBI atribuiu o roubo ao grupo norte-coreano TraderTraitor, o mesmo que levou US$ 1,5 bilhão da corretora Bybit em fevereiro de 2025. Pyongyang classificou as acusações americanas de “absurdo despropositado”.
A Binance cobriu os prejuízos dos clientes com reservas próprias. Até 31 de outubro, segundo o relatório, havia reposto 98% dos ativos roubados, e cerca de US$ 2,85 bilhões do dinheiro roubado foram congelados ou interceptados.
Uma entrevista pela qual milhares já passaram
A Binance não associa o caso a nenhuma campanha específica. Mas o roteiro é conhecido: um recrutador, duas etapas, um teste de programação. Em setembro de 2026, polícias e agências de segurança do Japão, dos Estados Unidos, da Austrália e da Alemanha emitiram um alerta conjunto sobre um grupo norte-coreano chamado WaterPlum. A campanha do grupo é conhecida como Contagious Interview.
Entre dezembro de 2025 e julho de 2026, o WaterPlum infectou pelo menos 30.000 dispositivos em mais de 100 países. Chegou aos fundos ou às credenciais de mais de 7.000 carteiras de criptomoedas e mandou cerca de 1,7 bilhão de ienes, aproximadamente US$ 10,7 milhões, para a Coreia do Norte. Dá uns US$ 350 por computador infectado. Cada vítima rende uns trocados. Só que são milhares.
Os alvos principais do WaterPlum são pessoas comuns em busca de emprego. Os golpistas se passam por empresas de IA, cripto e NFT e fazem contato por plataformas de recrutamento e de freelancers. Durante a entrevista, pedem que o candidato baixe um projeto, “conserte” uma falha na videochamada ou rode algum código. O malware então captura, entre outras coisas, senhas salvas no navegador e chaves de carteiras de criptomoedas.
Não é preciso saber programar para cair no pedido de “consertar a videochamada”. Basta estar procurando um emprego remoto num setor em alta. Uma chamada dessas pode custar ao candidato a própria carteira de cripto. Se ele atender no notebook do trabalho, o empregador também fica exposto.
O esquema também funciona ao contrário. Segundo as agências, alguns membros do WaterPlum conseguem, eles mesmos, vagas remotas de TI, usando documentos roubados das vítimas. Nas entrevistas, trocavam o rosto com IA, depois desligavam a câmera e culpavam a conexão ruim.
O teste de programação que você não deve rodar
Há muito tempo se diz que o custo de contratar um novo funcionário é “significativamente maior do que pagar para reter um funcionário atual”, observou Tyler Reguly, da empresa de cibersegurança Fortra. No caso da Binance, acrescentou, “esse custo foi astronomicamente maior”. Com a demissão silenciosa (quiet quitting) em alta e muita gente fazendo o mínimo no trabalho, funcionários fazendo entrevistas no horário do expediente não deveriam surpreender ninguém, disse ele. Por isso as empresas precisam controlar o que pode ser baixado e executado nos notebooks de trabalho e quais permissões os usuários têm neles.
As agências têm dois conselhos para quem procura emprego: rodar código desconhecido só num ambiente isolado, a chamada sandbox, e verificar antes os arquivos em busca de comandos que baixem qualquer outra coisa da internet. Os outros sinais de alerta saem direto das histórias acima.
O cofundador da Binance, Changpeng Zhao, escreveu no X que “alguns detalhes são constrangedores”. “Nenhuma plataforma é inviolável, mas isso não pode servir de desculpa”, acrescentou. Segundo ele, o ataque durou meses e mirou centenas de funcionários e sistemas, dos quais só alguns foram comprometidos. O relatório mostra quais. O Engenheiro B baixou e rodou um teste de programação de uma empresa que não existe direto no computador de trabalho da Binance. E o caminho de entrada, mais uma vez, passou pelo Engenheiro A, cujo computador e senhas a equipe de segurança da Binance já tinha trocado em junho.