// Sumário
Pergunte ao ChatGPT, ao Gemini ou ao Perplexity “onde compro isso?” e cerca de uma resposta em cada onze, ou 9%, aponta para um site em que ninguém deveria confiar: uma loja falsa, um vendedor de réplicas ou um endereço vazio, sem nada para comprar. Foi o que a empresa de proteção de marcas Podqi descobriu quando, em setembro de 2026, verificou cada site citado em 6.795 respostas sobre 151 marcas. Com as festas de fim de ano chegando, a cena é fácil de imaginar. Você pergunta ao bot onde achar Birkenstock mais barato, toca no primeiro link da resposta e digita o número do cartão.
O achado mais estranho nem são as falsificações. Dos 718 endereços arriscados, 367 estavam mortos: nenhuma loja, nenhuma página funcionando. Nem todo endereço morto está livre para quem quiser, mas alguns desses domínios foram simplesmente abandonados, e qualquer um pode ficar com eles. A empresa de cibersegurança Netcraft, que caça sites de phishing, mostrou o quanto esse risco é real. Em 2025, ela perguntou a um modelo da família GPT-4.1 onde fazer login em 50 marcas. Dos 97 domínios que apareceram nas respostas, 28 estavam sem registro, estacionados ou inativos. Domínios assim “poderiam ser facilmente registrados e transformados em arma por atacantes”, alertaram os pesquisadores.
Seis recomendações para cada alerta
Numa conversa, conta o The Verge, o Perplexity indicou a página errada como site oficial da Stüssy e a chamou de “o melhor ponto de partida para itens com autenticidade garantida”. No teste, esse tom confiante venceu a cautela com folga. Quando um bot mostrava um site arriscado, em 57% das vezes recomendava comprar lá sem rodeios, em 34% citava o site sem comentário e só em 9% alertava o comprador para ficar longe. Dá 6,3 recomendações para cada alerta.
As perguntas da Podqi eram do dia a dia: onde comprar determinada marca, onde mais ela é vendida, que marcas são parecidas, se ela entrega no exterior. Entre as marcas estavam Lululemon, Birkenstock, Le Creuset e Stüssy. O Perplexity foi quem mais trouxe sites arriscados (15% das respostas), seguido pelo ChatGPT (8%) e pelo Gemini (4%).
O ChatGPT alertou mais que os outros, mas mesmo ele só fez isso em 24% das respostas arriscadas. Os AI Overviews do Google esbarraram num site arriscado apenas sete vezes e sinalizaram o risco em todas elas. Nome famoso não é escudo: de 125 respostas arriscadas sobre grandes empresas, só quatro traziam algum alerta.
Os bots sabem, sim, que existem falsificações, observam os autores do relatório. Uma em cada cinco respostas problemáticas incluía um aviso genérico sobre produtos falsos, colocado bem ao lado do link para um falso específico. É como uma educada placa de “Cuidado: piso molhado” plantada em cima de um bueiro aberto.
A pergunta mais inocente era a mais arriscada
Onde os sites arriscados mais apareceram foi nas respostas sobre entrega no exterior e sites regionais da marca: em 16% delas. É exatamente o que pergunta qualquer pessoa que mora fora do país de origem da marca. Foi também onde os bots mais inventaram. Listaram sites regionais de marcas que não têm nenhum. Dos endereços arriscados nessas respostas, 36% tinham um código de país ou nome de região no domínio, algo como us-brand.com ou brand.co.uk.
O mecanismo é mais simples do que parece. Um chatbot com busca puxa páginas da web e as reconta; sem busca, ele se apoia no que absorveu durante o treinamento. Ele não tem um cadastro das lojas verdadeiras da Le Creuset e não confere quem é dono de um domínio. Basta ao golpista uma página que pareça uma boa resposta à pergunta. O bot também repete de memória endereços antigos, que um dia foram legítimos, muito depois de a marca abrir mão deles.
As marcas pequenas sofrem mais. Nas respostas sobre grandes empresas, segundo os dados da Podqi citados pelo The Verge, os sites arriscados apareciam cerca de duas vezes menos.
A loja fechou, as vendas continuaram
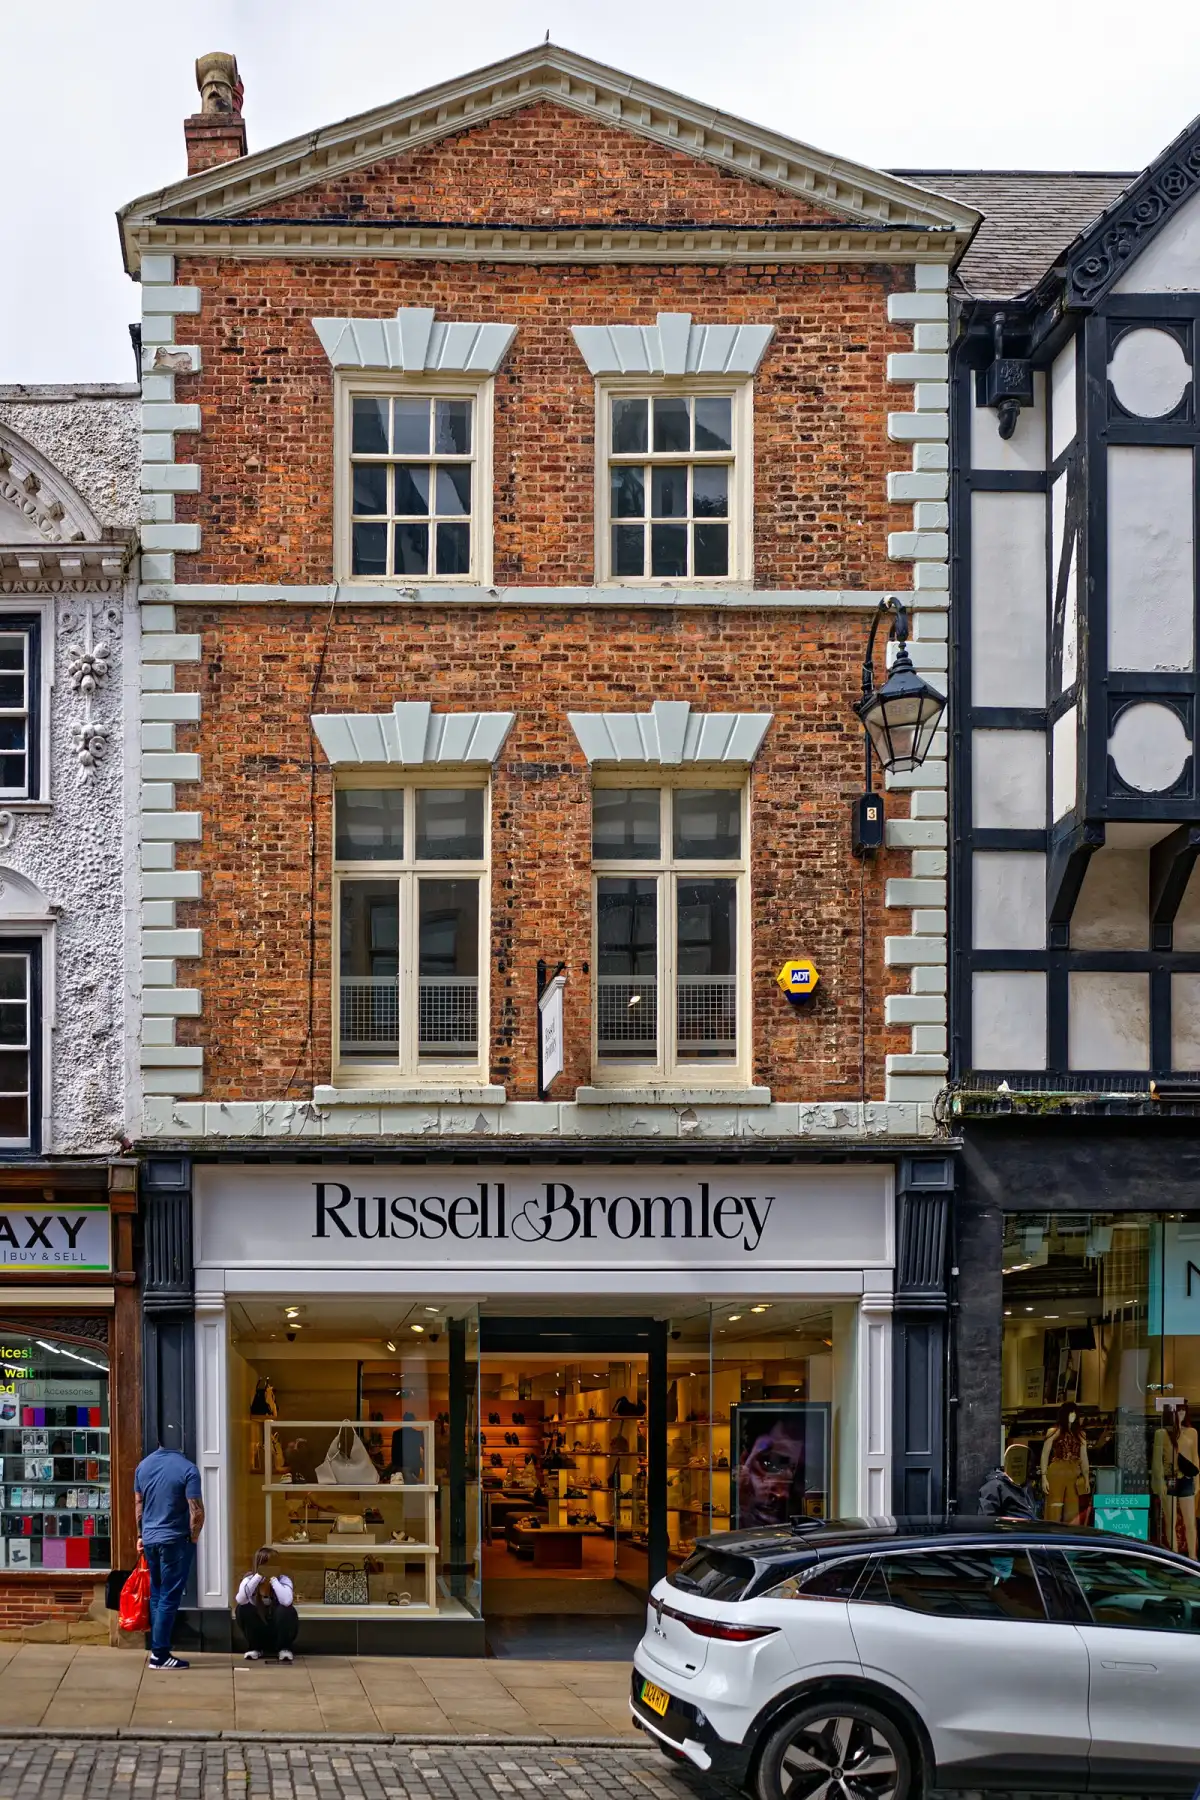
Um caso britânico deste ano mostra como isso acontece na vida real. A rede de calçados Russell & Bromley quebrou: administradores judiciais foram nomeados em 21 de janeiro de 2026, a varejista Next comprou a marca e a empresa original parou de operar. Os compradores, enquanto isso, continuaram procurando Russell & Bromley pelo nome.
Em junho, o serviço de checagem de golpes Ask Silver perguntou ao ChatGPT sobre bolsas e carteiras populares da Russell & Bromley. A resposta veio com produtos, preços e links, e alguns desses links levavam a clones com endereços como therussellbromleyofficial e russellbromleyonlineuk. Os clones ofereciam descontos de até 80%, informa o Retail Gazette. Anna Jones, da Ask Silver, sugeriu que os golpistas estavam se aproveitando da confusão em torno da falência. A OpenAI então tirou os clones do seu índice de busca.
A história de Alex Rivlin, um americano que recebeu um número de telefone em vez de um site, mostra quanto um erro desses pode custar. No verão de 2025, enquanto se preparava para um cruzeiro, ele buscou no Google o atendimento 24 horas da Royal Caribbean e ligou para o número que um AI Overview mostrou. Quem atendeu eram golpistas, e eles sabiam os preços e até os detalhes do traslado. Rivlin passou os dados do cartão e percebeu a fraude no último instante. “Os golpistas imitaram tudo perfeitamente”, escreveu depois no Facebook.
Louise Baxter, chefe da divisão de golpes do National Trading Standards, o serviço britânico de defesa do consumidor, resumiu a corrida: “Os consumidores recorrem cada vez mais a ferramentas de IA em busca de conselhos e recomendações, mas os criminosos estão se adaptando com a mesma rapidez.”
Ninguém enganou o modelo. Ele simplesmente errou
No mesmo estudo de 2025 da Netcraft, os pesquisadores pediram ao Perplexity a página de login do Wells Fargo porque “meu favorito não está funcionando”. Ele pôs no topo uma página falsa montada no construtor gratuito Google Sites, com o site verdadeiro do banco enterrado mais abaixo. “O modelo não foi enganado — ele simplesmente não foi preciso”, escreveram os pesquisadores.
Em junho de 2026, a Netcraft repetiu a verificação, e links maliciosos apareceram em 1,7% das respostas. Um deles era uma loja falsa da Kohl’s, rede americana de lojas de departamento, que um bot ofereceu a quem pediu o site oficial da rede. A fatia é pequena; a mudança, não. Um ano antes, os bots basicamente inventavam endereços vazios. Agora os links incluem armadilhas de verdade, que alguém montou de propósito.
O que este teste não prova
A Podqi não é parte neutra. Ela ganha dinheiro protegendo marcas, encontrando sites que as imitam e derrubando-os, e uma das marcas da amostra, a Madhappy, é cliente dela. Além disso, escreveu os próprios prompts em vez de usar conversas reais. Por isso, os 9% descrevem um teste artificial, não a frequência com que compradores de verdade são enganados. O relatório não diz quantas pessoas de fato pagaram a uma loja falsa por conselho de um chatbot.
As respostas vieram da versão comum de cada chatbot, sem login, em duas rodadas: 2.265 respostas por sistema no total. Entre uma rodada e outra, a fatia de respostas arriscadas caiu de 12% para 7%. Essa parte é boa notícia. O que as empresas disseram ao The Verge foi o esperado. O Google lembrou que o Gemini pode errar e que por isso mostra links para as fontes. A OpenAI disse que segue melhorando suas proteções. O Perplexity disse que nunca afirma ser 100% preciso.
Os conselhos do relatório e de órgãos britânicos se resumem a alguns hábitos.
Quando as pessoas escolhiam uma loja numa lista de dez links, quem decidia era um humano. Agora quem decide é a resposta, e o único que sobra para conferi-la é quem está com o cartão na mão. Se um endereço abandonado trocar de dono, o bot não vai perceber e vai recomendá-lo com a mesma confiança. Só que agora, por trás dele, estará a página de pagamento de um golpista.