// 目次
暗号資産取引所Binanceのあるエンジニアが、人気のAIコーディングアシスタントをウェブで検索した。インストールのためにダウンロードしたのは、改ざんされたHomebrewだった。Macユーザーがほかのプログラムを入れるのに使う定番ツールだ。2026年6月のことである。Binanceのセキュリティチームはこれに気づき、彼のパソコンを交換し、パスワードも変更した。一件落着、のはずだった。4カ月後の10月20日、攻撃者は再び同じエンジニアのマシンに入り込む。今度の入り口は、取引所自身の社内AIツールだった。そして10月29日、約63億4000万ドルがBinanceのウォレットから流れ出た。
2026年だけで、このチームは北朝鮮との関連が疑われる脅威を57件見つけ、食い止めてきた。この数字は、取引所が2026年11月3日に公開したインシデント報告書に載っている。だが今回は防ぎきれなかった。資金の動かし方については以前の記事で書いた。今回の報告書が明かすのは、攻撃者が5カ月かけてウォレットまでたどり着いた道筋だ。検索エンジン、実在しない会社の採用面接、そして社員向けに作られたAIツール。
検索バーに仕掛けられた罠
このエンジニアはWallet DevOpsチームに所属していた。取引所のウォレットを支えるサーバーを運用する部署だ。報告書は彼を「エンジニアA」と呼び、探していたAIアシスタントの名前は伏せている。
HomebrewはmacOS向けの無料のパッケージマネージャーで、いわば開発者向けのアプリストアだ。ターミナルにコマンドをひとつ打ち込めば、必要なプログラムが入る。そのストア自体を乗っ取れば、そこからインストールされるものはすべて攻撃者の手を通ることになる。
Homebrewを使った手口は新しくない。2025年1月、開発者のRyan Chenkieが、本物のアドレスbrew.shを表示しながら偽のbrewe.shへ誘導するGoogle広告を見つけた。そのサイトは、インストール用のコマンドをターミナルに貼り付けるよう指示していた。コマンドを実行すると起動するのはAtomicというスパイウェアで、パスワードやブラウザのデータ、暗号資産ウォレットを盗む。Binanceは、自社のエンジニアがどのページに引っかかったのかを明かしていない。
セキュリティチームの対応は素早かった。新しいパソコン、新しいパスワード、新しいアクセスキー。ハッピーエンドに見えた――ほぼ。だがその時点で攻撃者は、エンジニアAが何をしているのか、取引所のウォレットを担うチームに誰がいるのかを把握していた。あとは、その誰かに話しかけるきっかけさえあればよかった。
幽霊会社のCEOとの面接
9月、別の社員であるエンジニアBのもとに、大手の求職サイトでメッセージが届いた。彼のプロフィールにはBinanceでの職歴が書かれていた。送り主はある会社のプロジェクトディレクターを名乗ったが、その会社は実在しないことがのちに判明する。
そこからは、ごく普通の採用活動に見えた。一次面接を受け持ったのは「人事担当者」だ。ライブのビデオ通話に加え、信用させるための個人的な写真や動画がずらりと並ぶSNSアカウントまで用意されていた。二次面接は「CEO」が、今度は人気のチャットアプリで行った。最後に彼はエンジニアBに、コーディング課題としてコードのリポジトリをダウンロードするよう求めた。エンジニアBはそれを業務用のパソコンに入れてしまった。
罠が作動したのはセットアップの最中だ。スクリプトが、プログラミング言語Pythonのバージョンを切り替える小さなユーティリティ、pyenvをすり替えた。本物を削除し、自前のコピーをインストールして、リンクの参照先をそのコピーに変えたのだ。外から見れば何も変わらない。だが中では、偽物が攻撃者のサーバーから指示を受けていた。業務用マシンすべてに入っているセキュリティソフト、いわゆるエンドポイント保護は何も検知せず、スクリプトは自分の痕跡まで消していった。
Binanceはこのプログラムを「ゼロデイ・マルウェア」と呼んでいる。脆弱性アナリストのWill DormannはMastodonで、そっけなく「違う」と返した(Help Net Securityの引用による)。誰もソフトウェアの穴を突いて侵入したわけではない。人が新しいプログラムを実行し、それがアンチウイルスにとって初めて見るものだった、というだけの話だ。
合鍵になったAIツール
感染したパソコンが2台あっても、ウォレットはまだ開かない。10月20日、攻撃者は次の一手を打つ。エンジニアBのパソコンを足場に、社内AIツールを通じて、ウォレット開発者2人のマシンを乗っ取ったのだ。エンジニアCと、6月にパソコンを交換したはずのあのエンジニアAである。AIツールがどう悪用されたのかを報告書は語らず、Binanceがその後、アクセス制御も含めてツールを一から作り直したとだけ記している。
エンジニアAのマシンで、攻撃者は社員の名義で取引所のサーバー上で自分たちのプログラムを動かせる「通行証」を見つけた。技術的に言えば、コンテナのデプロイ用トークンだ。
10月29日のUTC 17時15分から19時56分まで、攻撃者はエンジニアCのパソコンから作業した。エンジニアAの認証情報でログインし、取引所のサーバーで自分のプログラムを起動する。それによって署名サービスにたどり着いた。取引所のウォレットから出ていくすべての送金に、デジタル署名を付けるシステムだ。20時05分、常時オンラインに置かれた5つのホットウォレットが、外部のアドレスへXRPを送り始めた。4分間で2億3346万枚が消えた。さらに3種類の暗号資産が後に続いた。Binanceは損失の総額を約63億4000万ドルとしている。
出金を止めるだけでは足りなかった。攻撃者は取引所のイーサリアムのホットウォレットのひとつに自前のプロキシプログラムを仕込んでおり、それはBinanceが出金を停止した後も動き続けた。詳しくは先の記事に書いた。このウォレットの鍵は複数の当事者に分割されているため、署名ひとつではプロキシを無効にできず、取引所は別の手順を考え出さなければならなかった。プロキシ経由の最後の送金、2961.9 ETHが出ていったのはUTC 23時56分。Binanceがそれを無効化したのは14分後の0時10分だった。
// 年表
- エンジニアAがAIコーディングアシスタントを検索し、偽のHomebrewをインストール。パソコンは交換されたが、攻撃者はすでに彼のチームを把握していた。
- 「プロジェクトディレクター」がエンジニアBに接触。面接が2回あり、その後コーディング課題が業務用パソコンに入る。
- 攻撃者が社内AIツールを通じて、エンジニアAとCのマシンを乗っ取る。
- エンジニアCのパソコンからログイン。攻撃者のプログラムがサーバーで起動し、署名サービスに到達。
- 5つのホットウォレットが2億3346万XRPを攻撃者のアドレスに送る。
- 取引所が、イーサリアムのホットウォレットに仕込まれた攻撃者のプロキシプログラムを無効化。
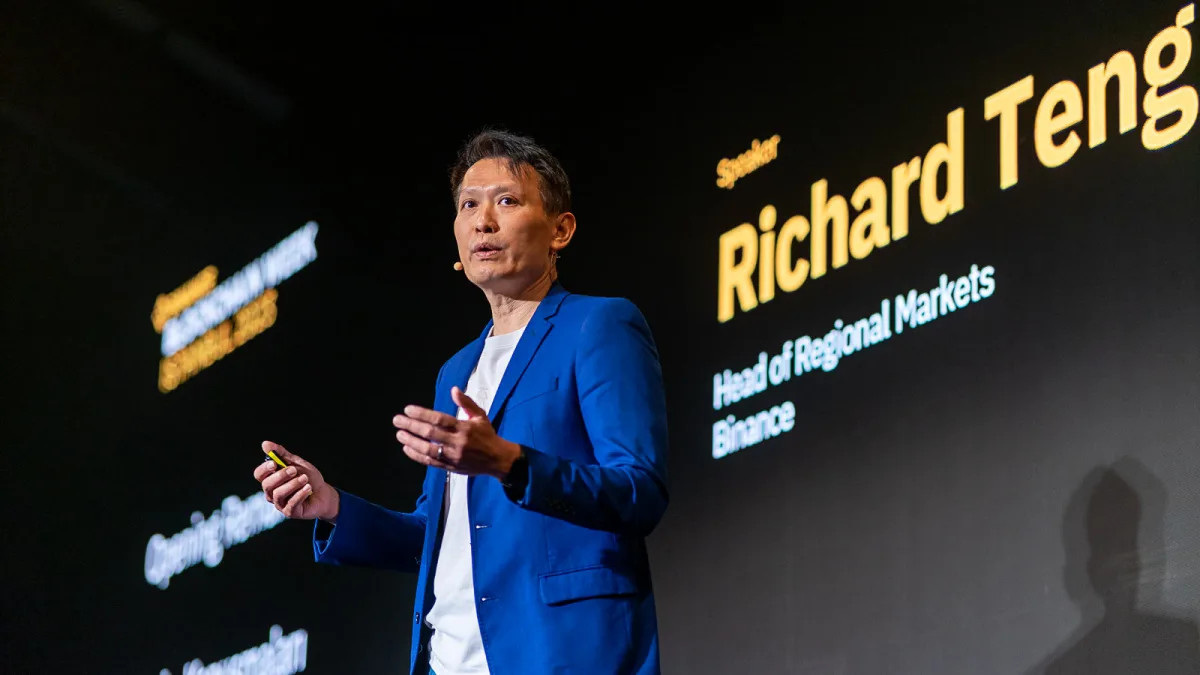
攻撃者は「何カ月もかけて侵入の道を築いた」と、Binanceの2人の共同CEOの1人、Richard TengはCNBCに語った。社員1人のノートパソコンがすべてを決めたという見方を彼は退けており、報告書もまた多段階の作戦として描いている。FBIはこの窃盗を北朝鮮のグループTraderTraitorによるものと断定した。2025年2月に取引所Bybitから15億ドルを盗んだのと同じグループだ。平壌は米国の主張を「荒唐無稽なたわごと」と呼んだ。
Binanceは顧客の損失を自社の準備金で補填した。報告書によれば、10月31日までに盗まれた資産の98%を補充し、盗まれた資金のうち約28億5000万ドルは凍結または差し押さえられている。
何千人もが受けた面接
Binanceは自社の件を特定の作戦と結びつけてはいない。だが筋書きはおなじみのものだ。リクルーター、2回の面接、コーディングテスト。2026年9月、日本、米国、オーストラリア、ドイツの警察と治安機関が、北朝鮮のグループWaterPlumについて共同の注意喚起を出した。その作戦は「Contagious Interview」の名で知られている。
2025年12月から2026年7月にかけて、WaterPlumは100以上の国で少なくとも3万台の端末を感染させた。7000以上の暗号資産ウォレットの資金や認証情報に手をつけ、約17億円、およそ1070万ドルを北朝鮮に送っている。感染したパソコン1台あたり約350ドルの計算だ。1人ひとりは小口の獲物にすぎない。ただ、それが何千人もいる。
WaterPlumの主な標的は、ごく普通の求職者だ。詐欺師たちはAI、暗号資産、NFTの企業を装い、採用サイトやフリーランス向けのプラットフォームを通じて近づいてくる。面接の途中で、プロジェクトをダウンロードしてほしい、ビデオ通話の不具合を「直して」ほしい、あるいはコードを実行してほしいと頼む。するとマルウェアが、ほかの情報に加えてブラウザのパスワードや暗号資産ウォレットの鍵を抜き取る。
「ビデオ通話を直して」という頼みに引っかかるのに、プログラミングの知識はいらない。注目の業界でリモートの仕事を探してさえいればいい。そんな通話ひとつで、求職者は自分のウォレットを失いかねない。それを業務用のノートパソコンで受ければ、雇い主まで危険にさらされる。
逆パターンもある。各機関によれば、WaterPlumのメンバーの一部は、被害者から盗んだ書類を使って自らリモートのIT職に就いている。面接ではAIで顔を差し替え、そのあとカメラを切って回線の調子が悪いと言い訳していた。
実行してはいけないコーディングテスト
新しい社員を採用するコストは「既存の社員を引き留めるコストよりかなり高い」と昔から言われてきた。サイバーセキュリティ企業FortraのTyler Regulyはそう指摘した。Binanceの場合、と彼は付け加える。「そのコストは天文学的に高くついた」。「静かな退職」が広がり、仕事で最低限のことしかしない人がこれだけ多いのだから、社員が勤務時間中に面接を受けていても誰も驚くべきではない、と彼は言う。だから企業は、業務用ノートパソコンで何をダウンロードし実行できるのか、利用者にどんな権限があるのかを管理する必要がある。
各機関から求職者へのアドバイスは2つ。見知らぬコードはサンドボックスと呼ばれる隔離された環境でだけ実行すること。そして事前にファイルを確認し、インターネットから別のものを取ってくるコマンドがないか調べること。ほかの危険信号は、ここまでの話からそのまま読み取れる。
Binanceの共同創業者Changpeng ZhaoはXに「一部の詳細はお恥ずかしい限りだ」と書いた。「ハッキングできないプラットフォームはない。だが、それは言い訳にならない」とも。彼によれば、攻撃は何カ月も続き、数百人の社員とシステムが狙われたが、侵害されたのはごく一部だった。それがどこだったのかを報告書は示している。エンジニアBは、実在しない会社のコーディングテストを、ほかでもないBinanceの業務用パソコンにダウンロードして実行した。そして侵入の道は、またしてもエンジニアAを通っていた。6月にBinanceのセキュリティチームがパソコンもパスワードも取り替えていた、あのエンジニアAだ。