// 目次
ChatGPTやGemini、Perplexityに「これ、どこで買える?」と聞くと、およそ11回に1回、つまり9%の回答が、信用してはいけないサイトを指し示す。偽のオンラインストア、模倣品の販売店、あるいは何も売っていない空っぽのアドレスだ。ブランド保護企業のPodqiがこう突き止めたのは2026年9月のこと。151ブランドに関する6,795件の回答に登場したウェブサイトを、すべて調べ上げた結果である。ホリデーシーズンを前に、こんな場面は容易に想像がつく。ボットに「ビルケンシュトックを安く買えるところは?」と尋ね、回答の最初のリンクをタップし、カード番号を打ち込む。
いちばん奇妙なのは、偽サイトそのものではない。危険な718のアドレスのうち、367は死んでいた。店もなければ、まともに表示されるページもない。死んだアドレスがすべて誰でも買えるわけではない。だが中には単に放置されたドメインもあり、そうしたものは誰でも取得できる。フィッシングサイトを追うサイバーセキュリティ企業Netcraftは、このリスクがどれほど現実的かを示している。2025年、同社はGPT-4.1系のモデルに50ブランドのログインページを尋ねた。回答に出てきた97のドメインのうち、28は未登録か、パーキング状態か、使われていなかった。こうしたドメインは「攻撃者に簡単に取得され、武器にされうる」と研究者たちは警告している。
警告1回につき、推薦6回
The Vergeによると、ある会話でPerplexityは、Stüssyの公式サイトとして見当違いのページを挙げ、それを「本物が確実に手に入る最良の出発点」と呼んだ。テストでは、こうした自信満々の口調が慎重さを大きく上回った。ボットが危険なサイトを示したとき、そこで買うようはっきり勧めたのが57%、何のコメントもなく名前を挙げただけなのが34%、買わないよう注意したのはわずか9%。警告1回に対して推薦6.3回という計算になる。
Podqiの質問はごくありふれたものだった。あるブランドをどこで買えるか、ほかにどこで売っているか、似たブランドは何か、海外発送はしているか。対象にはLululemon、Birkenstock、Le Creuset、Stüssyなどが含まれる。危険なサイトを最も多く出したのはPerplexity(回答の15%)で、ChatGPT(8%)、Gemini(4%)が続いた。
ChatGPTはほかより警告の頻度が高かったが、それでも危険な回答のうち警告付きは24%にとどまった。Googleの「AIによる概要」(AI Overviews)が危険なサイトに行き当たったのは7回だけで、その7回すべてに注意書きを付けた。有名ブランドだから安全ということもない。大企業に関する危険な回答125件のうち、警告があったのはたった4件だった。
ボットは偽物の存在を知らないわけではない、とレポートの著者たちは指摘する。扱いを誤った回答の5件に1件には、偽物に関する一般的な注意書きが含まれていた。具体的な偽サイトへのリンクのすぐ隣に、である。蓋の開いたマンホールの上に、丁寧に「足元注意:床が濡れています」の看板が立っている光景を思い浮かべてほしい。
いちばん何気ない質問が、いちばん危なかった
危険なサイトが最も多く出てきたのは、海外発送の有無や、どの地域向けサイトを運営しているかを尋ねる質問への回答で、16%に上った。ブランドの本国の外に住む人なら、まさに真っ先に聞く質問だ。そしてボットの作り話が最も多かったのもここだった。地域サイトなど一つもないブランドに、地域サイトを並べてみせたのだ。こうした回答に含まれる危険なアドレスの36%は、ドメインに国コードか地域名が入っていた。us-brand.comやbrand.co.ukのような具合だ。
仕組みは意外なほど単純だ。検索機能付きのチャットボットはウェブからページを拾ってきて、その中身を言い換えて伝える。検索なしなら、学習中に吸収したものに頼る。Le Creusetの本物の店舗の名簿など持っていないし、ドメインの持ち主も確かめない。詐欺師に必要なのは、質問への良い答えに見えるページだけだ。さらにボットは、ブランドがとうに手放した、かつては本物だった古いアドレスを、記憶を頼りにいつまでも挙げ続ける。
被害を受けやすいのは小さなブランドだ。The Vergeが伝えたPodqiのデータによると、大企業で危険なサイトが出る頻度はおよそ半分だった。
店は閉じても、セールは続いた
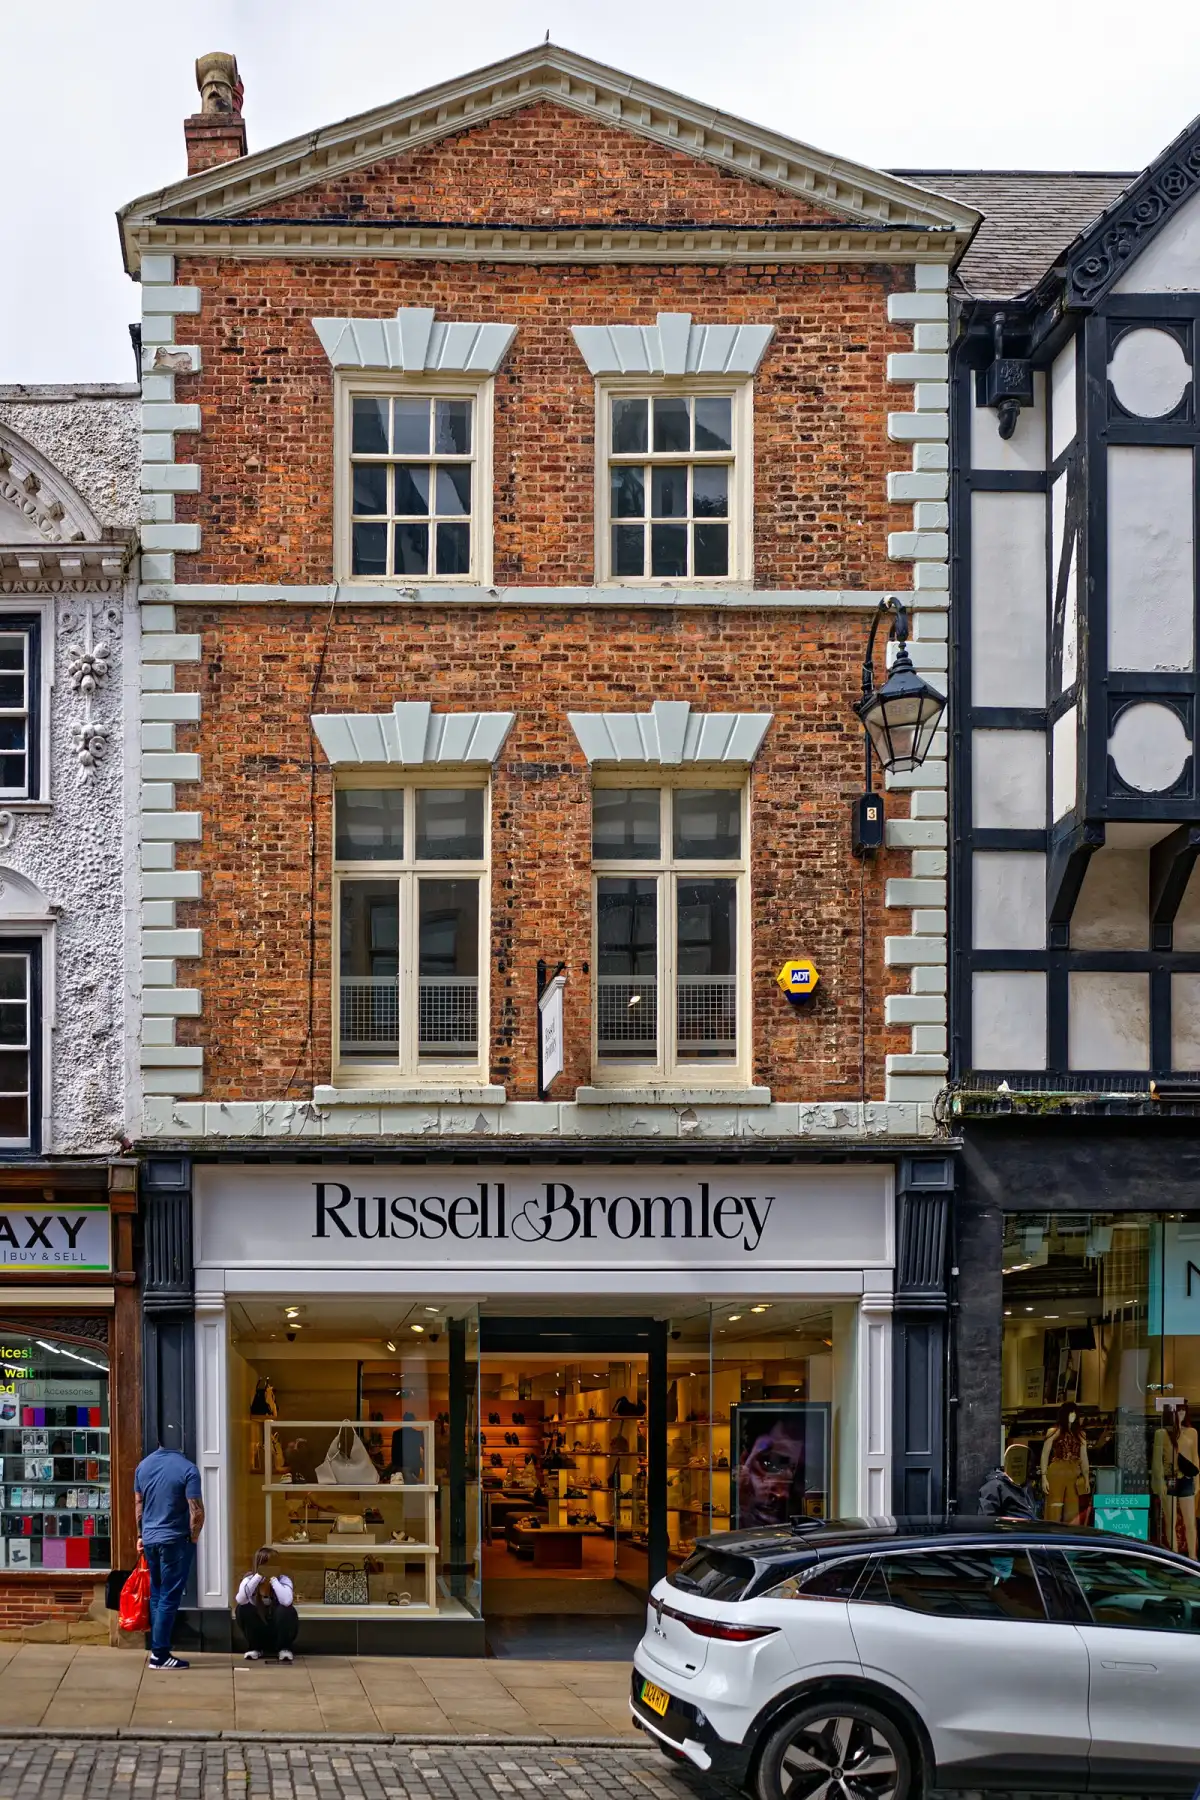
これが現実に何を招くかは、今年イギリスで起きた例を見るとよくわかる。靴のチェーンRussell & Bromleyが破綻した。2026年1月21日に管財人が任命され、小売大手のNextがブランドを買収し、元の会社は営業を停止した。それでも買い物客は、Russell & Bromleyの名前で検索し続けた。
6月、詐欺チェックサービスのAsk SilverがChatGPTに、Russell & Bromleyの人気のバッグや財布について尋ねた。回答には商品、価格、リンクが付いていて、そのリンクの一部はtherussellbromleyofficialやrussellbromleyonlineukといったアドレスのクローンサイトにつながっていた。クローンは最大80%の割引をうたっていたと、Retail Gazetteは報じている。Ask Silverのアンナ・ジョーンズは、詐欺師が破綻をめぐる混乱につけ込んでいるのではないかと見る。その後、OpenAIはクローンを検索インデックスから削除した。
この種の間違いがどれほど高くつくかは、ウェブサイトではなく電話番号をつかまされたアメリカ人、アレックス・リヴリンの話がよく示している。2025年の夏、クルーズの準備をしていた彼は、Googleでロイヤル・カリビアンの24時間カスタマーサービスの番号を検索し、「AIによる概要」が示した番号に電話をかけた。出たのは詐欺師たちで、料金はもちろん、送迎シャトルの詳細まで把握していた。リヴリンはカード情報を伝えてしまい、ぎりぎりのところで詐欺に気づいた。「詐欺師たちは何もかも完璧に真似ていた」と、彼は後にFacebookに書いている。
イギリスの消費者保護機関National Trading Standardsで詐欺対策を率いるルイーズ・バクスターは、このいたちごっこをこうまとめた。「消費者は助言やおすすめを求めて、ますますAIツールに頼るようになっている。だが犯罪者も同じ速さで適応している」
モデルはだまされたのではない。ただ間違えただけだ
同じ2025年のNetcraftの研究で、研究者たちはPerplexityに「ブックマークが開けなくなった」と言ってWells Fargoのログインページを尋ねた。Perplexityが一番上に出したのは、無料のサイト作成ツールGoogle Sitesで作られた偽ページで、銀行の本物のサイトはその下に埋もれていた。「モデルはだまされたのではない。単に正確でなかったのだ」と研究者たちは書いている。
2026年6月にNetcraftが改めて調べたところ、回答の1.7%に悪意あるリンクが見つかった。その一つは、アメリカの百貨店チェーンKohl’sの偽ストアで、チェーンの公式サイトを尋ねられたボットが差し出したものだった。割合は小さい。だが変化は小さくない。1年前、ボットが出していたのは主に作り話の空っぽのアドレスだった。いまやリンクには、誰かが意図的に仕掛けた本物の罠が混じっている。
このテストで証明されないこと
Podqiは中立の立場ではない。ブランドを守り、そっくりサイトを見つけて削除させることで収益を上げている会社であり、サンプルに入っていたブランドの一つ、Madhappyは同社の顧客だ。使ったのも実際の会話ではなく、自社で作ったプロンプトだ。だから9%という数字は人工的なテストの結果であって、現実の買い物客がだまされる頻度ではない。チャットボットの助言に従って実際に偽ストアに支払いをした人が何人いるのか、レポートは示していない。
回答は各チャットボットの通常版にログインせずに質問し、2回に分けて集めた。システムごとに計2,265件だ。2回の間に、危険な回答の割合は12%から7%に下がった。ここは朗報だ。The Vergeへの各社の返答は予想どおりだった。GoogleはGeminiが間違えることもあり、だからこそ情報源へのリンクを示していると指摘した。OpenAIは安全対策の改善を続けていると述べた。Perplexityは100%の正確さを主張したことは一度もないと答えた。
レポートとイギリス当局の助言をまとめると、いくつかの習慣に行き着く。
10個のリンクが並んだ一覧から店を選んでいたころ、選ぶのは人間だった。いまは回答が選び、それを確かめられるのはカードを握る本人しかいない。放置されたアドレスの持ち主が変わっても、ボットは気づかず、同じ自信をもってそこを勧めるだろう。ただし今度は、その向こうに詐欺師のレジが待っている。