// Daftar isi
Seorang insinyur di bursa kripto Binance mencari asisten pemrograman AI populer di mesin pencari, lalu, untuk memasangnya, mengunduh salinan Homebrew yang sudah diutak-atik. Homebrew adalah program yang dipakai pengguna Mac untuk memasang program lain. Itu terjadi pada Juni 2026. Tim keamanan Binance mendeteksinya, mengganti komputernya, dan memperbarui kata sandinya. Masalah beres, atau begitulah kelihatannya. Empat bulan kemudian, pada 20 Oktober, para penyerang kembali masuk ke mesin insinyur yang sama, kali ini lewat alat AI internal milik bursa itu sendiri. Pada 29 Oktober, sekitar US$6,34 miliar mengalir keluar dari dompet Binance.
Sepanjang 2026 saja, tim yang sama mendeteksi dan menggagalkan 57 ancaman yang mereka kaitkan dengan Korea Utara. Angka itu berasal dari laporan insiden yang diterbitkan bursa tersebut pada 3 November 2026. Yang satu ini lolos. Artikel sebelumnya membahas bagaimana uang itu dipindahkan. Kini laporan itu menunjukkan bagaimana para penyerang menghabiskan lima bulan untuk merayap menuju dompet: lewat mesin pencari, wawancara kerja di perusahaan yang tidak pernah ada, dan alat AI yang dibuat untuk karyawan.
Jebakan di kolom pencarian
Insinyur itu bekerja di tim Wallet DevOps, orang-orang yang mengelola server di balik dompet bursa. Laporan menyebutnya Insinyur A dan tidak menyebut asisten AI mana yang ia cari.
Homebrew adalah pengelola paket gratis untuk macOS, semacam toko aplikasi bagi para pengembang: ketik satu perintah di terminal, dan program yang dibutuhkan langsung terpasang. Kalau tokonya dibobol, semua yang dipasang lewat sana melewati tangan penyerang.
Trik Homebrew ini bukan barang baru. Pada Januari 2025, pengembang Ryan Chenkie menemukan iklan Google yang menampilkan alamat asli, brew.sh, tetapi mengarah ke alamat palsu, brewe.sh. Situs itu menyuruh pengunjung menempelkan perintah instalasi ke terminal. Perintah tersebut menjalankan Atomic, program mata-mata yang mencuri kata sandi, data peramban, dan dompet kripto. Binance tidak menyebut halaman mana yang menjerat insinyurnya.
Tim keamanan bergerak cepat: komputer baru, kata sandi baru, kunci akses baru. Ceritanya seolah berakhir bahagia. Nyaris. Saat itu para penyerang sudah tahu apa pekerjaan Insinyur A dan siapa saja rekannya di tim yang bertanggung jawab atas dompet bursa. Kini mereka hanya butuh dalih untuk mengajak salah satu dari mereka mengobrol.
Wawancara dengan CEO perusahaan hantu
Pada September, karyawan lain, Insinyur B, menerima pesan di sebuah platform pencarian kerja ternama. Profilnya mencantumkan pekerjaannya di Binance. Pengirimnya memperkenalkan diri sebagai direktur proyek di sebuah perusahaan yang belakangan ternyata tidak pernah ada.
Dari situ semuanya tampak seperti rekrutmen biasa. Seorang “HRD” memegang babak pertama: panggilan video langsung, ditambah akun media sosial penuh foto dan video pribadi untuk membangun kepercayaan. “CEO” memimpin babak kedua, kali ini lewat aplikasi obrolan populer. Di akhir, ia meminta Insinyur B mengunduh tugas pemrograman berupa repositori kode. Insinyur B memasangnya di komputer kerjanya.
Jebakan itu terpicu saat proyek disiapkan. Sebuah skrip menukar pyenv, utilitas kecil untuk berpindah antarversi bahasa pemrograman Python. Skrip itu menghapus yang asli, memasang salinan buatannya sendiri, dan mengarahkan tautan ke salinan tersebut. Dari luar, tidak ada yang berubah. Di dalam, program palsu itu menerima perintah dari server penyerang. Perlindungan endpoint perusahaan, perangkat lunak keamanan yang terpasang di setiap mesin kerja, sama sekali tidak menyadarinya, dan skrip itu membersihkan jejaknya sendiri.
Binance menyebut program itu “malware 0-day”. Analis kerentanan Will Dormann membalas di Mastodon dengan datar: “Bukan” (dikutip Help Net Security). Tak ada yang membobol celah di perangkat lunak apa pun. Yang terjadi: seseorang menjalankan program baru yang belum pernah dikenali antivirus.
Alat AI sebagai kunci master
Dua komputer yang terinfeksi belum cukup untuk membuka dompet. Pada 20 Oktober, para penyerang melangkah lebih jauh. Dari komputer Insinyur B, lewat alat AI internal, mereka mengambil alih mesin dua pengembang dompet: Insinyur C dan Insinyur A yang sama, yang komputernya sudah diganti pada Juni. Laporan tidak menjelaskan bagaimana alat AI itu disalahgunakan, hanya menyebut bahwa Binance sejak itu membangunnya ulang dari nol, termasuk kontrol aksesnya.
Di mesin Insinyur A, para penyerang menemukan semacam kartu akses yang memungkinkan mereka menjalankan program sendiri di server bursa atas nama karyawan. Secara teknis, itu adalah token deployment kontainer.
Pada 29 Oktober, pukul 17.15 hingga 19.56 UTC, penyerang bekerja dari komputer Insinyur C. Ia masuk dengan kredensial Insinyur A dan menjalankan programnya sendiri di server bursa. Dari situ ia sampai ke layanan penandatanganan, sistem yang membubuhkan tanda tangan digital pada setiap transfer keluar dari dompet bursa. Pukul 20.05, lima hot wallet, dompet yang selalu terhubung ke internet, mulai mengirim XRP ke alamat luar. Dalam empat menit, 233,46 juta koin raib. Tiga mata uang kripto lain menyusul. Binance menaksir total kerugian sekitar US$6,34 miliar.
Menghentikan penarikan saja tidak cukup. Penyerang telah menanam program proksi miliknya di salah satu hot wallet Ethereum bursa, dan program itu tetap bekerja bahkan setelah Binance menutup penarikan. Artikel sebelumnya membahasnya secara rinci. Karena kunci dompet itu dibagi di antara beberapa pihak, tidak ada satu tanda tangan pun yang bisa mencabut proksi tersebut, sehingga bursa harus merancang prosedur tersendiri. Transfer terakhir lewat proksi, 2.961,9 ETH, keluar pukul 23.56 UTC. Binance mencabutnya pukul 00.10, 14 menit kemudian.
// Lini masa
- Insinyur A mencari asisten pemrograman AI dan memasang Homebrew palsu. Komputernya diganti, tetapi penyerang sudah mengenal timnya.
- Seorang “direktur proyek” menghubungi Insinyur B. Dua babak wawancara, lalu tugas pemrograman di komputer kerjanya.
- Lewat alat AI internal, penyerang mengambil alih mesin Insinyur A dan C.
- Masuk dari komputer Insinyur C, program penyerang dijalankan di server, layanan penandatanganan tercapai.
- Lima hot wallet mengirim 233,46 juta XRP ke alamat penyerang.
- Bursa mencabut program proksi penyerang di hot wallet Ethereum-nya.
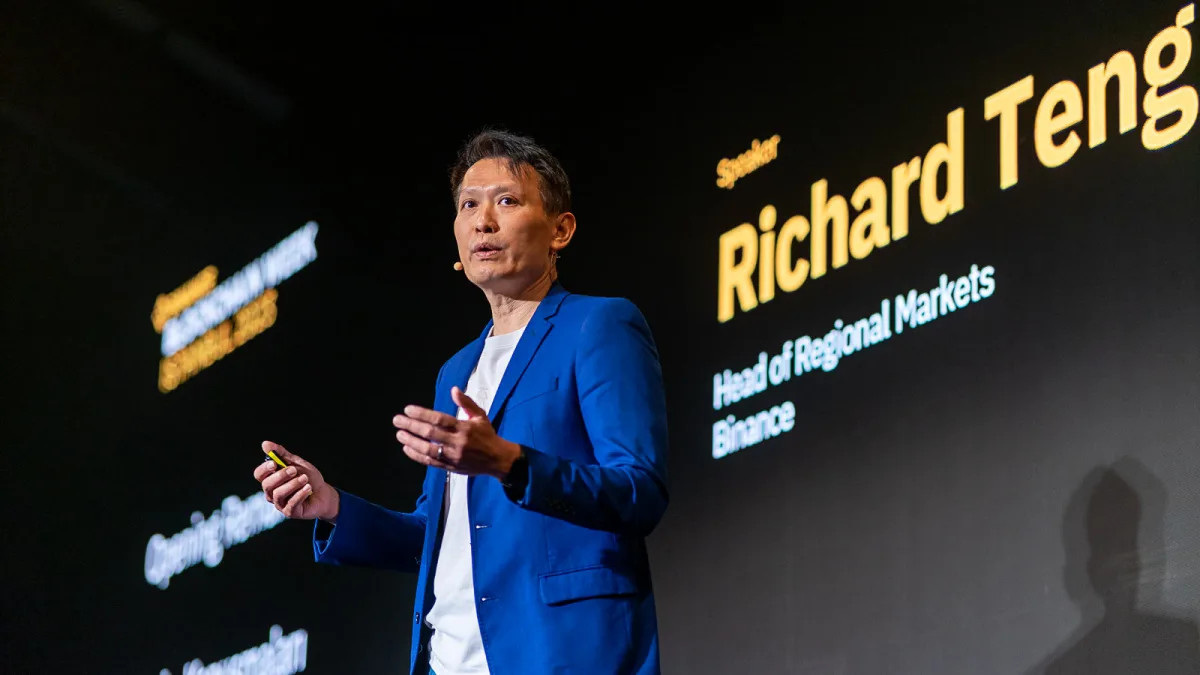
Para penyerang “menghabiskan berbulan-bulan untuk membangun jalan masuk,” kata Richard Teng, salah satu dari dua co-CEO Binance, kepada CNBC. Ia menepis anggapan bahwa laptop satu karyawan menentukan segalanya, dan laporan itu pun menggambarkan kampanye bertahap. FBI menuding kelompok Korea Utara TraderTraitor sebagai pelaku pencurian ini, kelompok yang sama yang mencuri US$1,5 miliar dari bursa Bybit pada Februari 2025. Pyongyang menyebut tuduhan AS itu “omong kosong yang absurd”.
Binance telah menutup kerugian nasabah dari cadangannya sendiri. Hingga 31 Oktober, menurut laporan, bursa telah mengisi kembali 98% aset yang dicuri, dan sekitar US$2,85 miliar dari uang curian telah dibekukan atau dicegat.
Wawancara yang sudah dijalani ribuan orang
Binance tidak mengaitkan kasusnya dengan kampanye tertentu. Namun skenarionya sudah tak asing: perekrut, dua babak, tes pemrograman. Pada September 2026, polisi dan badan keamanan Jepang, Amerika Serikat, Australia, dan Jerman mengeluarkan peringatan bersama tentang kelompok Korea Utara bernama WaterPlum. Kampanyenya dikenal sebagai Contagious Interview.
Antara Desember 2025 dan Juli 2026, WaterPlum menginfeksi sedikitnya 30.000 perangkat di lebih dari 100 negara. Kelompok itu berhasil mengakses dana atau kredensial lebih dari 7.000 dompet kripto dan mengirim sekitar 1,7 miliar yen, kira-kira US$10,7 juta, ke Korea Utara. Rata-rata sekitar US$350 per komputer yang terinfeksi. Tiap korban hanya receh. Masalahnya, korbannya ribuan.
Sasaran utama WaterPlum adalah pencari kerja biasa. Para penipu menyamar sebagai perusahaan AI, kripto, dan NFT, lalu menghubungi calon korban lewat platform rekrutmen dan freelance. Saat wawancara, mereka meminta kandidat mengunduh proyek, “memperbaiki” gangguan panggilan video, atau menjalankan potongan kode. Malware kemudian menyedot, antara lain, kata sandi peramban dan kunci dompet kripto.
Anda tidak perlu bisa memprogram untuk termakan permintaan “memperbaiki panggilan video”. Cukup sedang mencari kerja jarak jauh di industri yang tengah naik daun. Panggilan seperti itu bisa membuat pencari kerja kehilangan dompet pribadinya. Kalau panggilan itu diterima di laptop kantor, pemberi kerja pun ikut terancam.
Skema ini juga bekerja sebaliknya. Menurut badan-badan tersebut, sebagian anggota WaterPlum justru mendapat pekerjaan TI jarak jauh dengan dokumen curian dari korban. Saat wawancara, mereka mengganti wajah dengan AI, lalu mematikan kamera dan beralasan koneksinya buruk.
Tes pemrograman yang sebaiknya tidak dijalankan
Sudah lama orang bilang bahwa biaya merekrut karyawan baru “jauh lebih tinggi daripada biaya mempertahankan karyawan yang sudah ada,” catat Tyler Reguly dari perusahaan keamanan siber Fortra. Bagi Binance, tambahnya, “biaya itu melambung luar biasa tinggi.” Dengan maraknya quiet quitting dan banyaknya orang yang bekerja sekadarnya, karyawan yang ikut wawancara di jam kantor seharusnya tidak mengejutkan siapa pun, katanya. Karena itu perusahaan perlu mengendalikan apa yang boleh diunduh dan dijalankan di laptop kerja, serta hak akses apa yang dimiliki penggunanya.
Badan-badan itu punya dua saran bagi pencari kerja: jalankan kode yang tidak dikenal hanya di lingkungan terisolasi, yang disebut sandbox, dan periksa dulu berkasnya, apakah ada perintah yang mengunduh sesuatu dari internet. Tanda bahaya lainnya bisa dibaca langsung dari kisah-kisah di atas.
Salah satu pendiri Binance, Changpeng Zhao, menulis di X bahwa “beberapa detailnya memalukan.” “Tidak ada platform yang tidak bisa diretas, tetapi itu tidak bisa dijadikan alasan,” tambahnya. Menurutnya, serangan itu berlangsung berbulan-bulan dan menyasar ratusan karyawan dan sistem, tetapi hanya segelintir yang berhasil dibobol. Laporan itu menunjukkan yang mana saja. Insinyur B mengunduh dan menjalankan tes pemrograman dari perusahaan yang tidak ada, langsung di komputer kerja Binance-nya. Dan jalan masuknya, sekali lagi, melewati Insinyur A, yang komputer dan kata sandinya sudah diganti tim keamanan Binance pada Juni.