// Daftar isi
Tanyakan ke ChatGPT, Gemini, atau Perplexity “di mana saya bisa membeli ini?”, dan kira-kira satu dari sebelas jawaban, atau 9%, mengarah ke situs yang tidak layak dipercaya siapa pun: toko palsu, penjual barang tiruan, atau alamat kosong yang tidak menjual apa-apa. Itulah temuan perusahaan perlindungan merek Podqi ketika pada September 2026 memeriksa setiap situs yang disebut dalam 6.795 jawaban tentang 151 merek. Menjelang musim liburan, skenarionya mudah dibayangkan. Anda bertanya ke bot di mana bisa mendapat Birkenstock lebih murah, mengetuk tautan pertama di jawabannya, lalu memasukkan nomor kartu.
Temuan paling aneh justru bukan soal situs palsu. Dari 718 alamat berisiko, 367 sudah mati: tidak ada toko, tidak ada halaman yang berfungsi. Alamat mati tidak selalu bisa dicaplok, tetapi sebagian domain ini memang ditelantarkan, dan siapa pun bisa mengambilnya. Perusahaan keamanan siber Netcraft, yang memburu situs phishing, sudah menunjukkan seberapa nyata risiko itu. Pada 2025, mereka menanyai sebuah model dari keluarga GPT-4.1 di mana halaman login 50 merek. Dari 97 domain dalam jawabannya, 28 belum terdaftar, diparkir, atau tidak aktif. Domain seperti itu “bisa dengan mudah diambil alih dan dijadikan senjata oleh penyerang,” para peneliti memperingatkan.
Enam rekomendasi untuk setiap peringatan
Dalam satu percakapan, lapor The Verge, Perplexity menunjuk halaman yang salah sebagai situs resmi Stüssy dan menyebutnya “titik awal terbaik untuk barang yang dijamin asli”. Dalam uji ini, nada yakin semacam itu jauh mengalahkan kehati-hatian. Saat bot menampilkan situs berisiko, dalam 57% kasus ia terang-terangan menyarankan belanja di sana, dalam 34% kasus menyebut situs itu tanpa komentar, dan hanya dalam 9% kasus memperingatkan pembeli agar menjauh. Artinya, ada 6,3 rekomendasi untuk setiap peringatan.
Pertanyaan Podqi biasa saja: di mana membeli merek tertentu, di mana lagi merek itu dijual, merek apa yang mirip, apakah merek itu mengirim ke luar negeri. Mereknya antara lain Lululemon, Birkenstock, Le Creuset, dan Stüssy. Perplexity paling sering memunculkan situs berisiko (15% jawaban), disusul ChatGPT (8%) dan Gemini (4%).
ChatGPT lebih sering memberi peringatan dibanding yang lain, tetapi itu pun hanya dalam 24% jawabannya yang berisiko. AI Overviews milik Google cuma tujuh kali bersinggungan dengan situs berisiko, dan ketujuhnya ia tandai. Nama besar bukan tameng. Dari 125 jawaban berisiko tentang perusahaan besar, hanya empat yang disertai peringatan.
Bot-bot ini sebenarnya tahu barang palsu itu ada, kata penulis laporan. Satu dari lima jawaban yang keliru memuat peringatan umum soal barang palsu, tepat di sebelah tautan ke toko palsu tertentu. Bayangkan papan “Awas, lantai licin” yang sopan, dipasang tepat di atas lubang got yang menganga.
Pertanyaan paling polos justru paling berisiko
Situs berisiko paling sering muncul dalam jawaban soal apakah sebuah merek mengirim ke luar negeri dan situs regional mana yang dikelolanya: 16% dari jawaban tersebut. Siapa pun yang tinggal di luar negara asal merek akan menanyakan persis hal itu. Di situ pula bot paling banyak mengarang. Mereka mencantumkan situs regional untuk merek yang sama sekali tidak punya. Dari alamat berisiko dalam jawaban-jawaban ini, 36% memuat kode negara atau nama wilayah di domainnya, semacam us-brand.com atau brand.co.uk.
Mekanismenya lebih sederhana daripada kelihatannya. Chatbot yang punya fitur pencarian mengambil halaman dari web lalu menceritakan ulang isinya; tanpa pencarian, ia bersandar pada apa pun yang diserapnya saat pelatihan. Ia tidak punya daftar toko asli Le Creuset, dan tidak mengecek siapa pemilik sebuah domain. Penipu cukup membuat halaman yang tampak seperti jawaban bagus untuk pertanyaan itu. Bot juga mengulang dari ingatan alamat-alamat lama yang dulu asli, lama setelah mereknya melepasnya.
Merek kecil lebih sering kena. Pada perusahaan besar, menurut data Podqi yang dikutip The Verge, situs berisiko muncul kira-kira dua kali lebih jarang.
Tokonya tutup, obralnya jalan terus
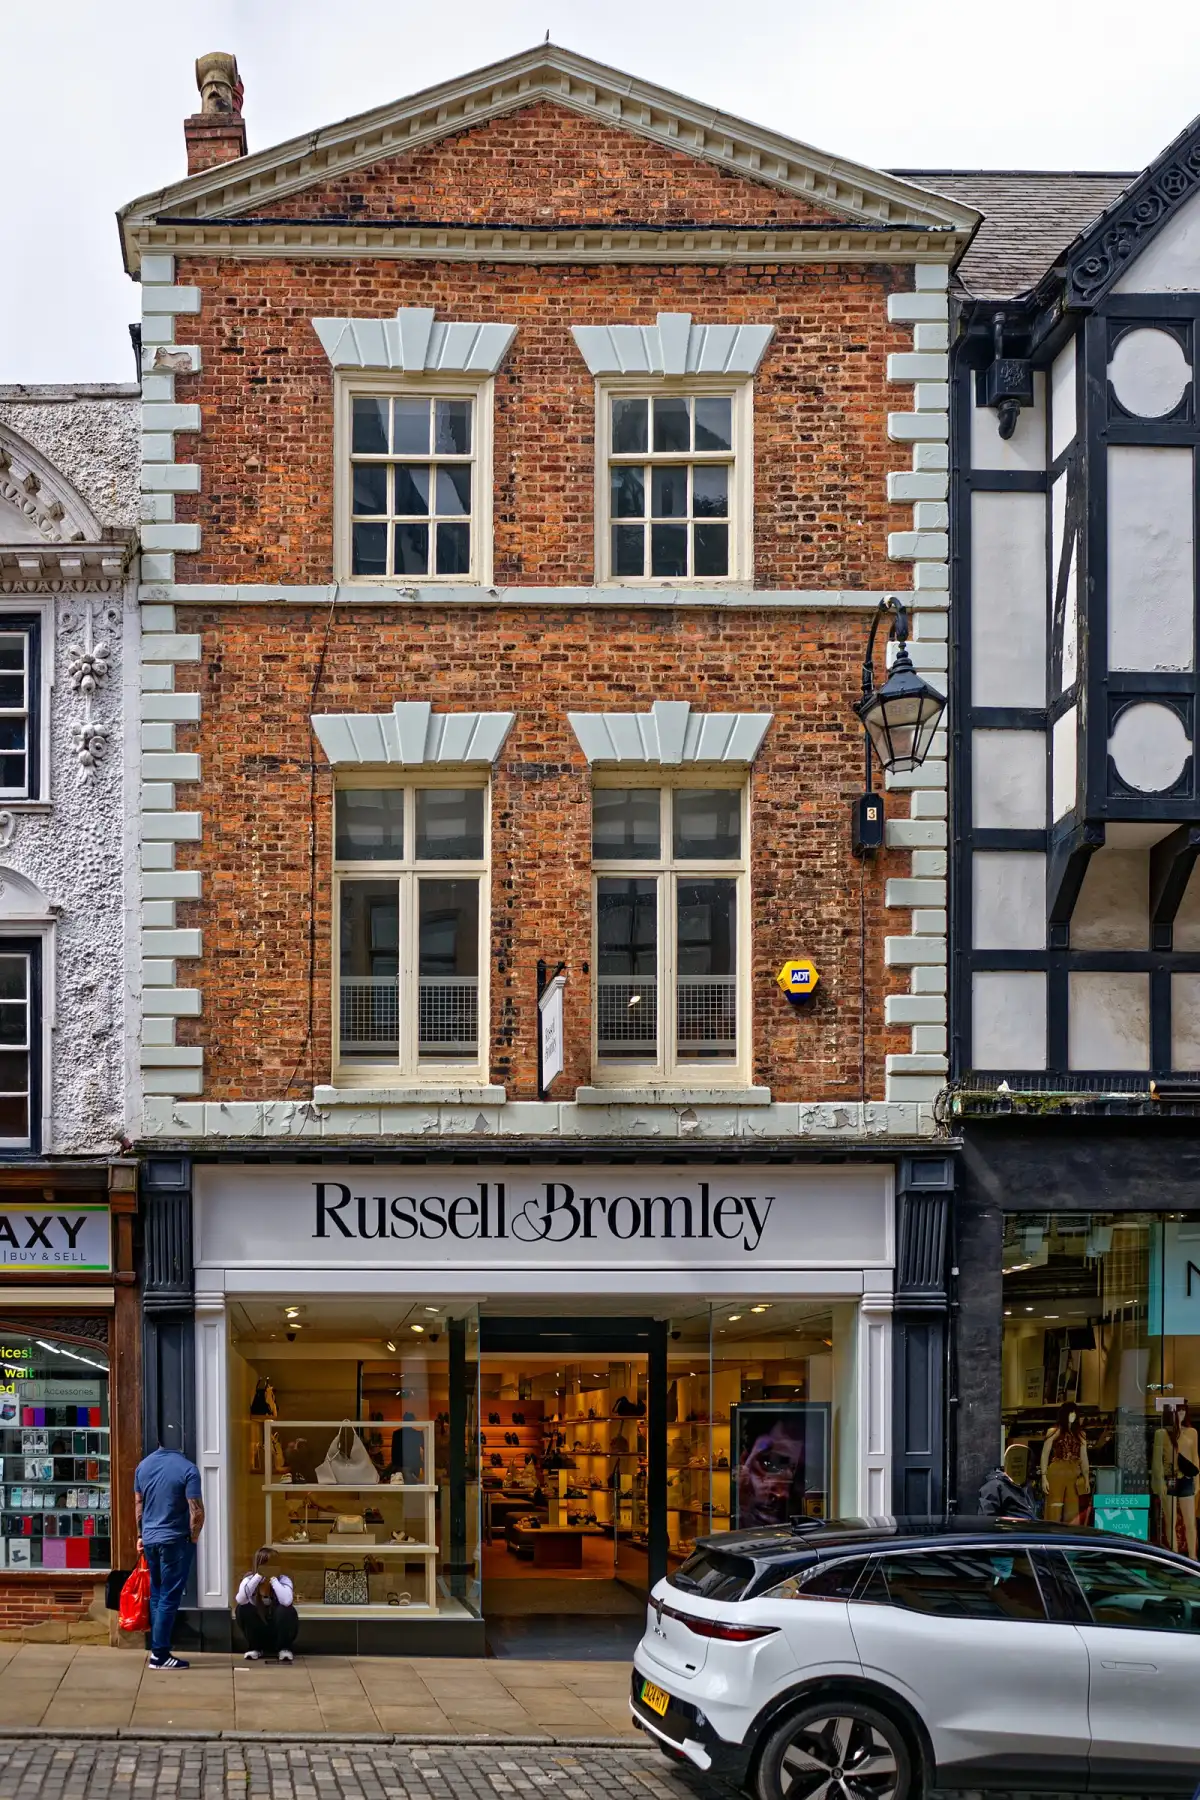
Sebuah kasus di Inggris tahun ini memperlihatkan seperti apa wujudnya di dunia nyata. Jaringan toko sepatu Russell & Bromley bangkrut: kurator ditunjuk pada 21 Januari 2026, peritel Next membeli mereknya, dan bisnis aslinya berhenti beroperasi. Sementara itu, pembeli terus mencari nama Russell & Bromley.
Pada bulan Juni, layanan pengecek penipuan Ask Silver bertanya ke ChatGPT tentang tas dan dompet Russell & Bromley yang populer. Jawabannya lengkap dengan produk, harga, dan tautan; sebagian tautan itu mengarah ke situs tiruan dengan alamat seperti therussellbromleyofficial dan russellbromleyonlineuk. Situs-situs tiruan itu menawarkan diskon hingga 80%, lapor Retail Gazette. Anna Jones dari Ask Silver menduga para penipu memanfaatkan kebingungan seputar kebangkrutan itu. OpenAI kemudian menghapus situs-situs tiruan tersebut dari indeks pencariannya.
Kisah Alex Rivlin, warga Amerika yang mendapat nomor telepon alih-alih situs web, menunjukkan seberapa mahal kesalahan semacam ini. Pada musim panas 2025, saat bersiap untuk pelayaran, ia mencari di Google nomor layanan pelanggan 24 jam Royal Caribbean dan menelepon nomor yang diberikan AI Overview. Orang yang mengangkat teleponnya ternyata penipu, dan mereka tahu harga, bahkan detail antar-jemput. Rivlin menyerahkan data kartunya dan baru sadar sedang ditipu di detik terakhir. “Para penipu meniru semuanya dengan sempurna,” tulisnya kemudian di Facebook.
Louise Baxter, kepala bagian penipuan di National Trading Standards, lembaga perlindungan konsumen Inggris, merangkum adu cepat ini: “Konsumen makin sering beralih ke alat AI untuk meminta saran dan rekomendasi, tetapi para penjahat beradaptasi sama cepatnya.”
Tidak ada yang mengecoh model. Ia hanya keliru
Dalam studi Netcraft yang sama pada 2025, para peneliti meminta Perplexity menunjukkan halaman login Wells Fargo karena “bookmark saya tidak berfungsi”. Perplexity menaruh di urutan teratas halaman palsu yang dibuat dengan Google Sites, layanan pembuat situs gratis, sementara situs asli bank itu terkubur di bawahnya. “Model itu tidak tertipu — ia hanya tidak akurat,” tulis para peneliti.
Pada Juni 2026, Netcraft mengulang pengecekan, dan tautan berbahaya muncul di 1,7% jawaban. Salah satunya toko palsu Kohl’s, jaringan department store Amerika, yang ditawarkan bot saat ditanya situs resmi jaringan itu. Porsinya kecil; pergeserannya tidak. Setahun sebelumnya, bot kebanyakan mengarang alamat kosong. Kini di antara tautannya ada jebakan sungguhan yang sengaja dipasang orang.
Apa yang tidak dibuktikan uji ini
Podqi bukan pihak netral. Penghasilannya datang dari perlindungan merek: mencari situs tiruan dan membuatnya diturunkan. Salah satu merek dalam sampelnya, Madhappy, adalah kliennya. Podqi menulis prompt sendiri, bukan memakai percakapan sungguhan. Jadi angka 9% menggambarkan uji buatan, bukan seberapa sering pembeli sungguhan tertipu. Laporan itu tidak menyebut berapa orang yang benar-benar membayar ke toko palsu atas saran chatbot.
Jawabannya diambil dari versi biasa tiap chatbot tanpa login, dalam dua putaran: total 2.265 jawaban per sistem. Di antara dua putaran itu, porsi jawaban berisiko turun dari 12% menjadi 7%. Bagian itu kabar baik. Tanggapan perusahaan-perusahaan itu kepada The Verge sudah bisa ditebak. Google mengingatkan bahwa Gemini bisa keliru, karena itulah ia menampilkan tautan ke sumber. OpenAI mengatakan terus memperkuat pengamanannya. Perplexity menyatakan tidak pernah mengklaim akurasi 100%.
Saran dari laporan itu dan dari lembaga-lembaga Inggris bermuara pada beberapa kebiasaan.
Dulu, saat orang memilih toko dari daftar sepuluh tautan, manusialah yang menentukan. Kini jawaban itulah yang memilih, dan satu-satunya yang tersisa untuk memeriksanya adalah si pemegang kartu. Kalau sebuah alamat telantar berpindah tangan, bot tidak akan menyadarinya dan tetap merekomendasikannya dengan keyakinan yang sama. Bedanya, kali ini di baliknya menunggu halaman pembayaran milik penipu.