// Sommaire
Un ingénieur de la plateforme d’échange de cryptomonnaies Binance cherchait sur le web un assistant de programmation IA très populaire. Pour l’installer, il a téléchargé une copie piégée de Homebrew, le programme dont les utilisateurs de Mac se servent pour installer d’autres programmes. C’était en juin 2026. L’équipe de sécurité de Binance s’en est aperçue, a remplacé son ordinateur et changé ses mots de passe. Affaire classée, du moins en apparence. Quatre mois plus tard, le 20 octobre, les attaquants se sont de nouveau introduits dans la machine du même ingénieur, cette fois par un outil d’IA interne à la plateforme. Le 29 octobre, environ 6,34 milliards de dollars ont quitté les portefeuilles de Binance.
Rien qu’en 2026, cette même équipe avait repéré et stoppé 57 menaces attribuées à la Corée du Nord. Le chiffre figure dans le rapport d’incident publié par la plateforme le 3 novembre 2026. Cette menace-là, elle, est passée. Un article précédent racontait comment l’argent avait été déplacé. Le rapport montre désormais comment les attaquants ont mis cinq mois à se frayer un chemin jusqu’aux portefeuilles : par un moteur de recherche, un entretien d’embauche dans une entreprise qui n’existe pas et un outil d’IA conçu pour les salariés.
Un piège dans la barre de recherche
L’ingénieur faisait partie de l’équipe Wallet DevOps, celle qui gère les serveurs sur lesquels reposent les portefeuilles de la plateforme. Le rapport le désigne sous le nom d’Ingénieur A et ne nomme pas l’assistant d’IA qu’il cherchait.
Homebrew est un gestionnaire de paquets gratuit pour macOS, une sorte de boutique d’applications pour développeurs : une commande dans le terminal, et le programme voulu est installé. Que la boutique elle-même soit compromise, et tout ce qu’on installe par son intermédiaire passe entre les mains de l’attaquant.
Le coup du faux Homebrew n’a rien de neuf. En janvier 2025, le développeur Ryan Chenkie a repéré une publicité Google qui affichait la vraie adresse, brew.sh, mais menait à une fausse, brewe.sh. Le site invitait les visiteurs à coller une commande d’installation dans le terminal. Cette commande lançait Atomic, un logiciel espion qui vole mots de passe, données de navigation et portefeuilles crypto. Binance ne dit pas quelle page a piégé son ingénieur.
L’équipe de sécurité a réagi vite : nouvel ordinateur, nouveaux mots de passe, nouvelles clés d’accès. Tout semblait bien qui finissait bien. Ou presque. Entre-temps, les attaquants avaient appris ce que faisait l’Ingénieur A et qui étaient ses collègues dans l’équipe chargée des portefeuilles de la plateforme. Il ne leur manquait plus qu’un prétexte pour engager la conversation avec l’un d’eux.
Entretien avec le PDG d’une société fantôme
En septembre, un autre salarié, l’Ingénieur B, reçoit un message sur une grande plateforme de recherche d’emploi. Son profil mentionnait son poste chez Binance. L’expéditeur se présentait comme directeur de projet d’une entreprise dont on découvrira plus tard qu’elle n’existait pas.
La suite a tout d’un recrutement ordinaire. Un soi-disant contact « ressources humaines » mène le premier tour : appel vidéo en direct, plus un compte sur les réseaux sociaux garni de photos et de vidéos personnelles pour mettre en confiance. Le « PDG » se charge du second, cette fois sur une messagerie populaire. À la fin, il demande à l’Ingénieur B de télécharger un exercice de programmation sous forme de dépôt de code. L’Ingénieur B l’installe sur son ordinateur de travail.
Le piège se referme pendant l’installation. Un script remplace pyenv, un petit utilitaire qui permet de passer d’une version du langage Python à une autre. Il supprime le vrai, installe sa propre copie et fait pointer le lien vers elle. De l’extérieur, rien ne change. À l’intérieur, la copie obéit aux ordres du serveur des attaquants. La protection des postes de l’entreprise, le logiciel de sécurité installé sur chaque machine de travail, n’y voit que du feu, et le script efface ses traces.
Binance qualifie le programme de « malware 0-day ». L’analyste en vulnérabilités Will Dormann a répondu sur Mastodon par un sec « Non » (cité par Help Net Security). Personne n’a exploité de faille dans un logiciel. Quelqu’un a simplement lancé un programme inédit, que l’antivirus n’avait jamais vu.
Un outil d’IA en guise de passe-partout
Deux ordinateurs infectés ne suffisent pas à ouvrir les portefeuilles. Le 20 octobre, les attaquants passent à l’étape suivante. Depuis l’ordinateur de l’Ingénieur B, via un outil d’IA interne, ils prennent le contrôle des machines de deux développeurs de portefeuilles : l’Ingénieur C et ce même Ingénieur A dont l’ordinateur avait été remplacé en juin. Le rapport ne dit pas comment l’outil a été détourné ; il précise seulement que Binance l’a depuis entièrement reconstruit, contrôles d’accès compris.
Sur la machine de l’Ingénieur A, les attaquants trouvent un laissez-passer qui leur permet de lancer leurs propres programmes sur les serveurs de la plateforme au nom d’un salarié. En termes techniques, un jeton de déploiement de conteneurs.
Le 29 octobre, de 17 h 15 à 19 h 56 UTC, l’attaquant opère depuis l’ordinateur de l’Ingénieur C. Il se connecte avec les identifiants de l’Ingénieur A et lance son propre programme sur un serveur de la plateforme. Il accède ainsi au service de signature, le système qui appose une signature numérique sur chaque transfert sortant des portefeuilles de la plateforme. À 20 h 05, cinq portefeuilles chauds, ceux qui restent en ligne en permanence, commencent à envoyer des XRP vers une adresse extérieure. En quatre minutes, 233,46 millions de jetons s’envolent. Trois autres cryptomonnaies suivent. Binance chiffre la perte totale à environ 6,34 milliards de dollars.
Suspendre les retraits n’a pas suffi. L’attaquant avait implanté son propre programme intermédiaire, un proxy, dans l’un des portefeuilles chauds Ethereum de la plateforme, et celui-ci continuait de fonctionner même après l’arrêt des retraits. Notre article précédent revient en détail sur ce point. Comme la clé du portefeuille est répartie entre plusieurs parties, une seule signature ne suffisait pas à révoquer le proxy, et la plateforme a dû mettre au point une procédure spécifique. Le dernier transfert passé par le proxy, 2 961,9 ETH, est parti à 23 h 56 UTC. Binance a révoqué le proxy à 0 h 10, 14 minutes plus tard.
// Chronologie
- L’Ingénieur A cherche un assistant de programmation IA et installe un faux Homebrew. Son ordinateur est remplacé, mais les attaquants connaissent déjà son équipe.
- Un « directeur de projet » contacte l’Ingénieur B. Deux tours d’entretien, puis un exercice de programmation sur son ordinateur de travail.
- Par un outil d’IA interne, les attaquants prennent le contrôle des machines des Ingénieurs A et C.
- Connexion depuis l’ordinateur de l’Ingénieur C, programme de l’attaquant lancé sur un serveur, service de signature atteint.
- Cinq portefeuilles chauds envoient 233,46 millions de XRP à l’adresse de l’attaquant.
- La plateforme révoque le proxy de l’attaquant dans son portefeuille chaud Ethereum.
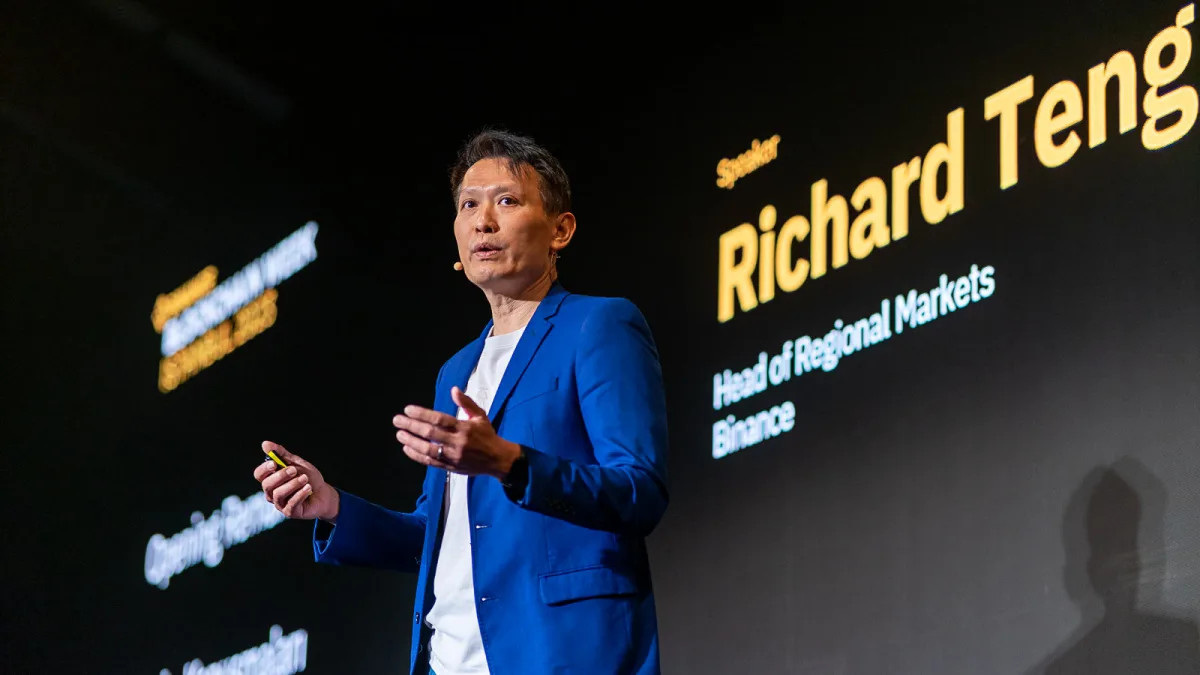
Les attaquants « ont passé des mois à préparer leur entrée », a déclaré à CNBC Richard Teng, l’un des deux co-PDG de Binance. Il a récusé l’idée que tout se soit joué sur l’ordinateur portable d’un seul salarié, et le rapport décrit lui aussi une campagne en plusieurs étapes. Le FBI a attribué le vol au groupe nord-coréen TraderTraitor, celui-là même qui avait dérobé 1,5 milliard de dollars à la plateforme Bybit en février 2025. Pyongyang a qualifié les accusations américaines d’« absurdités grotesques ».
Binance a couvert les pertes de ses clients en puisant dans ses propres réserves. Au 31 octobre, selon le rapport, elle avait reconstitué 98 % des actifs volés, et environ 2,85 milliards de dollars du butin ont été gelés ou interceptés.
Un entretien que des milliers de gens ont passé
Binance ne relie son cas à aucune campagne précise. Mais le scénario a un air de déjà-vu : un recruteur, deux tours, un test de code. En septembre 2026, les polices et les services de sécurité du Japon, des États-Unis, de l’Australie et de l’Allemagne ont publié une alerte commune sur un groupe nord-coréen baptisé WaterPlum. Sa campagne est connue sous le nom de Contagious Interview.
Entre décembre 2025 et juillet 2026, WaterPlum a infecté au moins 30 000 appareils dans plus de 100 pays. Le groupe a mis la main sur les fonds ou les identifiants de plus de 7 000 portefeuilles crypto et renvoyé environ 1,7 milliard de yens, soit près de 10,7 millions de dollars, vers la Corée du Nord. Soit environ 350 dollars par ordinateur infecté. Chaque victime ne rapporte presque rien. Mais il y en a des milliers.
WaterPlum vise avant tout des demandeurs d’emploi ordinaires. Les escrocs se font passer pour des entreprises d’IA, de crypto et de NFT et prennent contact via des plateformes de recrutement et de freelance. Pendant l’entretien, ils demandent aux candidats de télécharger un projet, de « réparer » un problème de visio ou d’exécuter un bout de code. Le logiciel malveillant aspire ensuite, entre autres, les mots de passe du navigateur et les clés des portefeuilles crypto.
Pas besoin de savoir coder pour tomber dans le panneau quand on vous demande de « réparer l’appel vidéo ». Il suffit de chercher un emploi à distance dans un secteur en vogue. Un appel de ce genre peut coûter à un candidat son portefeuille personnel. Qu’il le prenne sur un ordinateur professionnel, et l’employeur est exposé lui aussi.
La combine marche aussi dans l’autre sens. Selon les agences, certains membres de WaterPlum décrochent eux-mêmes des postes informatiques à distance, grâce à des papiers volés à leurs victimes. En entretien, ils ont remplacé leur visage par un autre grâce à l’IA, avant de couper la caméra en invoquant une mauvaise connexion.
Le test de code qu’il ne faut pas lancer
On répète depuis longtemps que recruter coûte « nettement plus cher que de garder un salarié existant », a rappelé Tyler Reguly, de l’entreprise de cybersécurité Fortra. Pour Binance, a-t-il ajouté, « ce coût a été astronomiquement plus élevé ». À l’heure où la démission silencieuse est répandue et où beaucoup se contentent du strict minimum au travail, que des salariés passent des entretiens sur leur temps de travail ne devrait surprendre personne, estime-t-il. Les entreprises doivent donc contrôler ce qu’on peut télécharger et exécuter sur les ordinateurs professionnels, ainsi que les droits qu’y ont les utilisateurs.
Les agences donnent deux conseils aux demandeurs d’emploi : n’exécuter du code inconnu que dans un environnement isolé, appelé bac à sable, et vérifier au préalable que les fichiers ne contiennent pas de commandes qui téléchargent autre chose depuis Internet. Les autres signaux d’alerte découlent directement des histoires ci-dessus.
Le cofondateur de Binance, Changpeng Zhao, a écrit sur X que « certains détails sont embarrassants ». « Aucune plateforme n’est inviolable, mais ce n’est pas une excuse », a-t-il ajouté. Selon lui, l’attaque a duré des mois et visé des centaines de salariés et de systèmes, dont seuls quelques-uns ont été compromis. Le rapport montre lesquels. L’Ingénieur B a téléchargé et lancé le test de code d’une entreprise fictive, et ce directement sur son ordinateur de travail chez Binance. Et la porte d’entrée, une fois de plus, passait par l’Ingénieur A, dont l’équipe de sécurité de Binance avait déjà remplacé l’ordinateur et les mots de passe en juin.