// Contenido
Hacia las 23:30 del 17 de abril de 2024, dos hombres vestidos de oscuro y con la cara tapada llamaron al timbre de una casa en Midlothian, a las afueras de Edimburgo. El marido los vio por la cámara y le dijo a su mujer que no abriera, según Bitcoin.com. Ella habló con ellos a través de la aplicación del videoportero, y la puerta siguió cerrada. Uno de los hombres miró directamente a la lente y preguntó si tenía una cámara delante, según la BBC, tal como recoge Decrypt. Después, los dos se marcharon.
Era su segunda visita. En enero de ese año habían entrado a robar en la casa y se habían llevado la cartera física de criptomonedas del marido. Sus monedas no se movieron: sin el PIN y sin la frase de recuperación, el dispositivo robado no servía para nada. Así que la banda decidió volver, esta vez a por el dueño. Y quien daba las órdenes estaba entonces en la celda de una cárcel de Edimburgo.
El 10 de noviembre de 2026, el Tribunal Superior de Escocia condenó a tres de ellos. Al cabecilla, Robert Barr, de 29 años, le cayeron ocho años.
La cartera que no se abría
Una cartera física parece una memoria USB con una pantalla diminuta. Las monedas, en realidad, están en la cadena de bloques; el dispositivo guarda la clave que firma las transferencias, y esa clave nunca sale de él. Para enviar dinero hay que teclear un PIN en el propio aparato y confirmar con un botón. Probar suerte no sirve de nada. Una Ledger, por ejemplo, se borra sola tras tres PIN incorrectos; a partir de ahí, solo la frase de recuperación, una lista de palabras que el dueño guarda en otro sitio, devuelve el acceso a los fondos.
El propietario era un empresario de la zona, cofundador de una startup cripto; su mujer es enfermera. El fiscal David Dickson dijo ante el tribunal que el marido invertía en criptomonedas desde 2014 y que sus criptoactivos valían unos 2 millones de libras (unos 2,6 millones de dólares), según Bitcoin.com. Aproximadamente la mitad estaba en una moneda que él mismo había creado.
En enero de 2024, los ladrones se llevaron la cartera junto con joyas y aparatos electrónicos, informó STV. No tenían ni el PIN ni la frase de recuperación, así que las criptomonedas se quedaron donde estaban. El dispositivo hizo justo aquello para lo que se compra.
Esa protección tiene su contrapartida. Si la clave no se puede robar, el único objetivo que queda es la persona que conoce el PIN.
Acceso remoto desde una celda
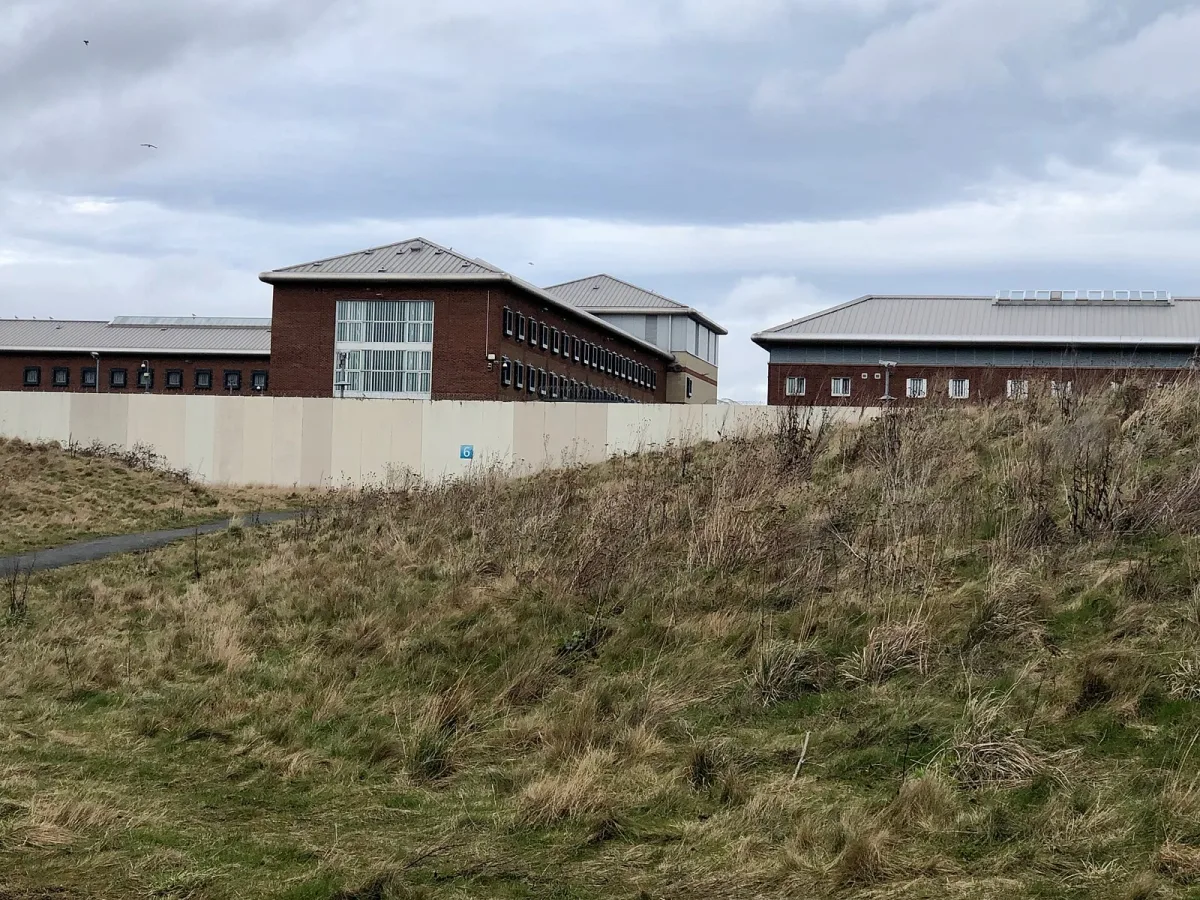
La policía ya conocía a Barr. A principios de 2024 cumplía condena en HMP Edinburgh por fraude y por tener un móvil entre rejas, según Bitcoin.com. En mayo le pasó factura un caso anterior: en 2022 había estafado a una persona una gran cantidad de criptomonedas, y un tribunal lo condenó a 21 meses por ello. El segundo asalto a la casa de Midlothian, dijo el juez, fue «ideado y dirigido desde una celda». Barr se comunicaba con un teléfono que ningún preso puede tener. El 25 de junio de 2024 se lo incautaron, y sus mensajes se convirtieron en la columna vertebral del caso.
La sentencia describe el plan sin rodeos. Dos cómplices, Sean Favier e Iain Doyle, entrarían en la casa, obligarían al marido a sentarse ante el ordenador y a descargar AnyDesk. Es un programa corriente de acceso remoto, el que usa un técnico informático para arreglarte el portátil desde la otra punta de la ciudad. Con AnyDesk en marcha, Barr pasaría las criptomonedas de la pareja a cuentas bajo su control, todo desde su celda. El tribunal citó sus mensajes en mayúsculas: «GONNA NEED GET HIM ON TO HIS PC FAST N DOWNLOAD ANYDESK RAPID» («HABRÁ QUE PONERLO RÁPIDO DELANTE DEL PC Y QUE DESCARGUE ANYDESK YA»). Otro decía: «IM GOING TO SEND U A WEBSITE FOR THE BOYS TO MAKE HIM GO ON» («TE VOY A MANDAR UNA WEB PARA QUE LOS CHICOS LE OBLIGUEN A ENTRAR»). Nadie pensaba pedírselo por favor.
Las herramientas de acceso remoto son las favoritas de los estafadores telefónicos. Alguien llama haciéndose pasar por el banco o por soporte técnico y pide a la víctima que instale una aplicación «para una comprobación de seguridad». La propia AnyDesk advierte a sus usuarios de que ningún representante legítimo pedirá jamás acceso remoto a un dispositivo sin que se lo hayan solicitado. La versión de Barr se saltaba la llamada: en lugar de una voz educada al teléfono, habría dos hombres de pie junto al ordenador.
La noche en que nadie abrió la puerta
La planificación llevó meses. La sentencia habla de vigilancia, de reconocimiento del terreno y de la decisión de acercarse a la casa de noche. Los mensajes de Barr, señaló el juez, «contemplaban claramente amenazas y/o violencia». El tribunal no dice cómo eligió la banda a esta familia, solo que la tenía fichada por sus criptomonedas.
Lo que frenó el plan no fue una patrulla de policía ni una alarma. El intento fracasó, dice la sentencia, únicamente porque las víctimas «tuvieron el sentido común de no abrir la puerta a las 23:30 a hombres desconocidos» vestidos de oscuro y con la cara tapada. Esa noche no desapareció ni una sola moneda.
El juez, Lord Cubie, se dirigió directamente a Barr: «Que el daño no fuera mayor no se debió a nada que usted dijera o hiciera», sino a que Doyle y Favier no lograron entrar en la casa. Dicho de otro modo, el daño no fue a más solo porque fallaron sus propios hombres.
Ocho años por un intento
El contraste más llamativo de la sentencia tiene que ver con Doyle. Según su abogado, Doyle no tenía casa ni dinero, aceptó el encargo por 100 libras y solo conocía a una de las personas implicadas. Barr aspiraba a llevarse hasta 2 millones de libras. El juez consideró que el papel de Favier era el más secundario de todos, pero recordó que estaba allí para ayudar con lo de AnyDesk y para doblegar cualquier resistencia de las víctimas.
La sentencia sitúa a Barr al frente del grupo. Lord Cubie apreció dos agravantes: la condena anterior de Barr por un fraude cripto similar y que hubiera organizado este desde la cárcel. En un informe preparado para el tribunal, Barr expresó su inquietud por que la mujer a la que había puesto en el punto de mira fuera enfermera. Para el juez, esa inquietud «suena a falso»: Barr sabía perfectamente lo que hacía.
Los tres se declararon culpables de participar en delincuencia organizada grave. La pena máxima por ese delito es de diez años.
// Cronología
- Barr se declara culpable cuatro meses antes del juicio; Doyle y Favier, en la víspera.
- Condenas: Barr, 8 años; Doyle, 5; Favier, 4.
- El tribunal decide si impone a Barr una orden de prevención de delitos graves, una medida judicial que sigue vigente incluso tras la excarcelación.
Puede que esto no sea todo. En octubre de 2025, la fiscalía acusó a Barr y a otro hombre de conspirar para asaltar varias casas en Escocia e Inglaterra. Según la acusación, sus dueños tenían grandes cantidades de criptomonedas, más de 17 millones de libras en total. STV informó de que la presunta conspiración se prolongó de marzo a junio de 2024 y coincidió en el tiempo con el plan de Midlothian. Parte de ella se habría planeado en HMP Edinburgh, donde Barr supuestamente tenía teléfonos ilegales. La casa de Midlothian quizá fuera solo uno de los objetivos. Esa acusación no figura en la sentencia publicada, y en los documentos públicos no consta cómo terminó.
La última línea de defensa
El caso escocés encaja en una tendencia más amplia. En el primer semestre de 2026, según Chainalysis, los asaltos a domicilios supusieron el 37 % de los ataques físicos documentados contra poseedores de criptomonedas, frente al 26 % de 2023. Un artículo de octubre de esta misma web explica por qué los ladrones prefieren Francia y cómo averiguan las direcciones de sus víctimas.
En este caso, la cartera cumplió con todo lo que se le pedía. Los puntos débiles estaban donde ningún dispositivo llega. El marido nunca hablaba de sus monedas, pero, como señaló la BBC, la mayoría de las cuentas que seguía en redes sociales eran de cripto. Eso bastó para que unos desconocidos supieran a quién buscar. Lo demás dependió de la puerta de casa.
Lord Cubie resumió el delito en una sola frase: «casaba la sofisticación informática del siglo XXI con el robo en casas de toda la vida».