// Contenido
Un ingeniero del exchange de criptomonedas Binance buscó en internet un popular asistente de programación con IA y, para instalarlo, descargó una copia manipulada de Homebrew, el programa con el que los usuarios de Mac instalan otros programas. Fue en junio de 2026. El equipo de seguridad de Binance lo detectó, le cambió el ordenador y renovó sus contraseñas. Problema resuelto, o eso parecía. Cuatro meses después, el 20 de octubre, los atacantes volvieron a entrar en la máquina de ese mismo ingeniero, esta vez a través de una herramienta interna de IA del propio exchange. El 29 de octubre salieron de las carteras de Binance unos 6340 millones de dólares.
Solo en 2026, ese mismo equipo detectó y frenó 57 amenazas que vinculó con Corea del Norte. La cifra procede del informe del incidente que el exchange publicó el 3 de noviembre de 2026. Esta se le escapó. Un artículo anterior contaba cómo se movió el dinero. Ahora el informe muestra cómo los atacantes dedicaron cinco meses a abrirse camino hasta las carteras: a través de un buscador, de una entrevista de trabajo en una empresa que no existe y de una herramienta de IA pensada para los empleados.
Una trampa en la barra de búsqueda
El ingeniero trabajaba en el equipo de Wallet DevOps, los que gestionan los servidores en los que se apoyan las carteras del exchange. El informe lo llama Ingeniero A y no dice qué asistente de IA buscaba.
Homebrew es un gestor de paquetes gratuito para macOS, una especie de tienda de aplicaciones para desarrolladores: escribes un comando en la terminal y el programa que necesitas queda instalado. Si alguien compromete la propia tienda, todo lo que se instala a través de ella pasa por sus manos.
El truco de Homebrew no es nuevo. En enero de 2025, el desarrollador Ryan Chenkie detectó un anuncio de Google que mostraba la dirección real, brew.sh, pero llevaba a una falsa, brewe.sh. La web pedía a los visitantes que pegaran un comando de instalación en la terminal. Ese comando ejecutaba Atomic, un programa espía que roba contraseñas, datos del navegador y carteras de criptomonedas. Binance no dice qué página atrapó a su ingeniero.
El equipo de seguridad actuó rápido: ordenador nuevo, contraseñas nuevas, claves de acceso nuevas. Parecía un final feliz. Casi. Para entonces, los atacantes ya sabían a qué se dedicaba el Ingeniero A y quiénes eran sus compañeros en el equipo responsable de las carteras del exchange. Solo les faltaba una excusa para empezar a hablar con uno de ellos.
Entrevista con el CEO de una empresa fantasma
En septiembre, otro empleado, el Ingeniero B, recibió un mensaje en una conocida plataforma de búsqueda de empleo. En su perfil figuraba su trabajo en Binance. El remitente se presentó como director de proyectos de una empresa que, según se supo después, no existía.
A partir de ahí, todo parecía un proceso de selección corriente. Una persona de «recursos humanos» llevó la primera ronda: una videollamada en directo y, para ganarse su confianza, una cuenta en redes sociales llena de fotos y vídeos personales. El «CEO» dirigió la segunda ronda, esta vez por una popular aplicación de mensajería. Al final le pidió al Ingeniero B que descargara una prueba técnica, un repositorio de código. El Ingeniero B se lo bajó al ordenador del trabajo.
La trampa saltó durante la instalación. Un script sustituyó pyenv, una pequeña utilidad que permite cambiar de versión del lenguaje de programación Python. Borró la auténtica, instaló una copia propia y redirigió el enlace hacia ella. Por fuera, nada cambió. Por dentro, la copia falsa recibía órdenes del servidor de los atacantes. La protección de endpoints de la empresa, el software de seguridad instalado en cada equipo de trabajo, no se enteró de nada, y el script borró su propio rastro.
Binance llama al programa «malware de día cero». El analista de vulnerabilidades Will Dormann respondió en Mastodon con un seco «No» (según recoge Help Net Security). Nadie se coló por un agujero en ningún programa. Una persona ejecutó un programa nuevo que el antivirus, sencillamente, no había visto nunca.
Una herramienta de IA como llave maestra
Con dos ordenadores infectados todavía no se abren las carteras. El 20 de octubre, los atacantes dieron el siguiente paso. Desde el ordenador del Ingeniero B y a través de una herramienta interna de IA, tomaron el control de las máquinas de dos desarrolladores de carteras: el Ingeniero C y el mismo Ingeniero A al que habían cambiado el ordenador en junio. El informe no explica cómo se abusó de la herramienta de IA; solo dice que Binance la ha reconstruido desde cero, controles de acceso incluidos.
En la máquina del Ingeniero A, los atacantes encontraron un salvoconducto que les permitía lanzar sus propios programas en los servidores del exchange en nombre de un empleado. Técnicamente, era un token de despliegue de contenedores.
El 29 de octubre, de 17:15 a 19:56 UTC, el atacante trabajó desde el ordenador del Ingeniero C. Inició sesión con las credenciales del Ingeniero A y lanzó su propio programa en un servidor del exchange. Así llegó al servicio de firma, el sistema que pone una firma digital a cada transferencia que sale de las carteras del exchange. A las 20:05, cinco carteras calientes, las que están conectadas a internet de forma permanente, empezaron a enviar XRP a una dirección externa. En cuatro minutos desaparecieron 233,46 millones de monedas. Les siguieron otras tres criptomonedas. Binance cifra la pérdida total en unos 6340 millones de dólares.
Detener los retiros no bastó. El atacante había colocado su propio programa proxy en una de las carteras calientes de Ethereum del exchange, y este siguió funcionando incluso después de que Binance cortara los retiros. El artículo anterior lo cuenta con detalle. Como la clave de la cartera está repartida entre varias partes, ninguna firma por sí sola podía revocar el proxy, y el exchange tuvo que idear un procedimiento aparte. La última transferencia a través del proxy, 2961,9 ETH, salió a las 23:56 UTC. Binance lo revocó a las 00:10, 14 minutos después.
// Cronología
- El Ingeniero A busca un asistente de programación con IA e instala un Homebrew falso. Le cambian el ordenador, pero los atacantes ya conocen a su equipo.
- Un «director de proyectos» contacta con el Ingeniero B. Dos rondas de entrevistas y, después, una prueba técnica en su ordenador del trabajo.
- A través de una herramienta interna de IA, los atacantes toman el control de las máquinas de los ingenieros A y C.
- Inicio de sesión desde el ordenador del Ingeniero C, programa del atacante lanzado en un servidor, acceso al servicio de firma.
- Cinco carteras calientes envían 233,46 millones de XRP a la dirección del atacante.
- El exchange revoca el programa proxy del atacante en su cartera caliente de Ethereum.
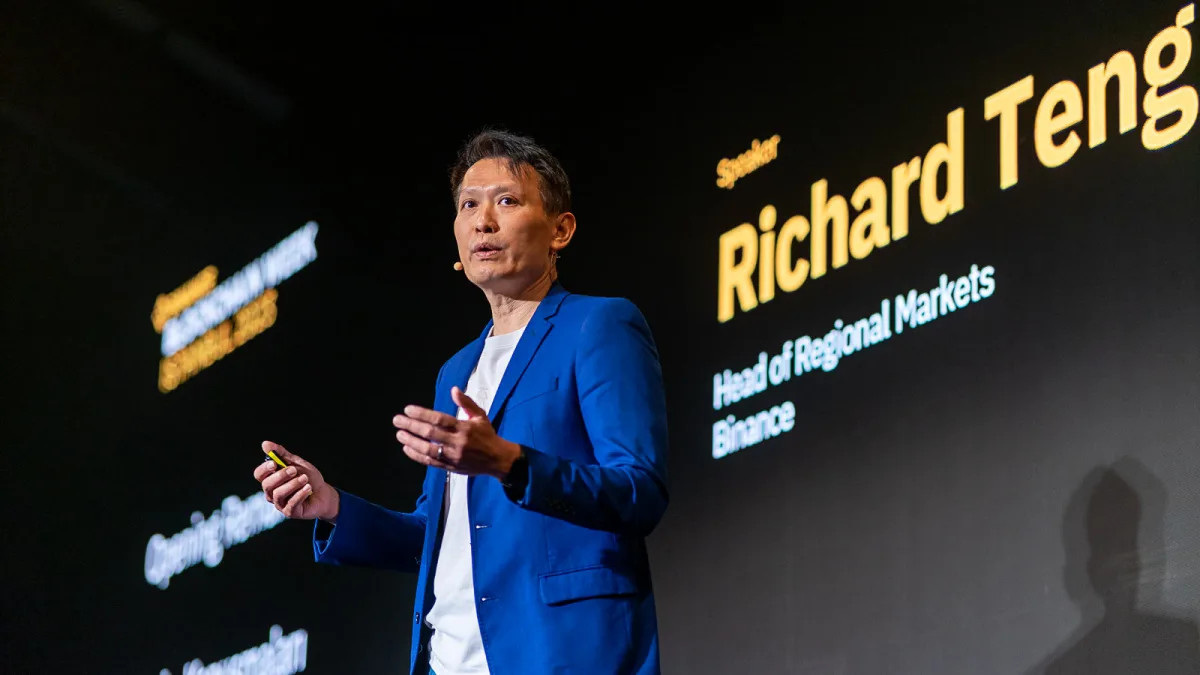
Los atacantes «pasaron meses preparando su entrada», dijo a CNBC Richard Teng, uno de los dos codirectores ejecutivos de Binance. Rechazó la idea de que el portátil de un solo empleado lo decidiera todo, y el informe también describe una campaña en varias fases. El FBI atribuyó el robo al grupo norcoreano TraderTraitor, el mismo que robó 1500 millones de dólares al exchange Bybit en febrero de 2025. Pyongyang calificó las acusaciones de Estados Unidos de «absoluto disparate».
Binance ha cubierto las pérdidas de sus clientes con sus propias reservas. Según el informe, a 31 de octubre ya había repuesto el 98 % de los activos robados, y unos 2850 millones de dólares del dinero sustraído se han congelado o interceptado.
Una entrevista por la que han pasado miles
Binance no vincula su caso con ninguna campaña concreta. Pero el guion resulta familiar: un reclutador, dos rondas, una prueba técnica. En septiembre de 2026, la policía y las agencias de seguridad de Japón, Estados Unidos, Australia y Alemania emitieron una alerta conjunta sobre un grupo norcoreano llamado WaterPlum. Su campaña se conoce como Contagious Interview.
Entre diciembre de 2025 y julio de 2026, WaterPlum infectó al menos 30 000 dispositivos en más de 100 países. Llegó a los fondos o las credenciales de más de 7000 carteras de criptomonedas y envió unos 1700 millones de yenes, aproximadamente 10,7 millones de dólares, a Corea del Norte. Sale a unos 350 dólares por ordenador infectado. Cada víctima es calderilla. Solo que son miles.
Los objetivos principales de WaterPlum son personas corrientes que buscan trabajo. Los estafadores se hacen pasar por empresas de IA, criptomonedas y NFT y contactan a través de plataformas de empleo y de trabajo freelance. Durante la entrevista piden a los candidatos que descarguen un proyecto, que «arreglen» un fallo de la videollamada o que ejecuten algo de código. Después, el malware se lleva, entre otras cosas, las contraseñas del navegador y las claves de las carteras de criptomonedas.
No hace falta saber programar para caer en una petición de «arreglar la videollamada». Basta con estar buscando un trabajo en remoto en un sector de moda. A quien busca empleo, una llamada así le puede costar su cartera personal. Si la atiende desde el portátil del trabajo, su empresa también queda expuesta.
El esquema funciona también al revés. Según las agencias, algunos miembros de WaterPlum consiguen ellos mismos empleos de TI en remoto con documentos robados a sus víctimas. En las entrevistas se cambiaban la cara con IA, luego apagaban la cámara y le echaban la culpa a la conexión.
La prueba técnica que no debes ejecutar
Hace tiempo que se dice que contratar a un empleado nuevo cuesta «bastante más que pagar por retener a uno que ya tienes», señaló Tyler Reguly, de la empresa de ciberseguridad Fortra. Para Binance, añadió, «ese coste fue astronómicamente mayor». Con la renuncia silenciosa tan extendida y tanta gente haciendo lo mínimo en el trabajo, que los empleados hagan entrevistas en horario laboral no debería sorprender a nadie, dijo. Por eso las empresas tienen que controlar qué se puede descargar y ejecutar en los portátiles de trabajo y qué permisos tienen en ellos los usuarios.
Las agencias dan dos consejos a quienes buscan empleo: ejecutar código desconocido solo en un entorno aislado, lo que se conoce como sandbox, y revisar antes los archivos en busca de comandos que descarguen algo más de internet. Las demás señales de alarma se desprenden de las historias anteriores.
El cofundador de Binance, Changpeng Zhao, escribió en X que «algunos detalles son vergonzosos». «Ninguna plataforma es inhackeable, pero eso no puede servir de excusa», añadió. Según él, el ataque duró meses y tuvo en el punto de mira a cientos de empleados y sistemas, de los que solo unos pocos quedaron comprometidos. El informe muestra cuáles. El Ingeniero B descargó y ejecutó una prueba técnica de una empresa que no existe nada menos que en su ordenador de trabajo de Binance. Y la puerta de entrada pasó, una vez más, por el Ingeniero A, a quien el equipo de seguridad de Binance ya había cambiado el ordenador y las contraseñas en junio.