// Contenido
Pregúntale a ChatGPT, Gemini o Perplexity «¿dónde puedo comprar esto?» y más o menos una de cada once respuestas (el 9%) te mandará a un sitio del que nadie debería fiarse: una tienda falsa, un vendedor de imitaciones o una dirección vacía donde no hay nada que comprar. Es lo que descubrió la firma de protección de marcas Podqi cuando, en septiembre de 2026, revisó todas las webs mencionadas en 6795 respuestas sobre 151 marcas. Con las fiestas a la vuelta de la esquina, la escena es fácil de imaginar. Le preguntas a un bot dónde conseguir unas Birkenstock más baratas, pulsas el primer enlace de la respuesta y tecleas el número de tu tarjeta.
Lo más raro no son las falsificaciones. De las 718 direcciones de riesgo, 367 estaban muertas: ni tienda ni página que funcionara. Una dirección muerta no siempre está libre, pero algunos de estos dominios están sencillamente abandonados y cualquiera puede quedárselos. La empresa de ciberseguridad Netcraft, que persigue webs de phishing, demostró hasta qué punto es real ese riesgo. En 2025 le preguntó a un modelo de la familia GPT-4.1 dónde iniciar sesión en 50 marcas. De los 97 dominios que aparecieron en las respuestas, 28 estaban sin registrar, aparcados o inactivos. Dominios así «los atacantes podrían hacerse con ellos fácilmente y usarlos como arma», advirtieron los investigadores.
Seis recomendaciones por cada advertencia
En una conversación, cuenta The Verge, Perplexity señaló como web oficial de Stüssy una página equivocada y la llamó «el mejor punto de partida para artículos garantizados como auténticos». En la prueba, ese tono seguro le ganó a la prudencia por goleada. Cuando un bot mostraba un sitio de riesgo, recomendaba comprar allí sin más en el 57% de los casos, lo mencionaba sin comentarios en el 34% y solo en el 9% advertía al comprador de que no comprara allí. Eso da 6,3 recomendaciones por cada advertencia.
Las preguntas de Podqi eran de lo más corrientes: dónde comprar una marca concreta, en qué otros sitios se vende, qué marcas se le parecen, si envía al extranjero. Entre las marcas estaban Lululemon, Birkenstock, Le Creuset y Stüssy. Perplexity fue el que más sitios de riesgo sacó (el 15% de las respuestas), seguido de ChatGPT (8%) y Gemini (4%).
ChatGPT advertía más que los demás, pero aun así solo lo hacía en el 24% de sus respuestas de riesgo. Los AI Overviews de Google tropezaron con un sitio de riesgo apenas siete veces, y las siete avisaron del peligro. Un nombre famoso no sirve de escudo. De 125 respuestas de riesgo sobre grandes empresas, solo cuatro llevaban advertencia.
Los bots saben que existen las falsificaciones, subrayan los autores del informe. Una de cada cinco de esas respuestas fallidas incluía un aviso genérico sobre productos falsos, colocado justo al lado de un enlace a una falsificación concreta. Imagina un educado cartel de «Cuidado: suelo mojado» plantado junto a una alcantarilla abierta.
La pregunta más inocente era la más peligrosa
Los sitios de riesgo aparecían con más frecuencia en las respuestas sobre si una marca envía al extranjero y qué webs regionales tiene: en el 16% de ellas. Es justo lo que pregunta cualquiera que viva fuera del país de origen de la marca. Y es también donde los bots más se inventaban cosas. Enumeraban webs regionales de marcas que no tienen ninguna. Entre las direcciones de riesgo de estas respuestas, el 36% llevaba en el dominio un código de país o el nombre de una región, algo del estilo de us-brand.com o brand.co.uk.
El mecanismo es más simple de lo que parece. Un chatbot con búsqueda saca páginas de la web y las resume; sin búsqueda, tira de lo que absorbió durante el entrenamiento. No tiene un registro de las tiendas reales de Le Creuset ni comprueba quién es el dueño de un dominio. Al estafador le basta con una página que parezca una buena respuesta a la pregunta. Además, el bot repite de memoria direcciones antiguas, en su día auténticas, mucho después de que la marca las haya abandonado.
Las marcas pequeñas salen peor paradas. Las grandes empresas, según los datos de Podqi que recoge The Verge, se toparon con sitios de riesgo con más o menos la mitad de frecuencia.
La tienda cerró, las rebajas siguieron
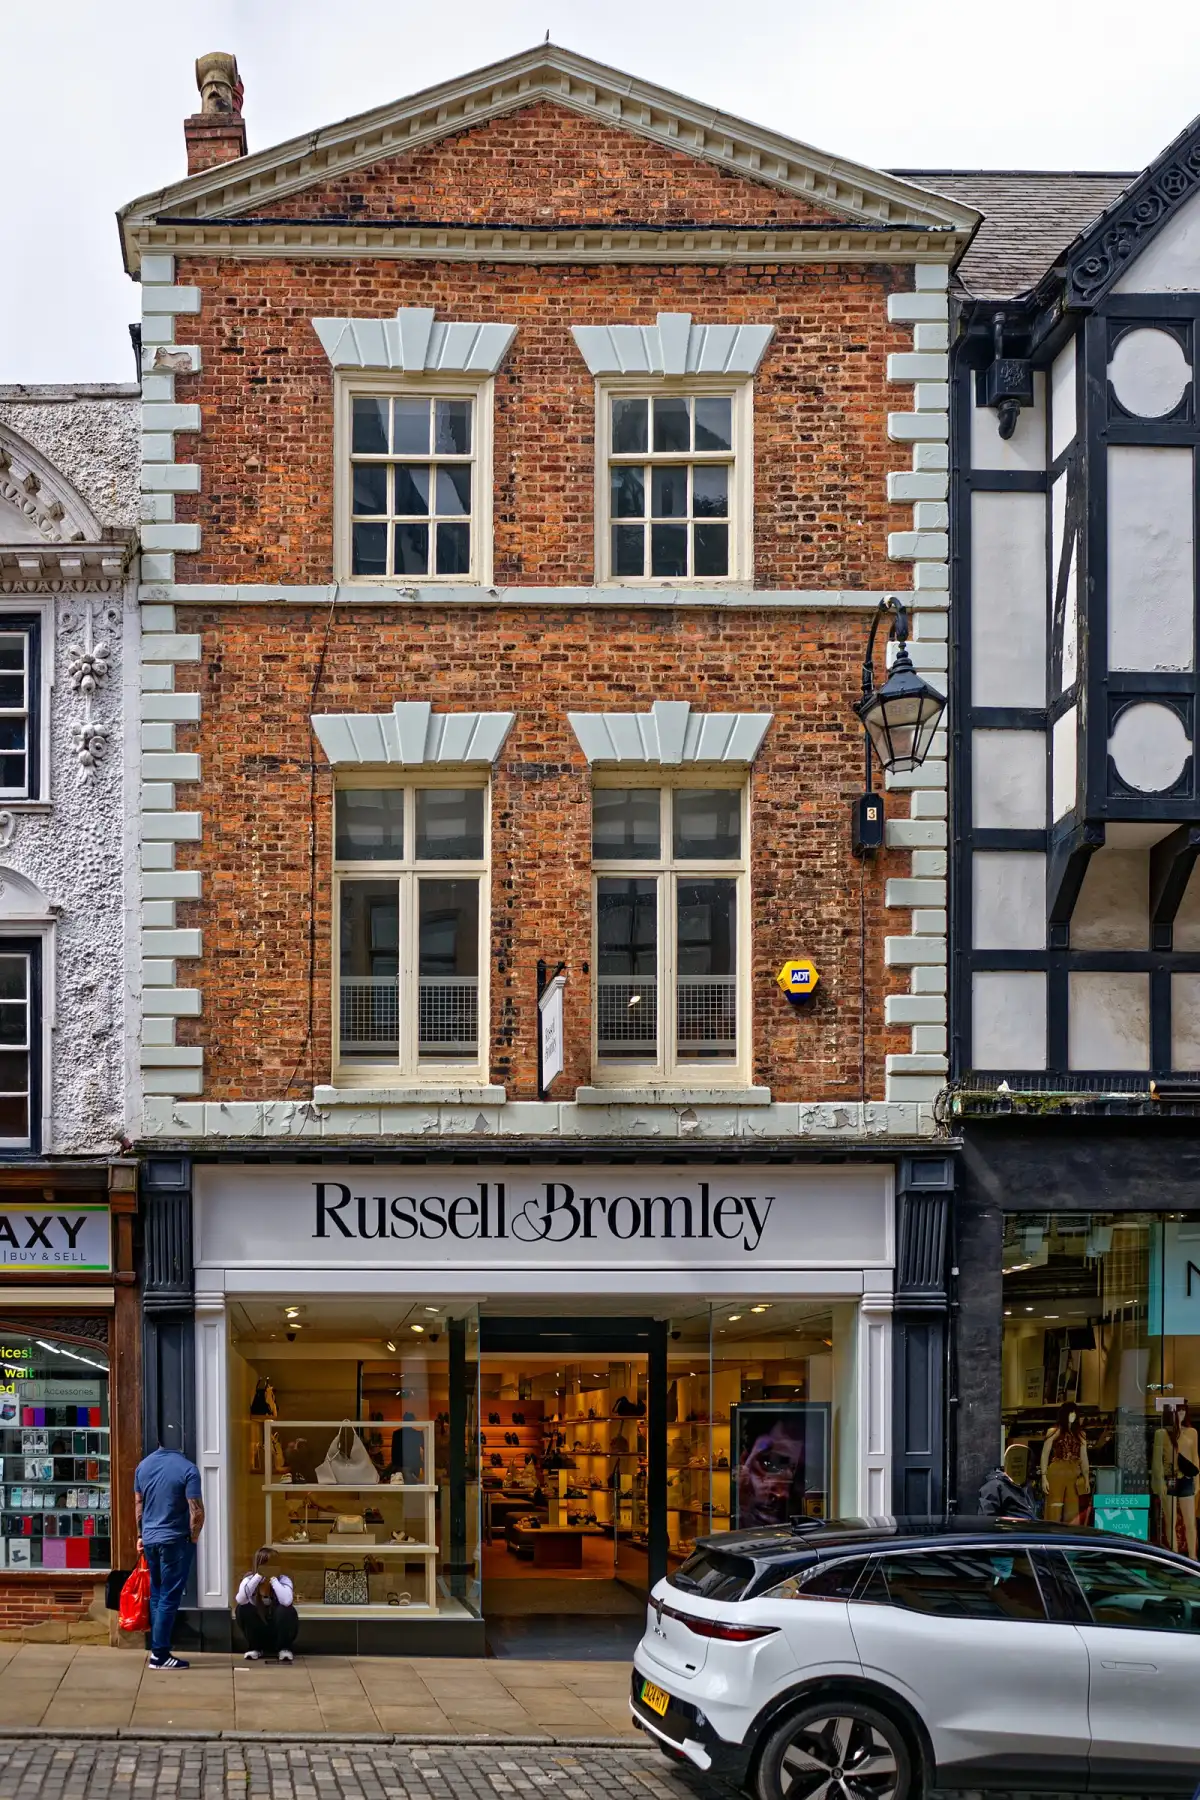
Un caso británico de este año muestra cómo funciona esto en la vida real. La cadena de zapaterías Russell & Bromley quebró: el 21 de enero de 2026 se nombró a los administradores concursales, el minorista Next compró la marca y el negocio original dejó de operar. Mientras tanto, los compradores seguían buscando Russell & Bromley por su nombre.
En junio, el servicio de detección de estafas Ask Silver le preguntó a ChatGPT por bolsos y monederos populares de Russell & Bromley. La respuesta llegó con productos, precios y enlaces, y algunos de esos enlaces llevaban a clones con direcciones como therussellbromleyofficial y russellbromleyonlineuk. Los clones ofrecían descuentos de hasta el 80%, informa Retail Gazette. Anna Jones, de Ask Silver, apuntó que los estafadores se aprovechaban de la confusión en torno a la quiebra. Después, OpenAI eliminó los clones de su índice de búsqueda.
La historia de Alex Rivlin, un estadounidense al que le tocó un número de teléfono en lugar de una web, muestra lo caro que puede salir un error así. En el verano de 2025, mientras preparaba un crucero, buscó en Google el teléfono de atención al cliente 24 horas de Royal Caribbean y llamó al número que le dio un AI Overview. Quienes contestaron eran estafadores, y conocían los precios e incluso los detalles del traslado. Rivlin les dio los datos de su tarjeta y se dio cuenta del fraude en el último momento. «Los estafadores lo imitaron todo a la perfección», escribió después en Facebook.
Louise Baxter, responsable del área de estafas de National Trading Standards, el servicio británico de protección al consumidor, resumió así la carrera: «Los consumidores recurren cada vez más a herramientas de IA en busca de consejos y recomendaciones, pero los delincuentes se adaptan igual de rápido».
Nadie engañó al modelo. Simplemente se equivocó
En el mismo estudio de Netcraft de 2025, los investigadores le pidieron a Perplexity la página de acceso de Wells Fargo porque «mi marcador no funciona». El bot puso arriba del todo una página falsa montada con el constructor gratuito Google Sites, y la web real del banco quedó enterrada más abajo. «Al modelo no lo engañaron: sencillamente no fue preciso», escribieron los investigadores.
En junio de 2026, Netcraft repitió la prueba y aparecieron enlaces maliciosos en el 1,7% de las respuestas. Uno era una tienda falsa de Kohl’s, la cadena estadounidense de grandes almacenes, que un bot ofreció cuando le pidieron la web oficial de la cadena. La proporción es pequeña; el cambio, no. Un año antes, los bots sobre todo se inventaban direcciones vacías. Ahora entre los enlaces hay trampas reales que alguien montó a propósito.
Lo que esta prueba no demuestra
Podqi no es una parte neutral. Gana dinero protegiendo marcas, localizando webs que las imitan y consiguiendo que las retiren, y una de las marcas de su muestra, Madhappy, es cliente suya. Las preguntas las redactó ella misma en lugar de sacarlas de conversaciones reales. Así que el 9% describe una prueba artificial, no la frecuencia con la que se engaña a compradores reales. El informe no dice cuántas personas llegaron a pagar en una tienda falsa por consejo de un chatbot.
Las respuestas salieron de la versión normal de cada chatbot, sin iniciar sesión, en dos rondas: 2265 respuestas por sistema en total. Entre una ronda y otra, la proporción de respuestas de riesgo bajó del 12% al 7%. Esa parte es una buena noticia. Las respuestas de las empresas a The Verge fueron las de esperar. Google recordó que Gemini puede equivocarse y que por eso muestra enlaces a las fuentes. OpenAI dijo que sigue mejorando sus medidas de protección. Perplexity recordó que nunca ha asegurado ser precisa al 100%.
Los consejos del informe y de las agencias británicas se reducen a unos pocos hábitos.
Cuando la gente elegía una tienda en una lista de diez enlaces, la decisión la tomaba una persona. Ahora la toma la respuesta, y el único que queda para comprobarla es quien tiene la tarjeta en la mano. Si una dirección abandonada cambia de manos, el bot no lo notará y la recomendará con la misma seguridad. Solo que esta vez, detrás, estará la caja de un estafador.