// Inhalt
Ein Ingenieur der Kryptobörse Binance suchte im Netz nach einem beliebten KI-Programmierassistenten und lud dafür eine manipulierte Kopie von Homebrew herunter, einem Programm, mit dem Mac-Nutzer andere Programme installieren. Das war im Juni 2026. Das Sicherheitsteam von Binance bemerkte es, tauschte seinen Rechner aus und änderte seine Passwörter. Problem gelöst, so schien es. Vier Monate später, am 20. Oktober, drangen Angreifer erneut in den Rechner desselben Ingenieurs ein, diesmal über ein internes KI-Werkzeug der Börse. Am 29. Oktober verließen rund 6,34 Milliarden Dollar die Wallets von Binance.
Allein 2026 hatte dasselbe Team 57 Bedrohungen entdeckt und gestoppt, die es Nordkorea zuordnete. Die Zahl stammt aus dem Vorfallsbericht, den die Börse am 3. November 2026 veröffentlichte. Diese eine rutschte durch. Ein früherer Artikel hat beschrieben, wie das Geld verschoben wurde. Jetzt zeigt der Bericht, wie sich die Angreifer fünf Monate lang an die Wallets heranarbeiteten: über eine Suchmaschine, ein Bewerbungsgespräch bei einer Firma, die es nicht gibt, und ein KI-Werkzeug für die eigenen Mitarbeiter.
Die Falle in der Suchleiste
Der Ingenieur gehörte zum Team Wallet DevOps, das die Server hinter den Wallets der Börse betreibt. Der Bericht nennt ihn Ingenieur A und verrät nicht, welchen KI-Assistenten er suchte.
Homebrew ist ein kostenloser Paketmanager für macOS, eine Art App Store für Entwickler: Ein Befehl im Terminal, und das gewünschte Programm ist installiert. Wer den Laden selbst kapert, hat alles in der Hand, was darüber installiert wird.
Der Homebrew-Trick ist nicht neu. Im Januar 2025 entdeckte der Entwickler Ryan Chenkie eine Google-Anzeige, die die echte Adresse brew.sh anzeigte, aber auf eine gefälschte führte: brewe.sh. Die Seite forderte Besucher auf, einen Installationsbefehl ins Terminal zu kopieren. Der Befehl startete Atomic, eine Spähsoftware, die Passwörter, Browserdaten und Krypto-Wallets stiehlt. Über welche Seite der Binance-Ingenieur in die Falle ging, sagt die Börse nicht.
Das Sicherheitsteam reagierte schnell: neuer Rechner, neue Passwörter, neue Zugangsschlüssel. Es sah nach einem Happy End aus. Fast. Denn zu diesem Zeitpunkt wussten die Angreifer bereits, was Ingenieur A tat und wer seine Kollegen in dem Team waren, das für die Wallets der Börse zuständig ist. Jetzt fehlte nur noch ein Vorwand, um mit einem von ihnen ins Gespräch zu kommen.
Vorstellungsgespräch beim Chef einer Geisterfirma
Im September bekam ein anderer Mitarbeiter, Ingenieur B, eine Nachricht auf einer großen Jobplattform. In seinem Profil stand, dass er bei Binance arbeitet. Der Absender stellte sich als Projektleiter einer Firma vor, die, wie sich später herausstellte, gar nicht existierte.
Danach lief alles wie bei einem ganz normalen Bewerbungsverfahren. Eine Kontaktperson aus der „Personalabteilung“ führte die erste Runde: ein Live-Videoanruf und dazu ein Social-Media-Konto voller privater Fotos und Videos, um Vertrauen aufzubauen. Die zweite Runde übernahm der „CEO“, diesmal über eine verbreitete Chat-App. Zum Schluss bat er Ingenieur B, eine Programmieraufgabe herunterzuladen, ein Code-Repository. Ingenieur B lud es auf seinen Dienstrechner.
Die Falle schnappte bei der Einrichtung zu. Ein Skript tauschte pyenv aus, ein kleines Hilfsprogramm, das zwischen Versionen der Programmiersprache Python umschaltet. Es löschte das echte, installierte eine eigene Kopie und bog den Verweis auf diese Kopie um. Von außen änderte sich nichts. Doch im Inneren nahm die Fälschung Befehle vom Server der Angreifer entgegen. Der Endpunktschutz des Unternehmens, die Sicherheitssoftware auf jedem Dienstrechner, bemerkte nichts, und das Skript räumte hinter sich auf.
Binance nennt das Programm „0-Day-Malware“. Der Schwachstellenanalyst Will Dormann antwortete auf Mastodon mit einem knappen „Nein“ (wie Help Net Security zitiert). Niemand ist durch eine Lücke in irgendeiner Software eingebrochen. Ein Mensch hat ein neues Programm gestartet, das der Virenschutz schlicht noch nie gesehen hatte.
Ein KI-Werkzeug als Generalschlüssel
Zwei infizierte Rechner öffnen noch keine Wallets. Am 20. Oktober machten die Angreifer den nächsten Schritt. Vom Rechner von Ingenieur B aus übernahmen sie über ein internes KI-Werkzeug die Rechner zweier Wallet-Entwickler: von Ingenieur C und von ebenjenem Ingenieur A, dessen Rechner im Juni ausgetauscht worden war. Wie das KI-Werkzeug missbraucht wurde, steht nicht im Bericht. Dort heißt es nur, Binance habe es inzwischen von Grund auf neu gebaut, samt Zugriffskontrollen.
Auf dem Rechner von Ingenieur A fanden die Angreifer einen Passierschein, mit dem sie im Namen eines Mitarbeiters eigene Programme auf den Servern der Börse starten konnten. Technisch gesehen: ein Token für das Container-Deployment.
Am 29. Oktober arbeitete der Angreifer von 17:15 bis 19:56 UTC vom Rechner von Ingenieur C aus. Er meldete sich mit den Zugangsdaten von Ingenieur A an und startete sein eigenes Programm auf einem Server der Börse. So gelangte er zum Signierdienst, dem System, das jede Überweisung aus den Wallets der Börse digital unterschreibt. Um 20:05 Uhr begannen fünf Hot Wallets – Wallets, die ständig online sind –, XRP an eine fremde Adresse zu schicken. In vier Minuten waren 233,46 Millionen Coins weg. Drei weitere Kryptowährungen folgten. Binance beziffert den Gesamtschaden auf rund 6,34 Milliarden Dollar.
Die Auszahlungen zu stoppen, reichte nicht. Der Angreifer hatte in einer der Ethereum-Hot-Wallets der Börse ein eigenes Proxy-Programm platziert, und das lief auch dann weiter, als Binance die Auszahlungen bereits gesperrt hatte. Der frühere Artikel beschreibt das ausführlich. Weil der Schlüssel der Wallet auf mehrere Parteien verteilt ist, konnte keine einzelne Signatur den Proxy widerrufen, und die Börse musste ein eigenes Verfahren dafür entwickeln. Die letzte Überweisung über den Proxy, 2961,9 ETH, verließ die Wallet um 23:56 UTC. Um 00:10 Uhr, 14 Minuten später, widerrief Binance den Proxy.
// Chronik
- Ingenieur A sucht einen KI-Programmierassistenten und installiert ein gefälschtes Homebrew. Sein Rechner wird ausgetauscht, doch die Angreifer kennen sein Team bereits.
- Ein „Projektleiter“ meldet sich bei Ingenieur B. Zwei Gesprächsrunden, dann eine Programmieraufgabe auf seinem Dienstrechner.
- Über ein internes KI-Werkzeug übernehmen die Angreifer die Rechner der Ingenieure A und C.
- Anmeldung vom Rechner von Ingenieur C, Start des Angreiferprogramms auf einem Server, Zugriff auf den Signierdienst.
- Fünf Hot Wallets schicken 233,46 Millionen XRP an die Adresse des Angreifers.
- Die Börse widerruft das Proxy-Programm des Angreifers in ihrer Ethereum-Hot-Wallet.
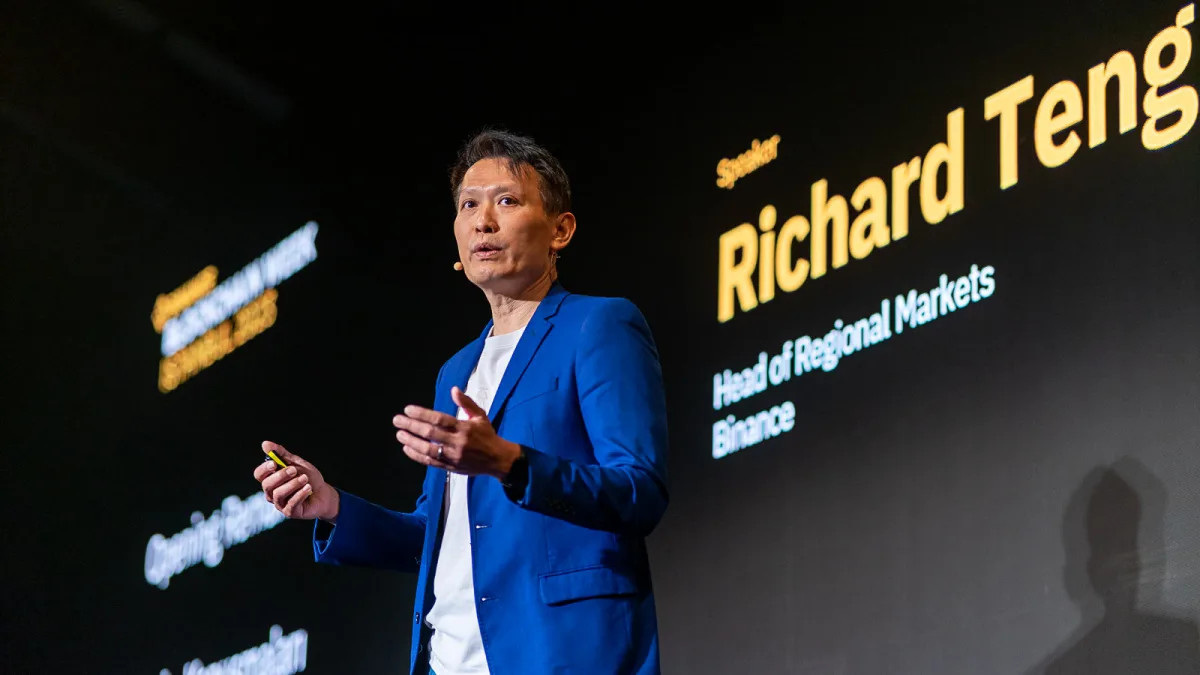
Die Angreifer hätten sich „monatelang ihren Weg hinein gebahnt“, sagte Richard Teng, einer der beiden Co-CEOs von Binance, gegenüber CNBC. Die Vorstellung, der Laptop eines einzelnen Mitarbeiters habe alles entschieden, wies er zurück, und auch der Bericht beschreibt eine mehrstufige Kampagne. Das FBI schrieb den Diebstahl der nordkoreanischen Gruppe TraderTraitor zu, derselben Gruppe, die im Februar 2025 bei der Börse Bybit 1,5 Milliarden Dollar erbeutet hatte. Pjöngjang nannte die US-Vorwürfe „hanebüchenen Unsinn“.
Binance hat die Verluste seiner Kunden aus eigenen Reserven ersetzt. Bis zum 31. Oktober, so der Bericht, waren 98 % der gestohlenen Vermögenswerte wieder aufgefüllt, und rund 2,85 Milliarden Dollar des gestohlenen Geldes wurden eingefroren oder abgefangen.
Ein Gespräch, das Tausende schon geführt haben
Binance bringt seinen Fall mit keiner bestimmten Kampagne in Verbindung. Doch das Drehbuch ist bekannt: ein Recruiter, zwei Runden, eine Programmieraufgabe. Im September 2026 veröffentlichten Polizei und Sicherheitsbehörden aus Japan, den USA, Australien und Deutschland eine gemeinsame Warnung vor einer nordkoreanischen Gruppe namens WaterPlum. Ihre Kampagne läuft unter dem Namen Contagious Interview.
Zwischen Dezember 2025 und Juli 2026 infizierte WaterPlum mindestens 30.000 Geräte in mehr als 100 Ländern. Die Gruppe gelangte an das Guthaben oder die Zugangsdaten von mehr als 7000 Krypto-Wallets und schickte rund 1,7 Milliarden Yen, etwa 10,7 Millionen Dollar, nach Nordkorea. Das sind ungefähr 350 Dollar pro infiziertem Rechner. Jedes einzelne Opfer bringt nur Kleingeld. Aber es sind eben Tausende.
WaterPlum hat es vor allem auf ganz normale Jobsuchende abgesehen. Die Betrüger geben sich als KI-, Krypto- und NFT-Firmen aus und melden sich über Recruiting- und Freelancer-Plattformen. Im Gespräch bitten sie Bewerber, ein Projekt herunterzuladen, eine Störung im Videoanruf zu „beheben“ oder irgendeinen Code auszuführen. Die Schadsoftware greift dann unter anderem Browserpasswörter und Schlüssel von Krypto-Wallets ab.
Um auf die Bitte hereinzufallen, „den Videoanruf zu reparieren“, muss man nicht programmieren können. Es reicht, einen Remote-Job in einer angesagten Branche zu suchen. So ein Anruf kann einen Bewerber seine private Wallet kosten. Führt er das Gespräch auf dem Dienstlaptop, ist auch der Arbeitgeber in Gefahr.
Die Masche funktioniert auch andersherum. Laut den Behörden ergattern einige WaterPlum-Mitglieder selbst Remote-Jobs in der IT, mit Dokumenten, die sie Opfern gestohlen haben. In Vorstellungsgesprächen tauschten sie per KI ihr Gesicht aus, schalteten dann die Kamera ab und schoben es auf eine schlechte Verbindung.
Die Programmieraufgabe, die man nicht starten sollte
Seit Langem heißt es, einen neuen Mitarbeiter einzustellen, koste „deutlich mehr, als einen bestehenden Mitarbeiter zu halten“, bemerkte Tyler Reguly vom Cybersicherheitsunternehmen Fortra. Für Binance, fügte er hinzu, seien „diese Kosten astronomisch höher“ gewesen. In Zeiten von Quiet Quitting, in denen viele bei der Arbeit nur das Nötigste tun, dürfe es niemanden überraschen, dass Mitarbeiter während der Arbeitszeit Vorstellungsgespräche führen, sagte er. Deshalb müssten Unternehmen kontrollieren, was auf Dienstlaptops heruntergeladen und ausgeführt werden kann und welche Rechte die Nutzer dort haben.
Jobsuchenden geben die Behörden zwei Ratschläge: Unbekannten Code nur in einer isolierten Umgebung ausführen, einer sogenannten Sandbox, und die Dateien vorher auf Befehle prüfen, die noch etwas anderes aus dem Internet nachladen. Die übrigen Warnzeichen ergeben sich direkt aus den Geschichten oben.
Binance-Mitgründer Changpeng Zhao schrieb auf X, „einige Details sind peinlich“. „Keine Plattform ist unhackbar, aber das darf keine Ausrede sein“, fügte er hinzu. Der Angriff sei monatelang gelaufen und habe Hunderte Mitarbeiter und Systeme ins Visier genommen, nur wenige seien kompromittiert worden. Der Bericht zeigt, welche. Ingenieur B lud die Programmieraufgabe einer Firma, die es gar nicht gibt, direkt auf seinen Binance-Dienstrechner und startete sie. Und der Weg hinein führte wieder einmal über Ingenieur A, dessen Rechner und Passwörter das Sicherheitsteam von Binance schon im Juni ausgetauscht hatte.