// Inhalt
Fragen Sie ChatGPT, Gemini oder Perplexity „Wo kann ich das kaufen?“, und ungefähr jede elfte Antwort, also 9 %, verweist auf eine Seite, der niemand trauen sollte: einen gefälschten Shop, einen Händler für Plagiate oder eine leere Adresse, unter der es nichts zu kaufen gibt. Das hat die Markenschutzfirma Podqi herausgefunden, als sie im September 2026 jede Website überprüfte, die in 6.795 Antworten zu 151 Marken genannt wurde. Kurz vor den Feiertagen kann man sich die Szene leicht ausmalen. Man fragt einen Bot, wo es Birkenstocks günstiger gibt, tippt auf den ersten Link in der Antwort und gibt seine Kartennummer ein.
Das Seltsamste an den Ergebnissen sind nicht die Fälschungen. Von den 718 riskanten Adressen waren 367 tot: kein Shop, keine funktionierende Seite. Nicht jede tote Adresse ist automatisch zu haben, aber manche dieser Domains sind schlicht verwaist, und jeder kann sie sich sichern. Wie real dieses Risiko ist, hat die Cybersicherheitsfirma Netcraft gezeigt, die Phishing-Seiten aufspürt. 2025 fragte sie ein Modell aus der GPT-4.1-Familie, wo man sich bei 50 Marken einloggt. Von den 97 Domains in den Antworten waren 28 nicht registriert, geparkt oder inaktiv. Solche Domains „könnten von Angreifern leicht übernommen und als Waffe eingesetzt werden“, warnten die Forscher.
Sechs Empfehlungen auf eine Warnung
In einem Gespräch, berichtet The Verge, nannte Perplexity die falsche Seite als offizielle Website von Stüssy und bezeichnete sie als „den besten Ausgangspunkt für garantiert echte Artikel“. Im Test siegte dieser selbstsichere Ton klar über die Vorsicht. Wenn ein Bot eine riskante Seite anzeigte, empfahl er in 57 % der Fälle unumwunden, dort einzukaufen, erwähnte sie in 34 % kommentarlos und riet nur in 9 % davon ab. Das ergibt 6,3 Empfehlungen auf eine Warnung.
Podqi stellte ganz alltägliche Fragen: Wo kauft man eine bestimmte Marke, wo wird sie sonst noch verkauft, welche Marken sind ähnlich, liefert sie ins Ausland? Unter den Marken waren Lululemon, Birkenstock, Le Creuset und Stüssy. Am häufigsten zeigte Perplexity riskante Seiten (15 % der Antworten), gefolgt von ChatGPT (8 %) und Gemini (4 %).
ChatGPT warnte öfter als die anderen – und trotzdem nur in 24 % seiner riskanten Antworten. Googles AI Overviews stießen nur siebenmal auf eine riskante Seite und schlugen jedes Mal Alarm. Auch ein großer Name schützt nicht. Von 125 riskanten Antworten zu großen Unternehmen enthielten nur vier eine Warnung.
Dass es Fälschungen gibt, wissen die Bots durchaus, betonen die Autoren des Berichts. Jede fünfte der verpatzten Antworten enthielt eine allgemeine Warnung vor Fälschungen, direkt neben dem Link zu einer konkreten Fälschung. Man stelle sich ein höfliches Schild „Vorsicht, Rutschgefahr!“ vor, aufgestellt direkt über einem offenen Gully.
Die harmloseste Frage war die riskanteste
Am häufigsten tauchten riskante Seiten auf, wenn es darum ging, ob eine Marke ins Ausland liefert und welche regionalen Websites sie betreibt: in 16 % dieser Antworten. Genau das fragt jeder, der nicht im Heimatland der Marke lebt. Und genau hier dichteten die Bots am meisten dazu. Sie zählten regionale Seiten für Marken auf, die gar keine haben. Bei 36 % der riskanten Adressen in diesen Antworten steckte ein Ländercode oder ein Regionsname in der Domain, etwa us-brand.com oder brand.co.uk.
Der Mechanismus ist einfacher, als er aussieht. Ein Chatbot mit Suchfunktion holt sich Seiten aus dem Netz und erzählt sie nach; ohne Suche stützt er sich auf das, was er im Training aufgesogen hat. Ein Verzeichnis der echten Le-Creuset-Shops hat er nicht, und wem eine Domain gehört, prüft er nicht. Ein Betrüger braucht nur eine Seite, die wie eine gute Antwort auf die Frage aussieht. Außerdem wiederholt der Bot aus dem Gedächtnis alte, einst echte Adressen, lange nachdem die Marke sie aufgegeben hat.
Kleine Marken trifft es härter. Bei großen Unternehmen tauchten riskante Seiten laut den Podqi-Daten, die The Verge zitiert, etwa halb so oft auf.
Der Laden war zu, der Ausverkauf lief weiter
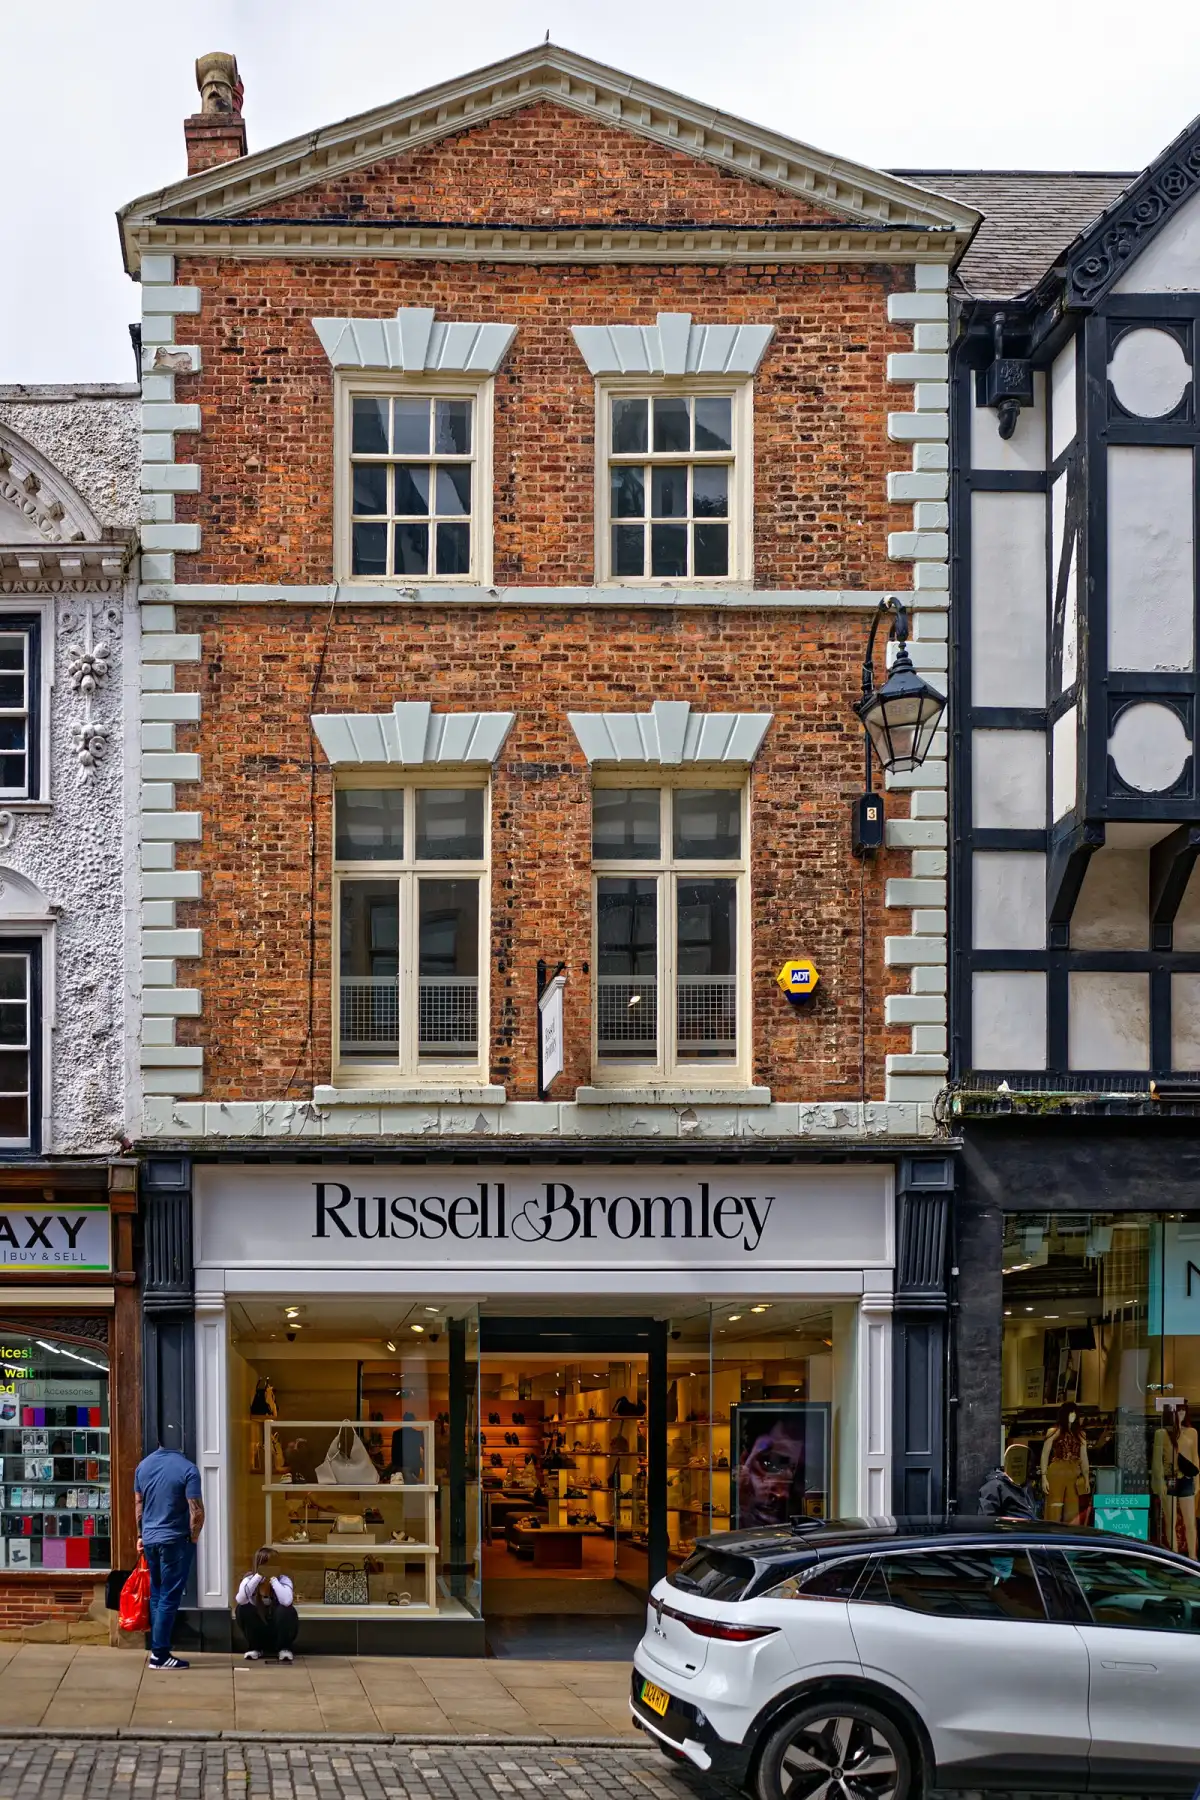
Wie das im echten Leben aussieht, zeigt ein britischer Fall aus diesem Jahr. Die Schuhkette Russell & Bromley ging pleite: Am 21. Januar 2026 wurden Insolvenzverwalter bestellt, der Händler Next kaufte die Marke, und das ursprüngliche Geschäft stellte den Betrieb ein. Die Kundschaft suchte derweil weiter gezielt nach Russell & Bromley.
Im Juni fragte Ask Silver, ein Dienst zum Prüfen verdächtiger Angebote, ChatGPT nach beliebten Taschen und Geldbörsen von Russell & Bromley. Die Antwort lieferte Produkte, Preise und Links, und einige dieser Links führten zu Klonen mit Adressen wie therussellbromleyofficial und russellbromleyonlineuk. Die Klone lockten mit Rabatten von bis zu 80 %, berichtet Retail Gazette. Anna Jones von Ask Silver vermutete, dass die Betrüger die Verwirrung rund um die Pleite ausnutzten. OpenAI entfernte die Klone daraufhin aus seinem Suchindex.
Was so ein Fehler kosten kann, zeigt die Geschichte von Alex Rivlin, einem Amerikaner, der statt einer Website eine Telefonnummer bekam. Im Sommer 2025 suchte er vor einer Kreuzfahrt bei Google nach der rund um die Uhr erreichbaren Kundenhotline von Royal Caribbean und rief die Nummer an, die ihm eine AI Overview nannte. Am anderen Ende meldeten sich Betrüger, und sie kannten die Preise und sogar Einzelheiten zum Shuttle. Rivlin gab seine Kartendaten durch und bemerkte den Betrug erst in letzter Minute. „Die Betrüger haben alles perfekt nachgeahmt“, schrieb er danach auf Facebook.
Louise Baxter, Leiterin des Bereichs Betrug bei National Trading Standards, der britischen Verbraucherschutzbehörde, fasste das Wettrennen so zusammen: „Verbraucher wenden sich für Rat und Empfehlungen zunehmend an KI-Tools, aber Kriminelle passen sich genauso schnell an.“
Niemand hat das Modell ausgetrickst. Es lag einfach falsch
In derselben Netcraft-Studie von 2025 baten die Forscher Perplexity um die Login-Seite von Wells Fargo, weil „mein Lesezeichen nicht funktioniert“. Ganz oben stand eine gefälschte Seite, gebaut mit dem kostenlosen Baukasten Google Sites, die echte Seite der Bank ging weiter unten unter. „Das Modell wurde nicht ausgetrickst – es lag schlicht daneben“, schrieben die Forscher.
Im Juni 2026 wiederholte Netcraft die Prüfung, und schädliche Links tauchten in 1,7 % der Antworten auf. Einer davon war ein gefälschter Shop von Kohl’s, der US-Kaufhauskette, den ein Bot auf die Frage nach der offiziellen Website der Kette anbot. Klein ist der Anteil, nicht aber die Veränderung. Ein Jahr zuvor hatten die Bots vor allem leere Adressen erfunden. Jetzt sind unter den Links echte Fallen, die jemand mit Absicht gebaut hat.
Was dieser Test nicht beweist
Podqi ist nicht unparteiisch. Die Firma verdient Geld damit, Marken zu schützen, Doppelgänger-Seiten aufzuspüren und vom Netz nehmen zu lassen, und eine der Marken in ihrer Stichprobe, Madhappy, zählt zu ihren Kunden. Die Prompts hat Podqi selbst geschrieben, statt echte Gespräche zu verwenden. Die 9 % stammen also aus einem künstlichen Test und sagen nichts darüber, wie oft echte Kunden hereinfallen. Wie viele Menschen auf den Rat eines Chatbots tatsächlich bei einem gefälschten Shop bezahlt haben, sagt der Bericht nicht.
Die Antworten stammen aus der normalen, nicht angemeldeten Version jedes Chatbots, erhoben in zwei Runden: insgesamt 2.265 Antworten pro System. Zwischen den Runden sank der Anteil riskanter Antworten von 12 % auf 7 %. Das ist die gute Nachricht. Die Stellungnahmen der Unternehmen gegenüber The Verge fielen aus wie erwartet. Google wies darauf hin, dass Gemini Fehler machen kann und deshalb Links zu den Quellen zeigt. OpenAI erklärte, man verbessere die Schutzmechanismen laufend. Perplexity sagte, man behaupte nie, zu 100 % genau zu sein.
Die Ratschläge aus dem Bericht und von britischen Behörden laufen auf ein paar Gewohnheiten hinaus.
Solange man einen Shop aus einer Liste von zehn Links wählte, entschied ein Mensch. Heute entscheidet die Antwort, und prüfen kann sie nur noch, wer die Karte in der Hand hält. Wechselt eine verwaiste Adresse den Besitzer, merkt der Bot das nicht und empfiehlt sie mit derselben Zuversicht. Nur wartet dahinter dann die Kasse eines Betrügers.